RGPD : où sont les données personnelles, et qui peut les atteindre
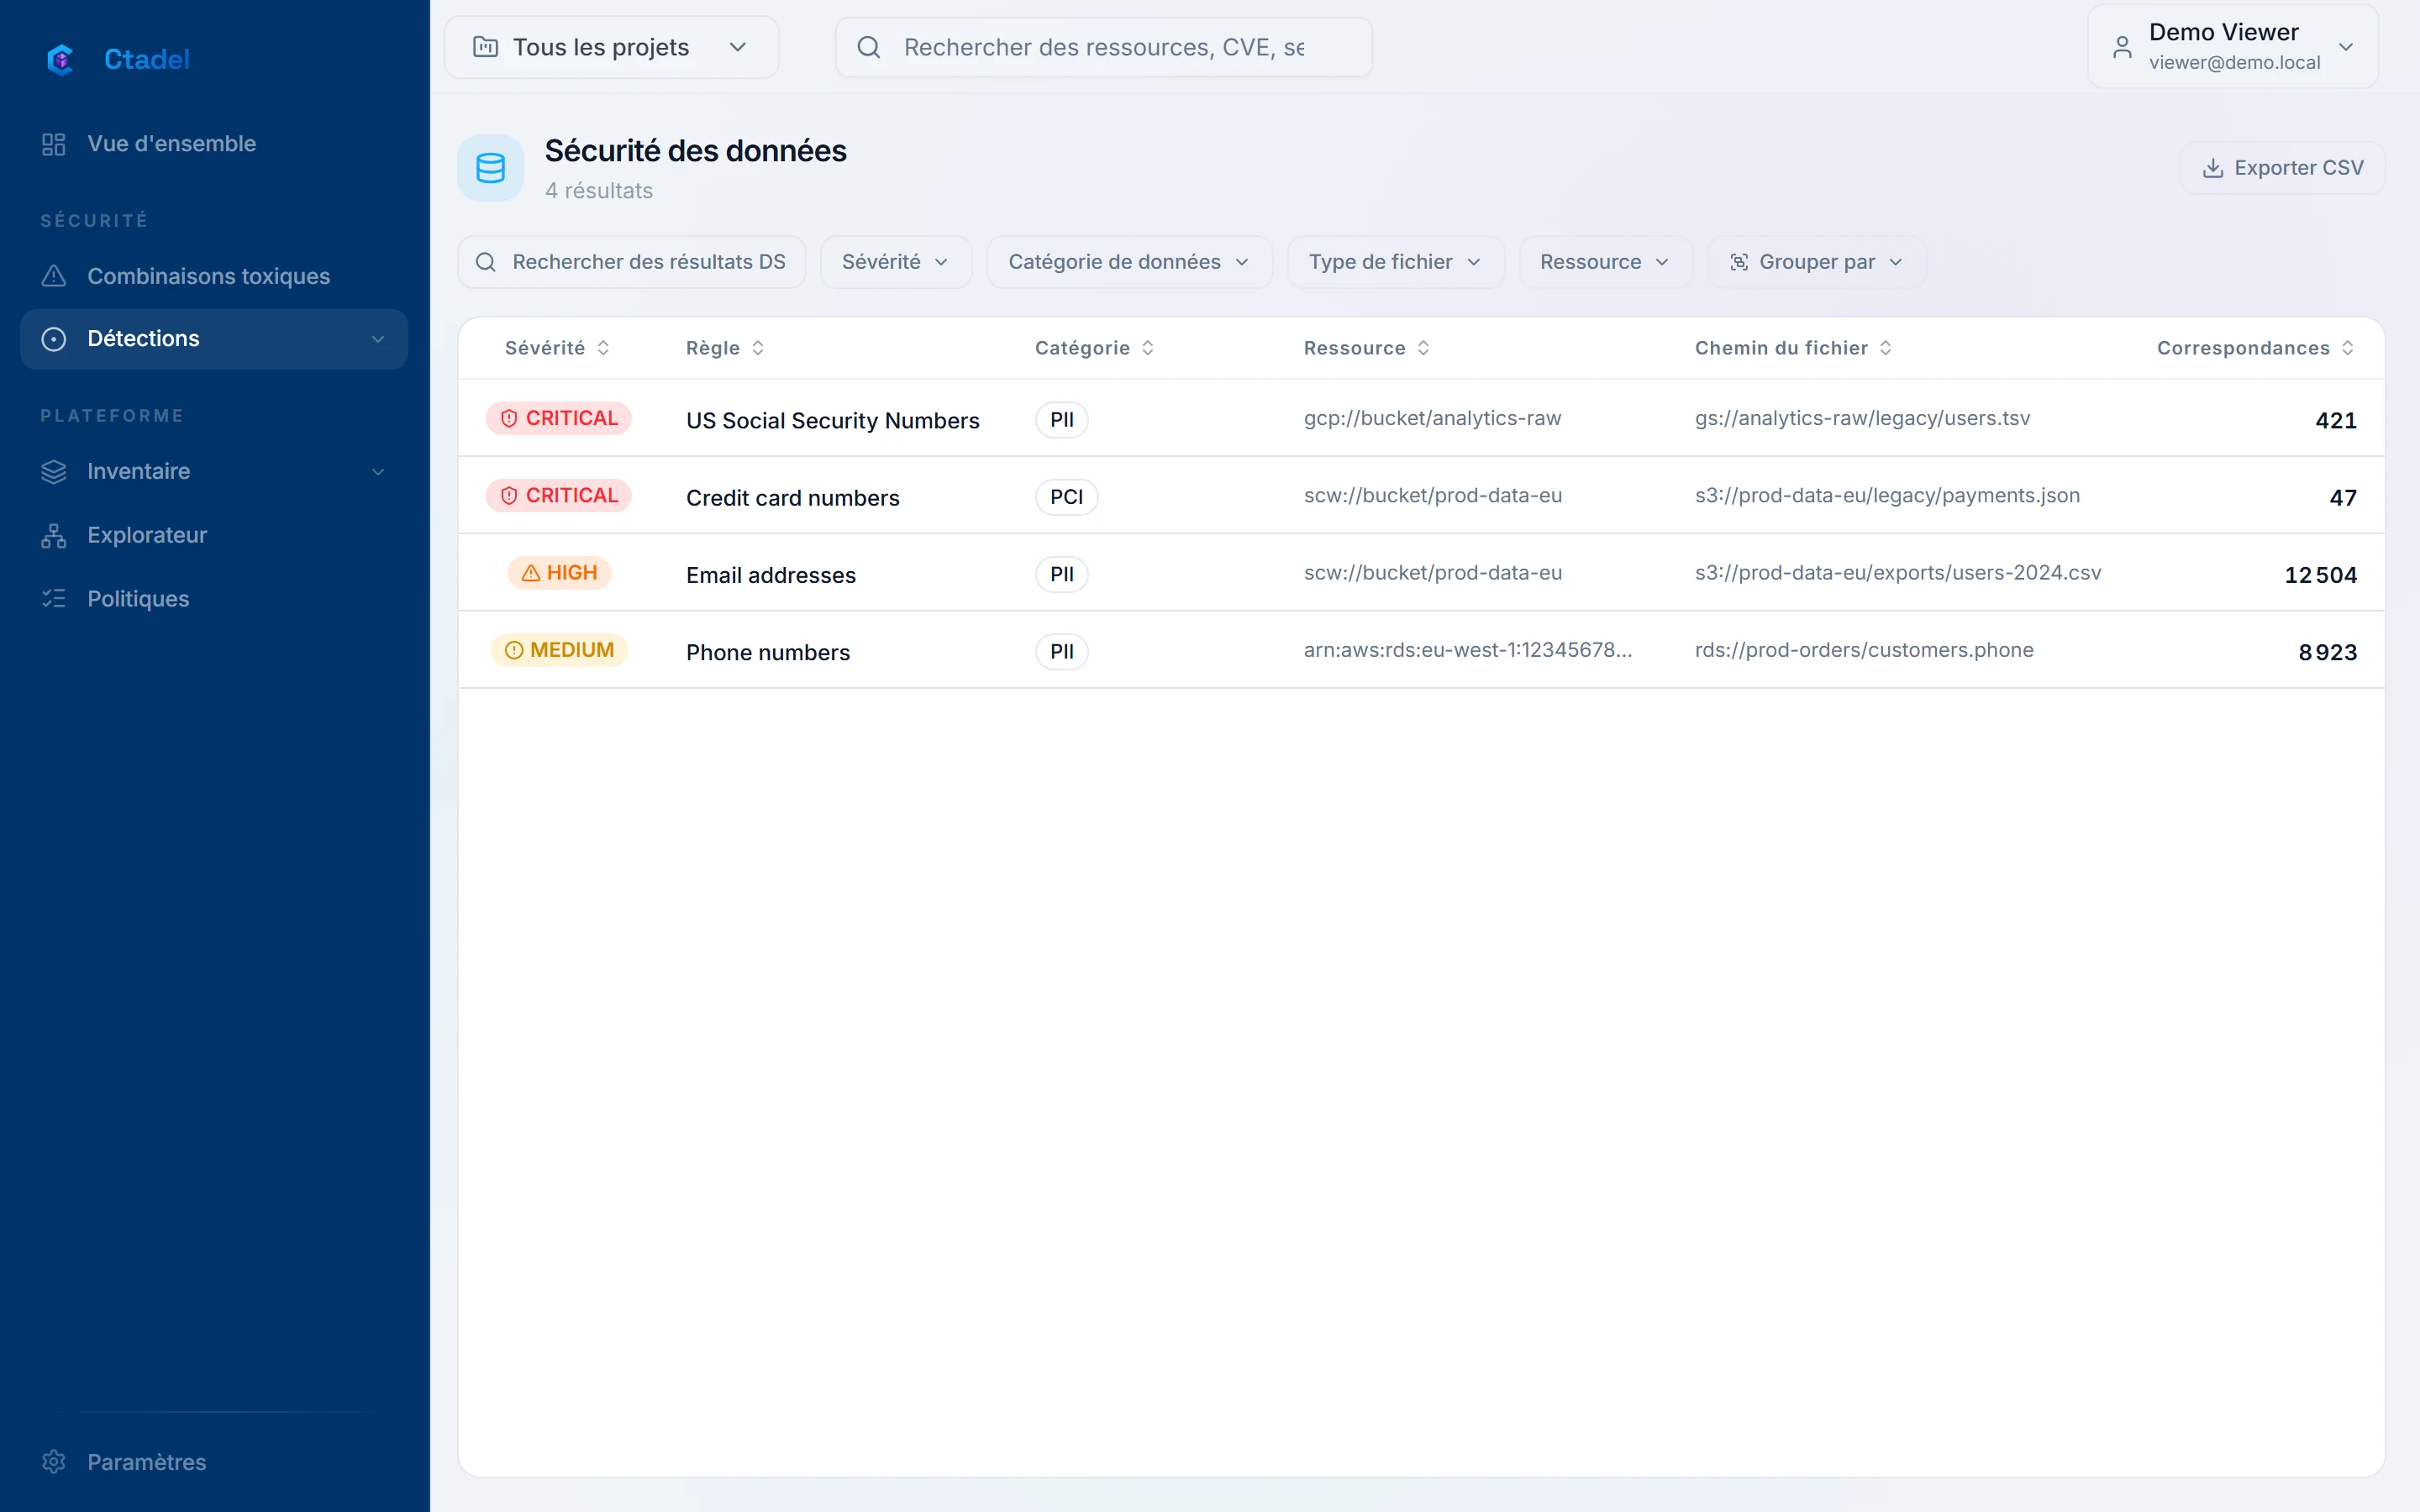
L’article 32 demande des mesures techniques appropriées : chiffrement, confidentialité, résilience. Avant de les prouver, il faut savoir où sont les données. Ctadel les repère dans vos buckets et vos bases, puis montre qui y accède et par quel chemin.
Le scanner Données repère les données personnelles, bancaires et de santé dans le stockage objet et les bases, par catégorie, avec des extraits masqués. Les règles de configuration vérifient le chiffrement, l’exposition publique et la journalisation. Les droits effectifs disent qui peut lire une ressource. Les chemins d’attaque relient une exposition à une donnée personnelle.
Article 32 cité sur les détections concernées
Instantanés et sauvegardes partagés hors du compte détectés
Hébergement de Ctadel lui-même en France, sous-traitant unique européen
Les preuves
Export des détections avec les catégories de données et les références, historique, journal d’audit. Le centre de confiance décrit les traitements de Ctadel pour vos propres registres.
Ce que Ctadel ne fait pas
Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.
Ctadel ne lit que des extraits et ne conserve pas le contenu des données personnelles trouvées.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.