Aller au contenu

Ce que votre équipe fait avec Ctadel

Cinq situations courantes, et ce que vous obtenez dans l’application pour chacune.

Reprendre la main sur un multi-cloud

Des comptes AWS historiques, un projet Scaleway pour la souveraineté, des clusters chez OVHcloud : personne n’a la vue d’ensemble, et chaque console a ses propres règles.

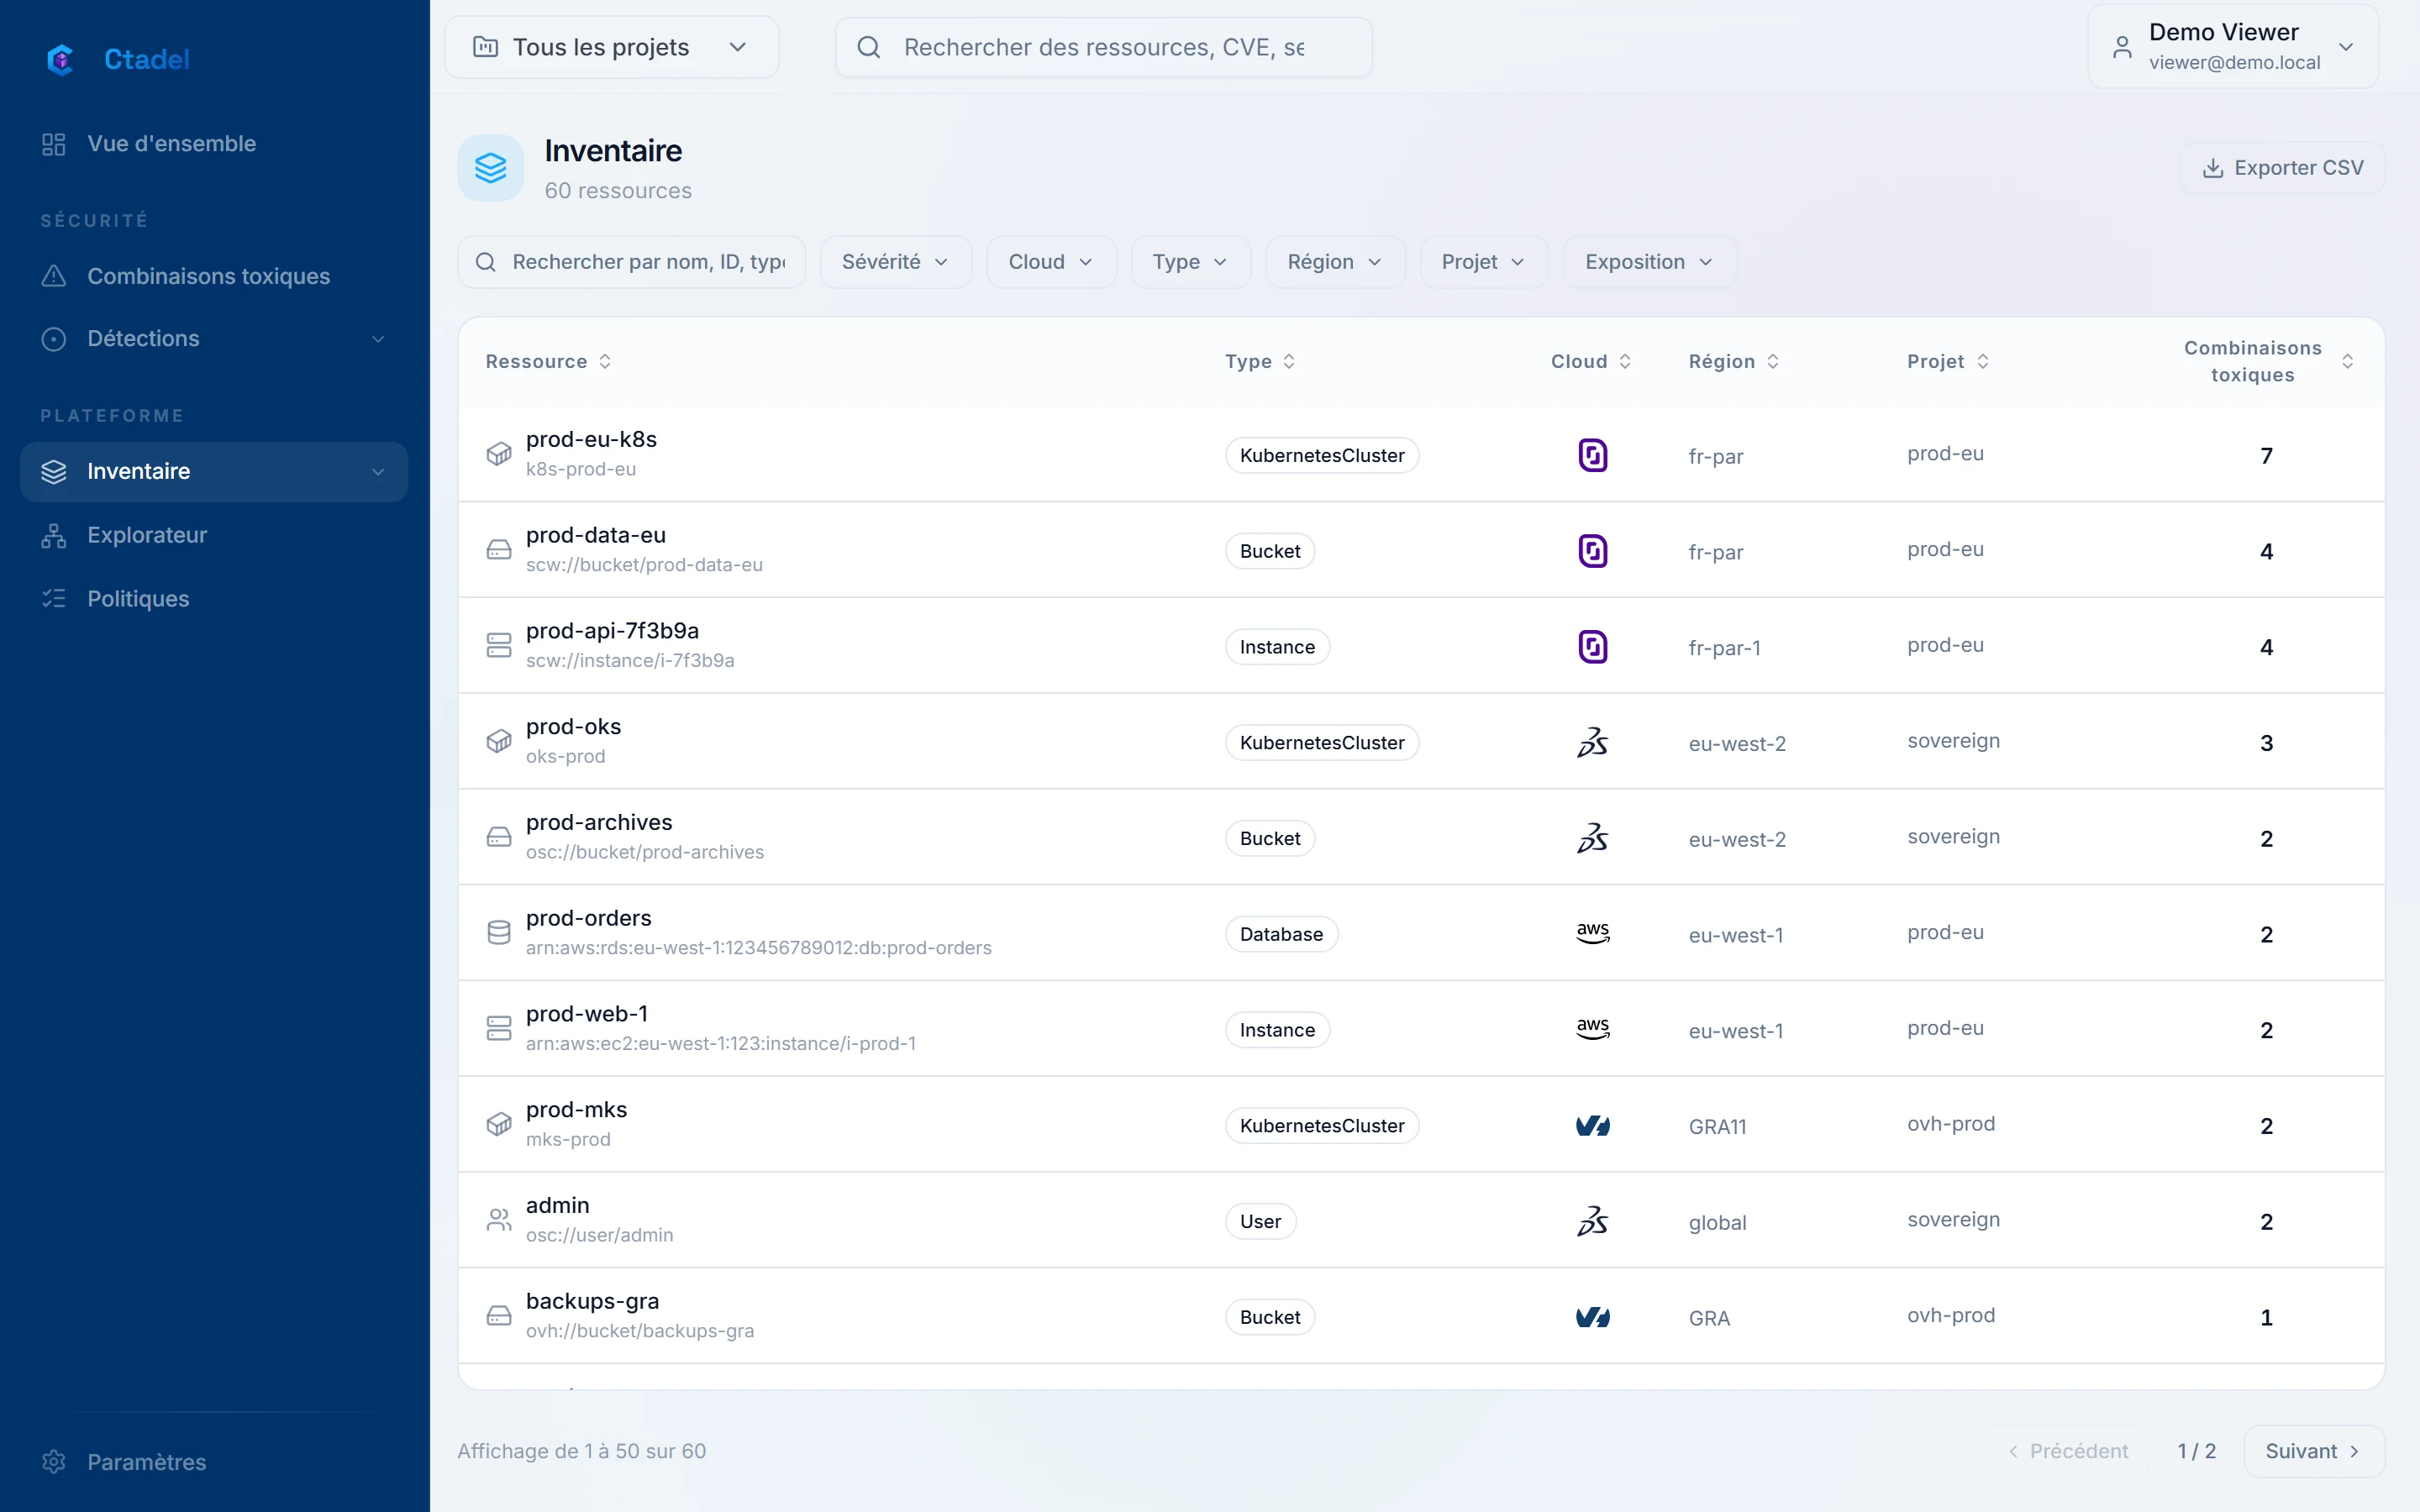
Ctadel inventorie les six clouds avec les mêmes scanners et les mêmes règles, et relie tout dans un graphe. Les identités présentes sur plusieurs clouds sont rapprochées. Comptes et dépôts sont regroupés en projets, avec des utilisateurs restreints à leur périmètre.
Lire le cas d’usageVoir la page Clouds

Reprendre la main sur un multi-cloud

Corriger ce qui mène vraiment à vos données

Des milliers de constats de configuration, tous « hauts », et aucun moyen de savoir lesquels ouvrent réellement un accès.

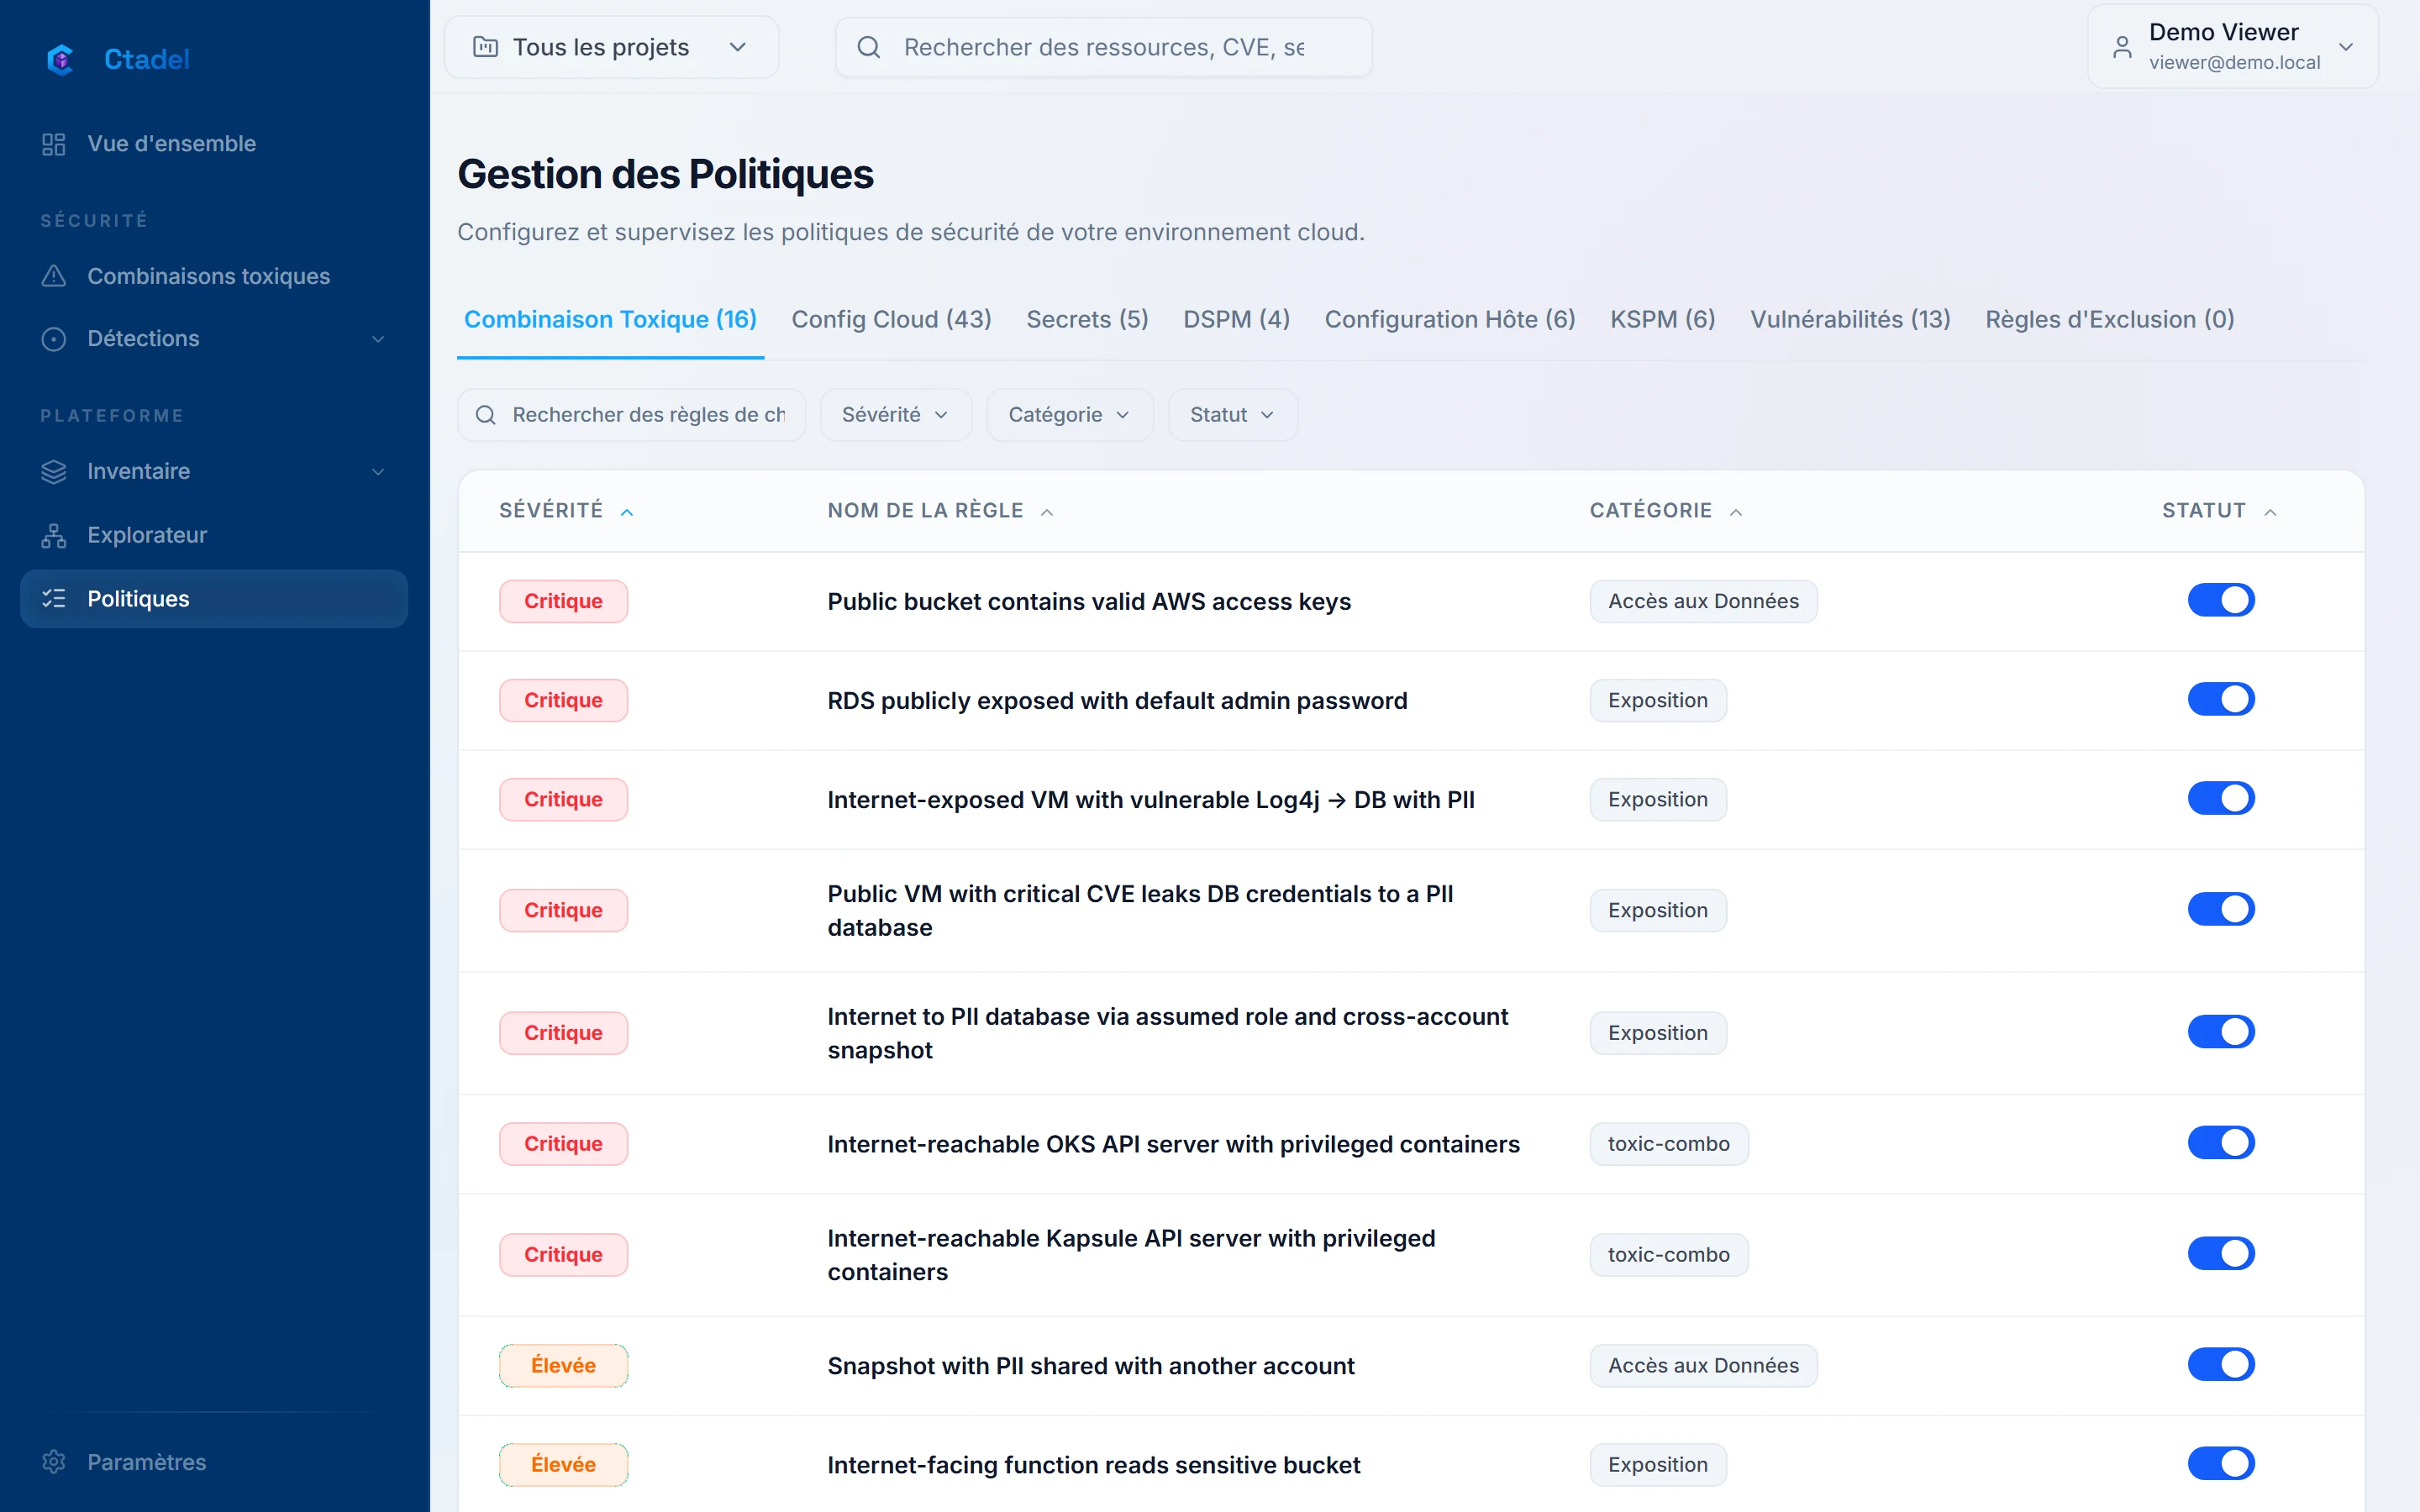
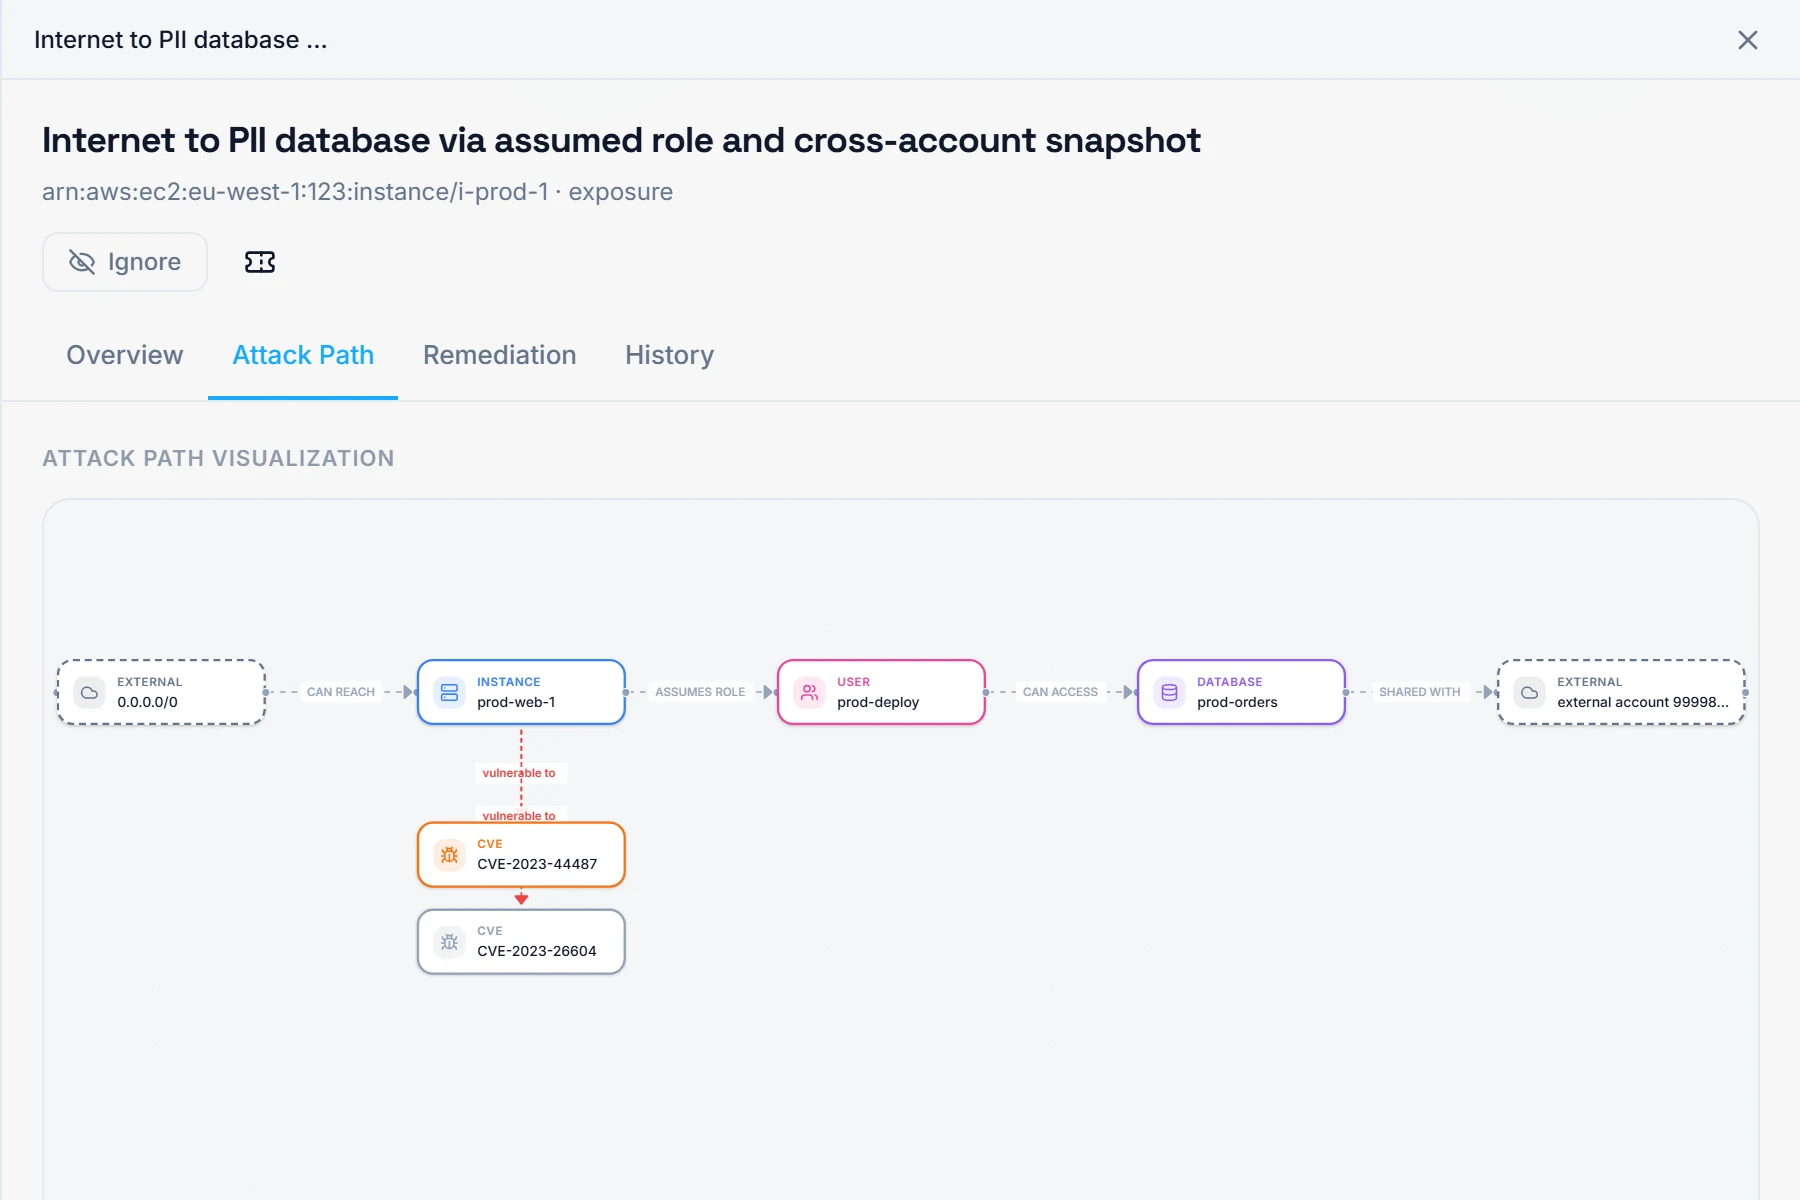
Les combinaisons toxiques relient exposition, vulnérabilité, droits et données dans le graphe, avec un score sur 100 et le maillon à casser. Le Sapper, un agent IA, cherche les chemins qu’aucune règle ne décrit encore et vous les propose.

Lire le cas d’usageLe module Chemins d’attaque

Corriger ce qui mène vraiment à vos données

Préparer un audit ou un questionnaire

ISO 27001 dans trois mois, un questionnaire client de 200 questions, et des preuves à rassembler sur cinq consoles.

Chaque règle cite les contrôles qu’elle couvre : ISO 27001, SOC 2, PCI DSS, NIST, RGPD, HIPAA, SecNumCloud, CIS. Les constats s’exportent en CSV, le journal d’audit garde qui a fait quoi, et le centre de confiance répond aux questions sur l’hébergement et les données.

Lire le cas d’usageLe centre de confiance

Préparer un audit ou un questionnaire

Sécuriser le code avant le déploiement

Un bucket public déclaré dans Terraform passe en production avant que quiconque l’ait vu.

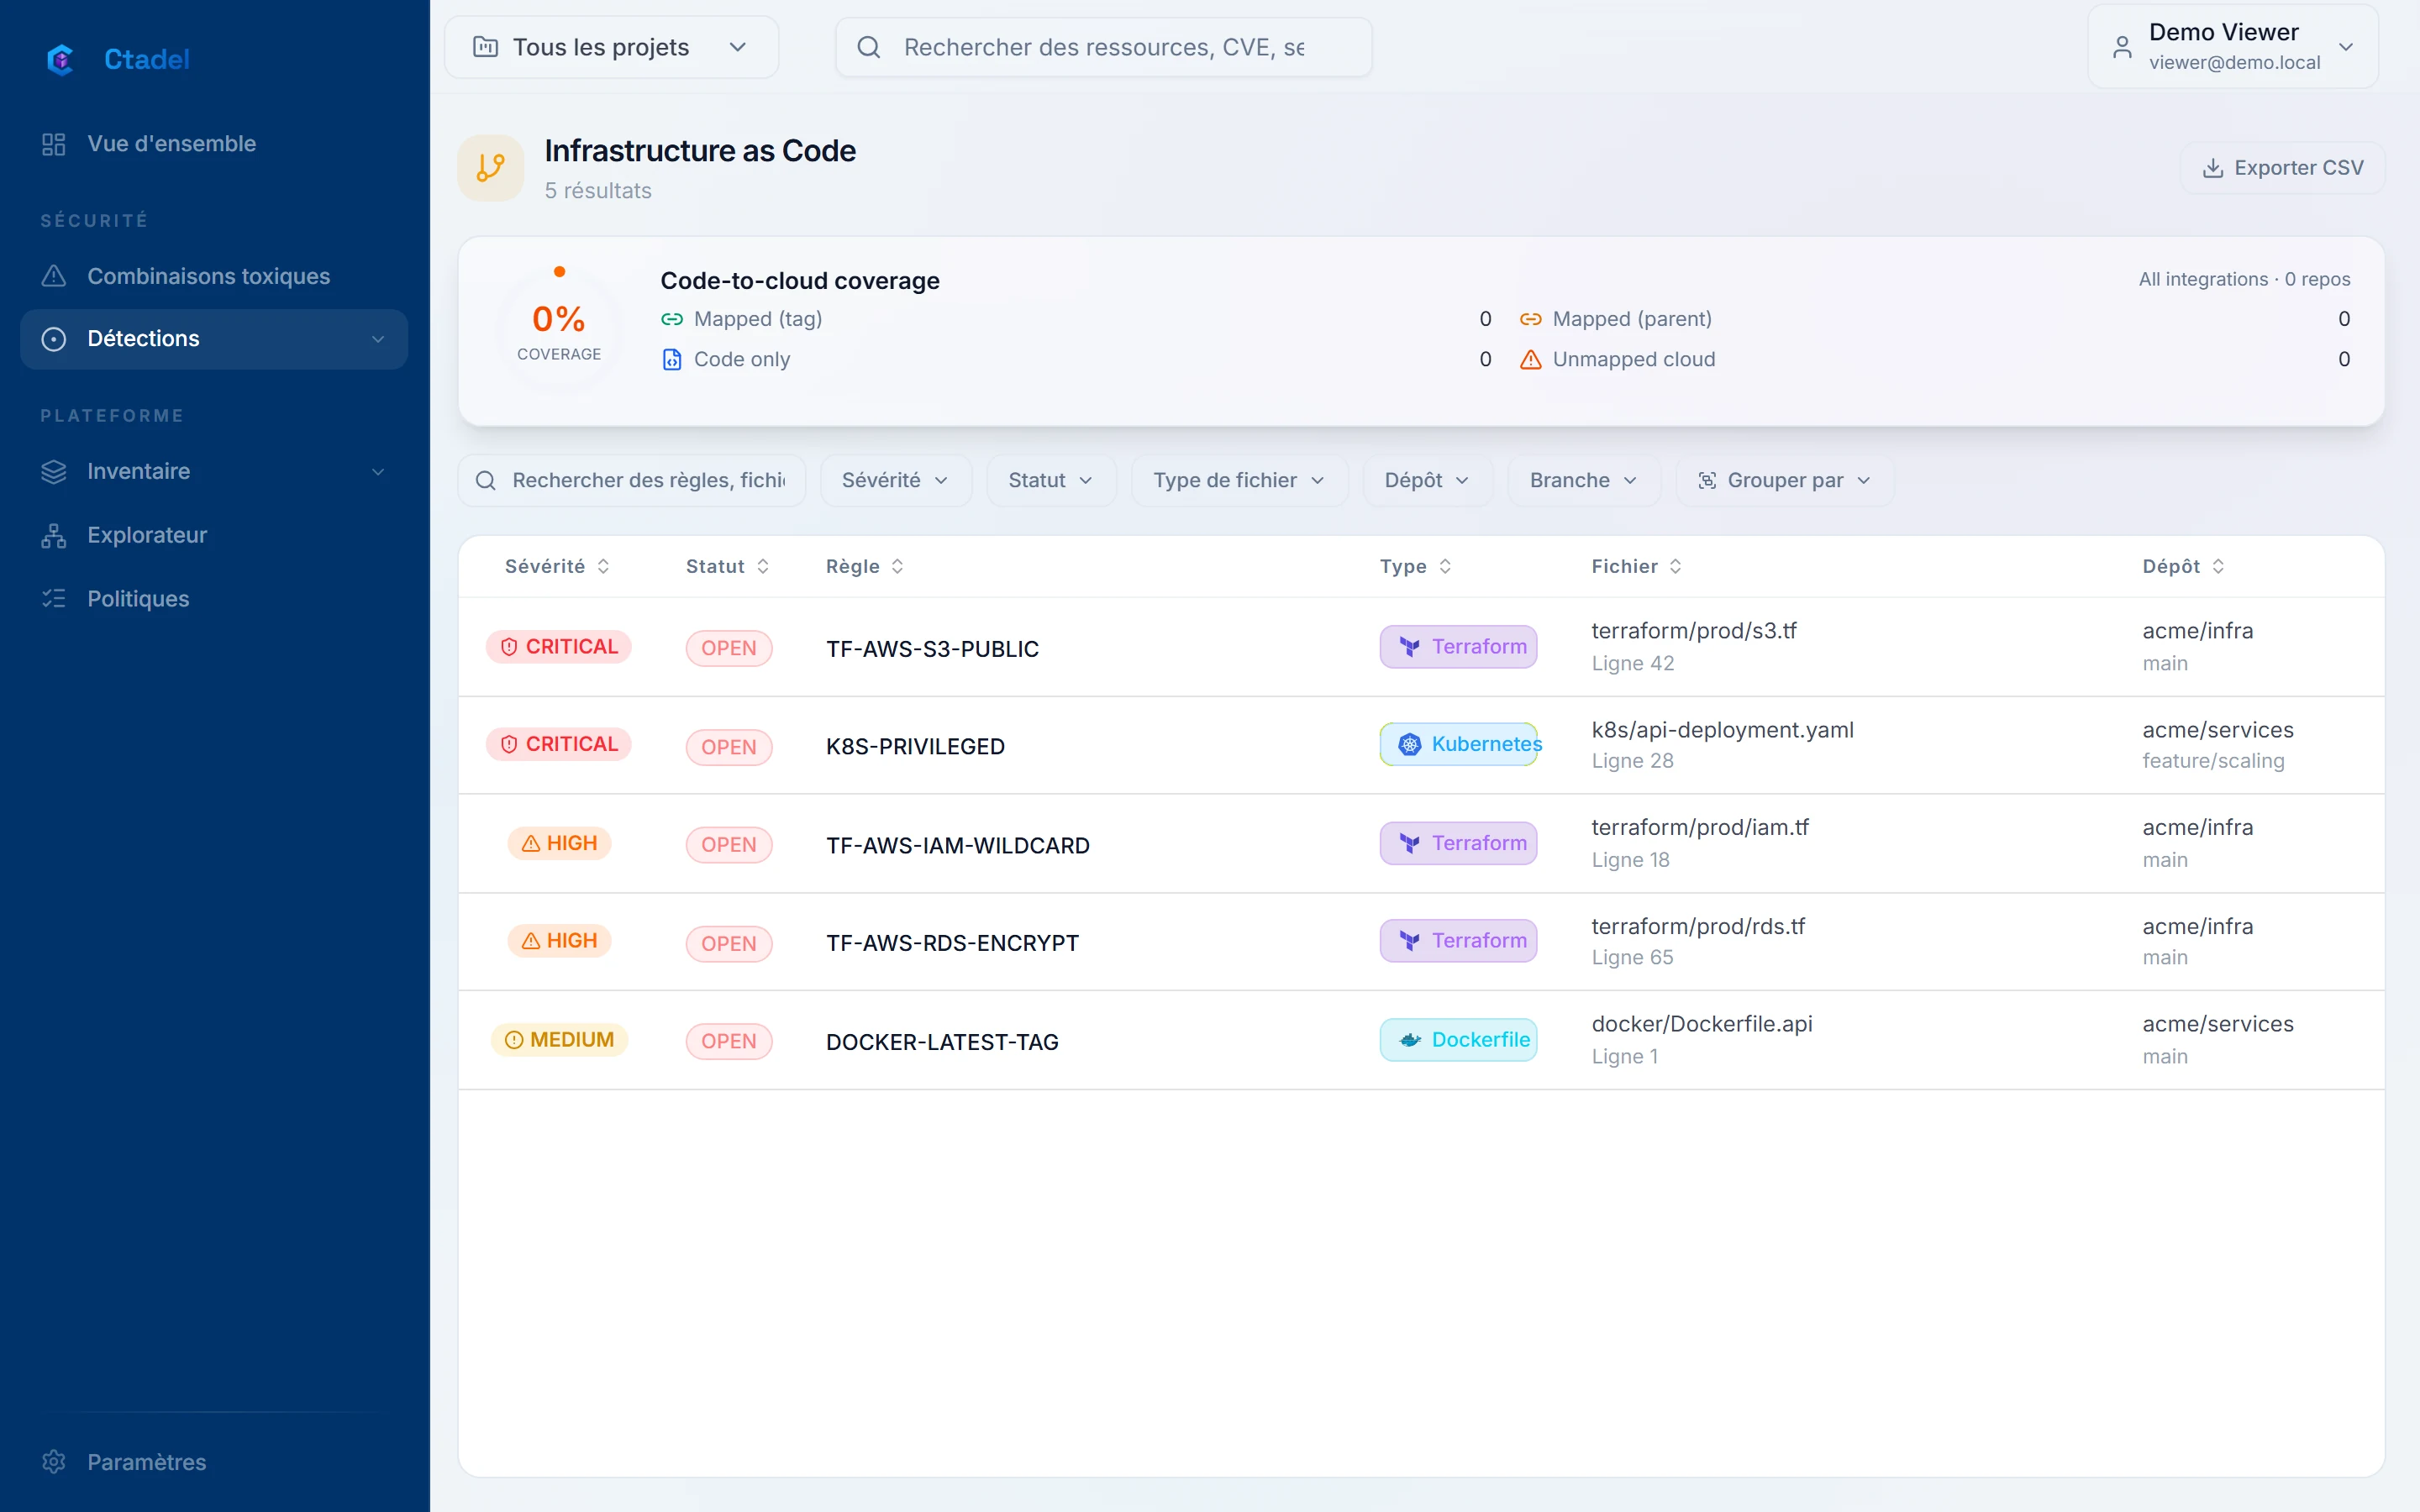
Ctadel analyse Terraform, les manifestes Kubernetes et les Dockerfiles à chaque push et pull request GitHub ou GitLab, commente la pull request et signale la dérive entre le code et ce qui tourne.

Lire le cas d’usageLe module Infrastructure as code

Sécuriser le code avant le déploiement

Savoir où sont les données sensibles et les secrets

Des sauvegardes dans un bucket oublié, une clé d’API dans une variable de fonction, et aucune certitude sur ce qu’ils contiennent.

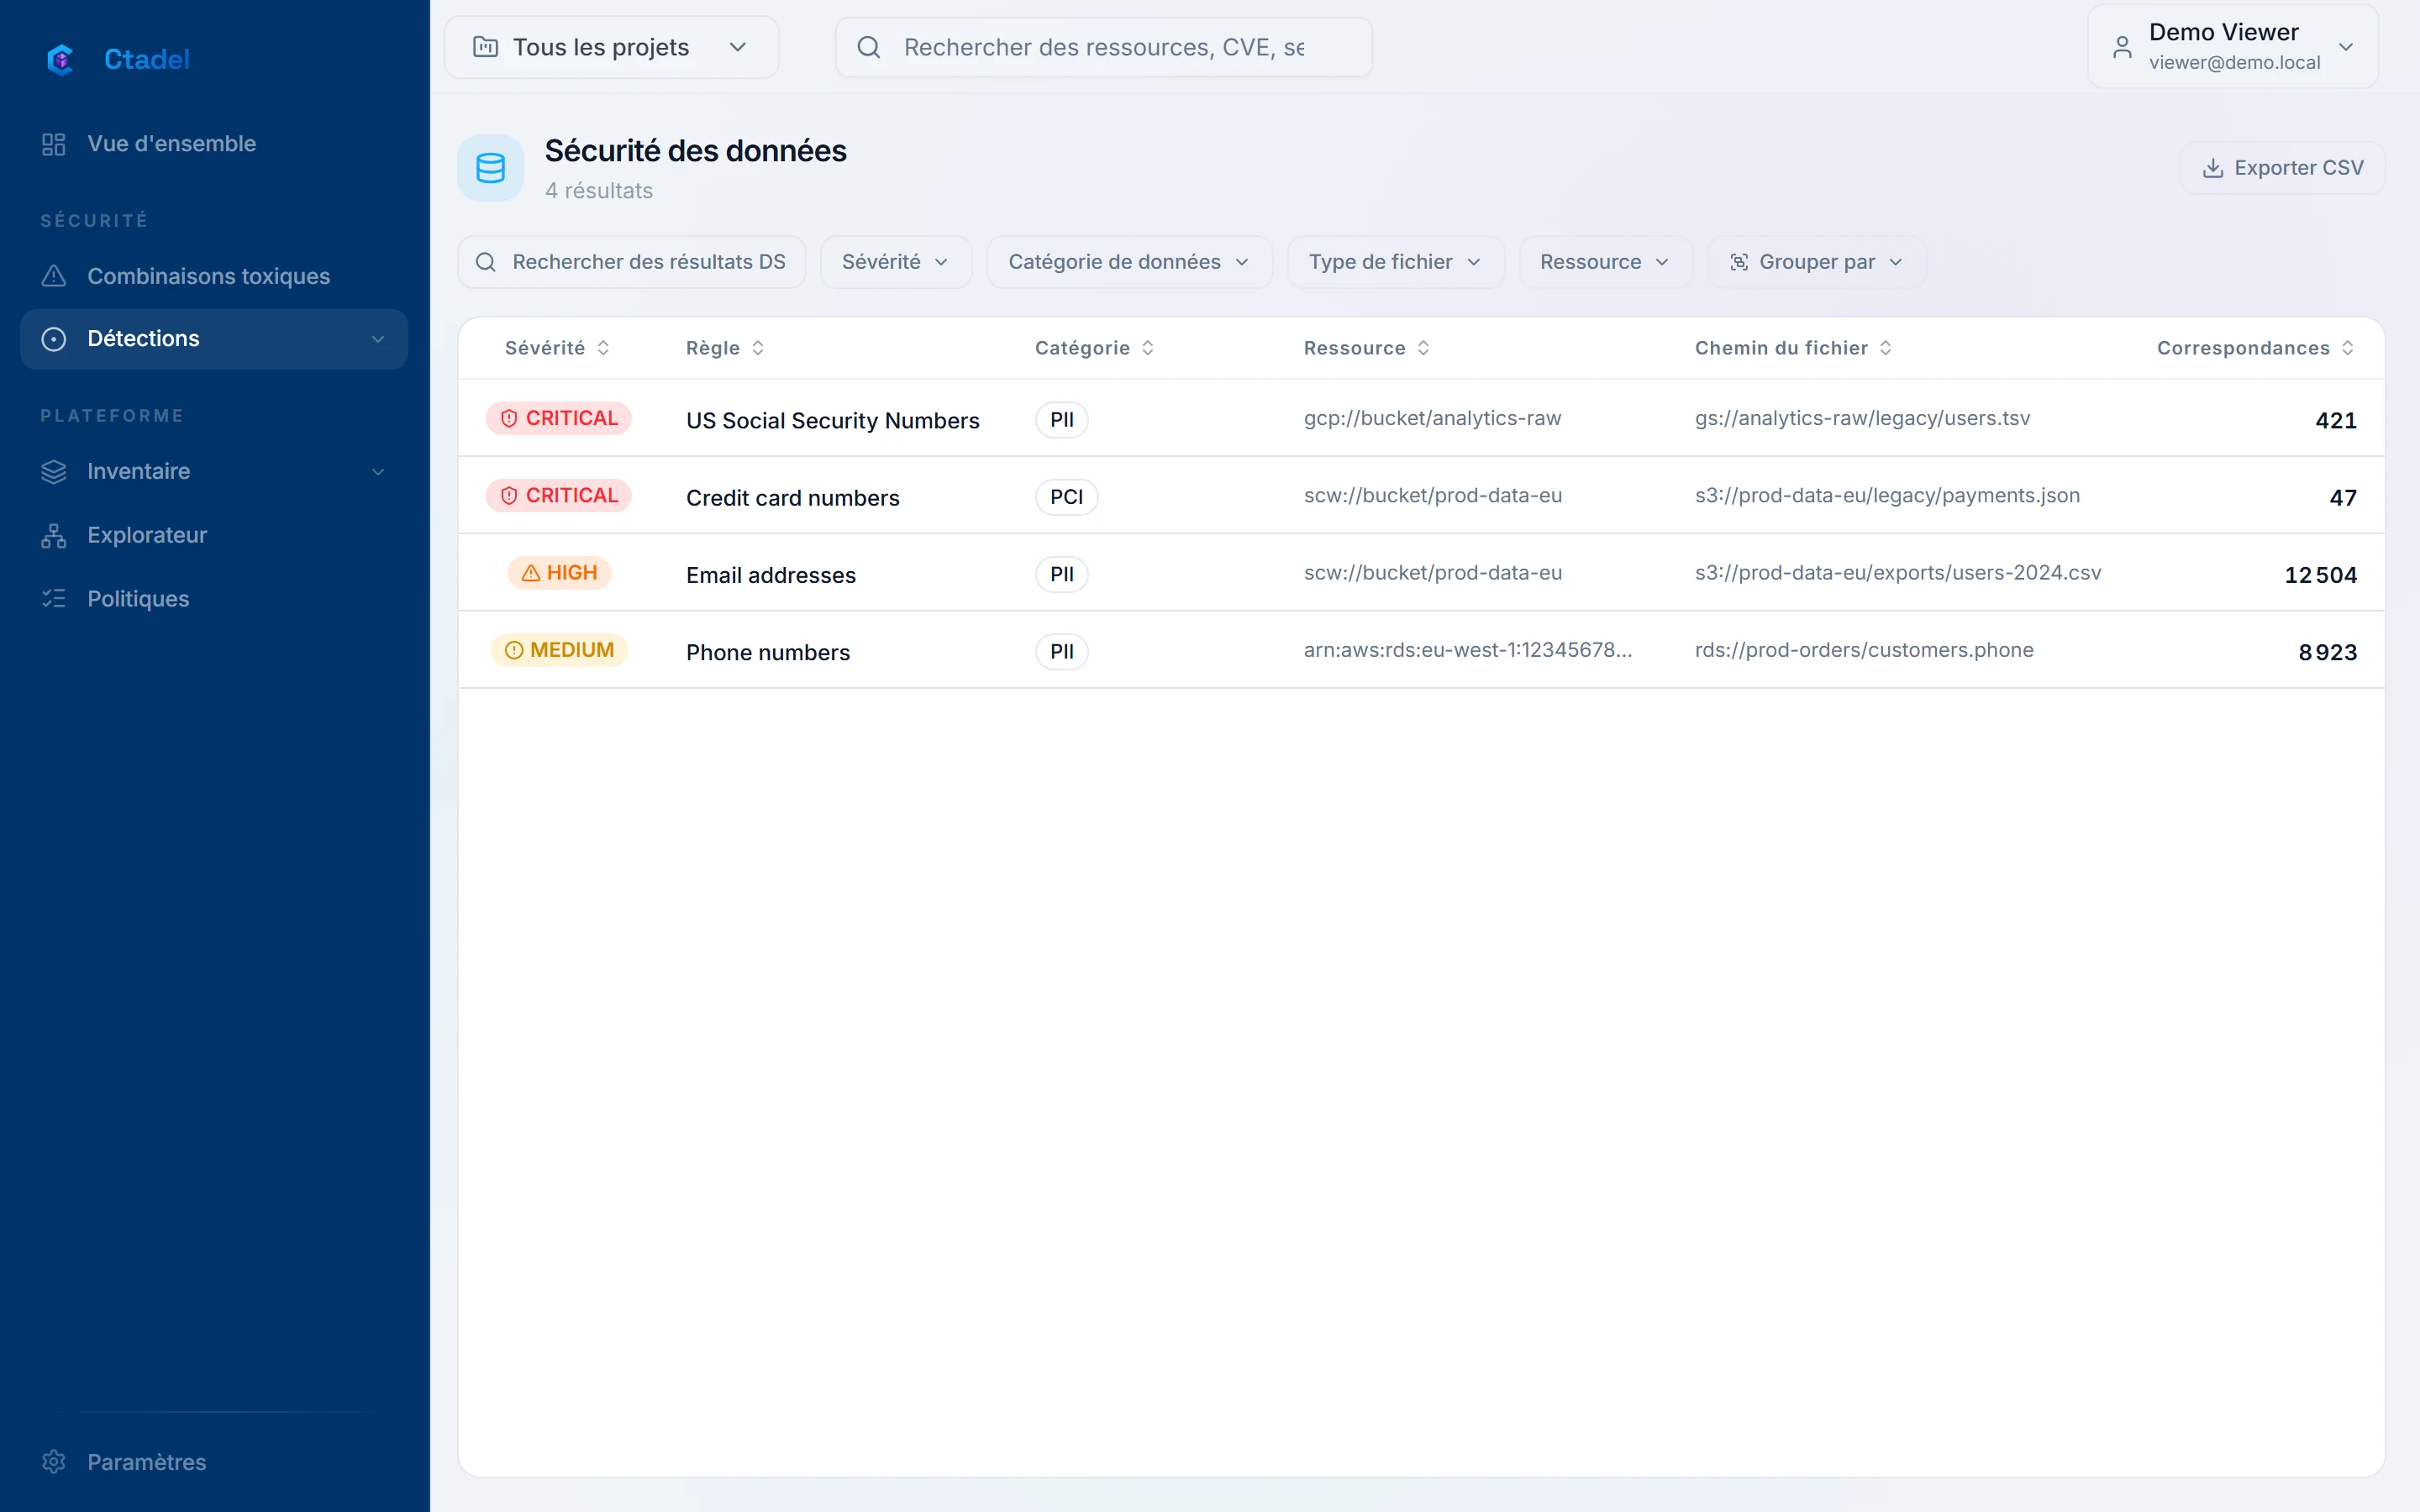
Le scanner Données lit les buckets par échantillon et les bases sur une copie temporaire dans votre compte ; le scanner Secrets trouve les clés et vérifie si elles marchent encore. Seuls des extraits masqués sont conservés.

Lire le cas d’usageLe module Données

Savoir où sont les données sensibles et les secrets

Votre situation n’est pas là ?

Décrivez-la nous, une personne de l’équipe vous montre ce que Ctadel en fait sur vos comptes.