Aller au contenu
Conformité

CIS Benchmarks, du compte cloud au système d’exploitation

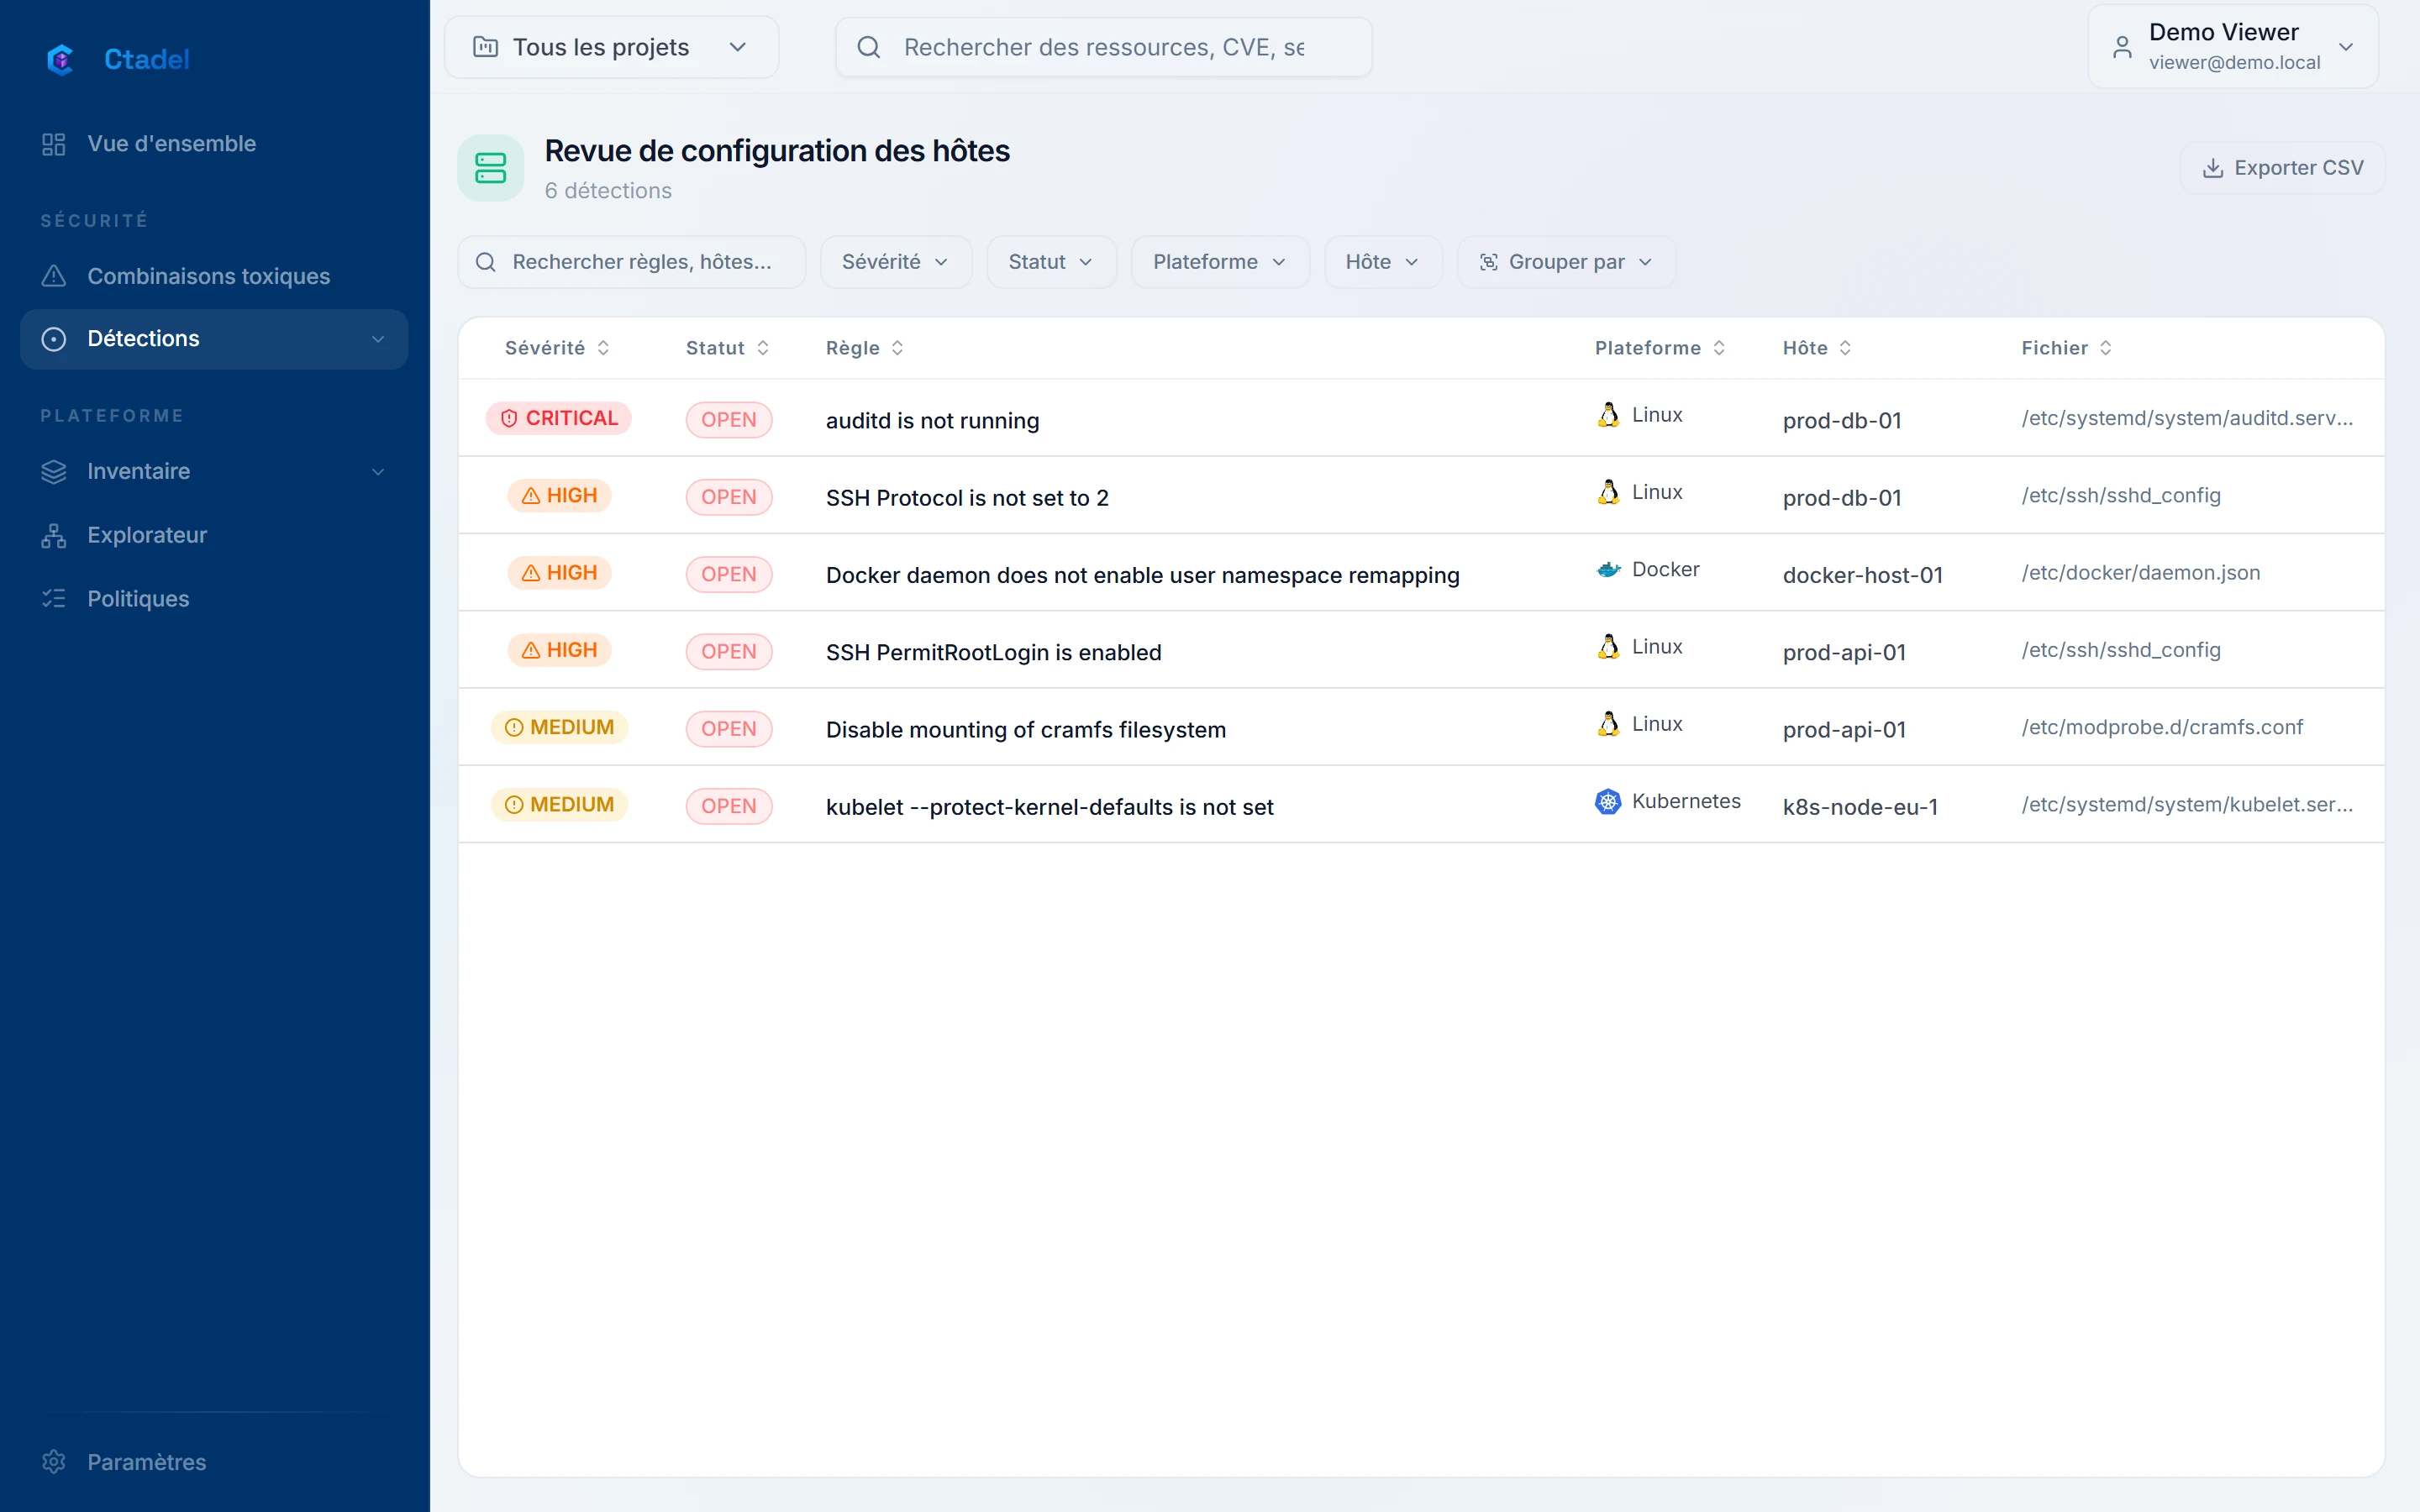
Les CIS Benchmarks décrivent une configuration durcie, contrôle par contrôle. Ctadel les applique aux comptes AWS et Azure, aux hôtes Linux et Windows lus sur une copie de disque, et aux clusters Kubernetes.

CIS Benchmarks, du compte cloud au système d’exploitation

Ce que Ctadel vérifie

CIS AWS Foundations et CIS Microsoft Azure Foundations sur la configuration des comptes ; référentiels CIS Linux et Windows sur les hôtes, vérifiés sans agent sur un instantané du disque ; Pod Security Standards sur les charges de travail Kubernetes.

  • Recommandation CIS citée sur chaque détection
  • Hôtes vérifiés sans agent, commandes d’audit et de retour arrière dans l’onglet Remédiation
  • Contrôles non mesurables sur une copie de disque signalés comme tels

Ce que Ctadel ne fait pas

Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.

Sur une copie de disque, l’état des services en cours d’exécution n’est pas observable : ces contrôles sont rapportés comme non évalués, pas comme conformes.

Voyez-le sur vos comptes

La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.