PCI DSS v4.0, vérifiée sur l’environnement de données de cartes
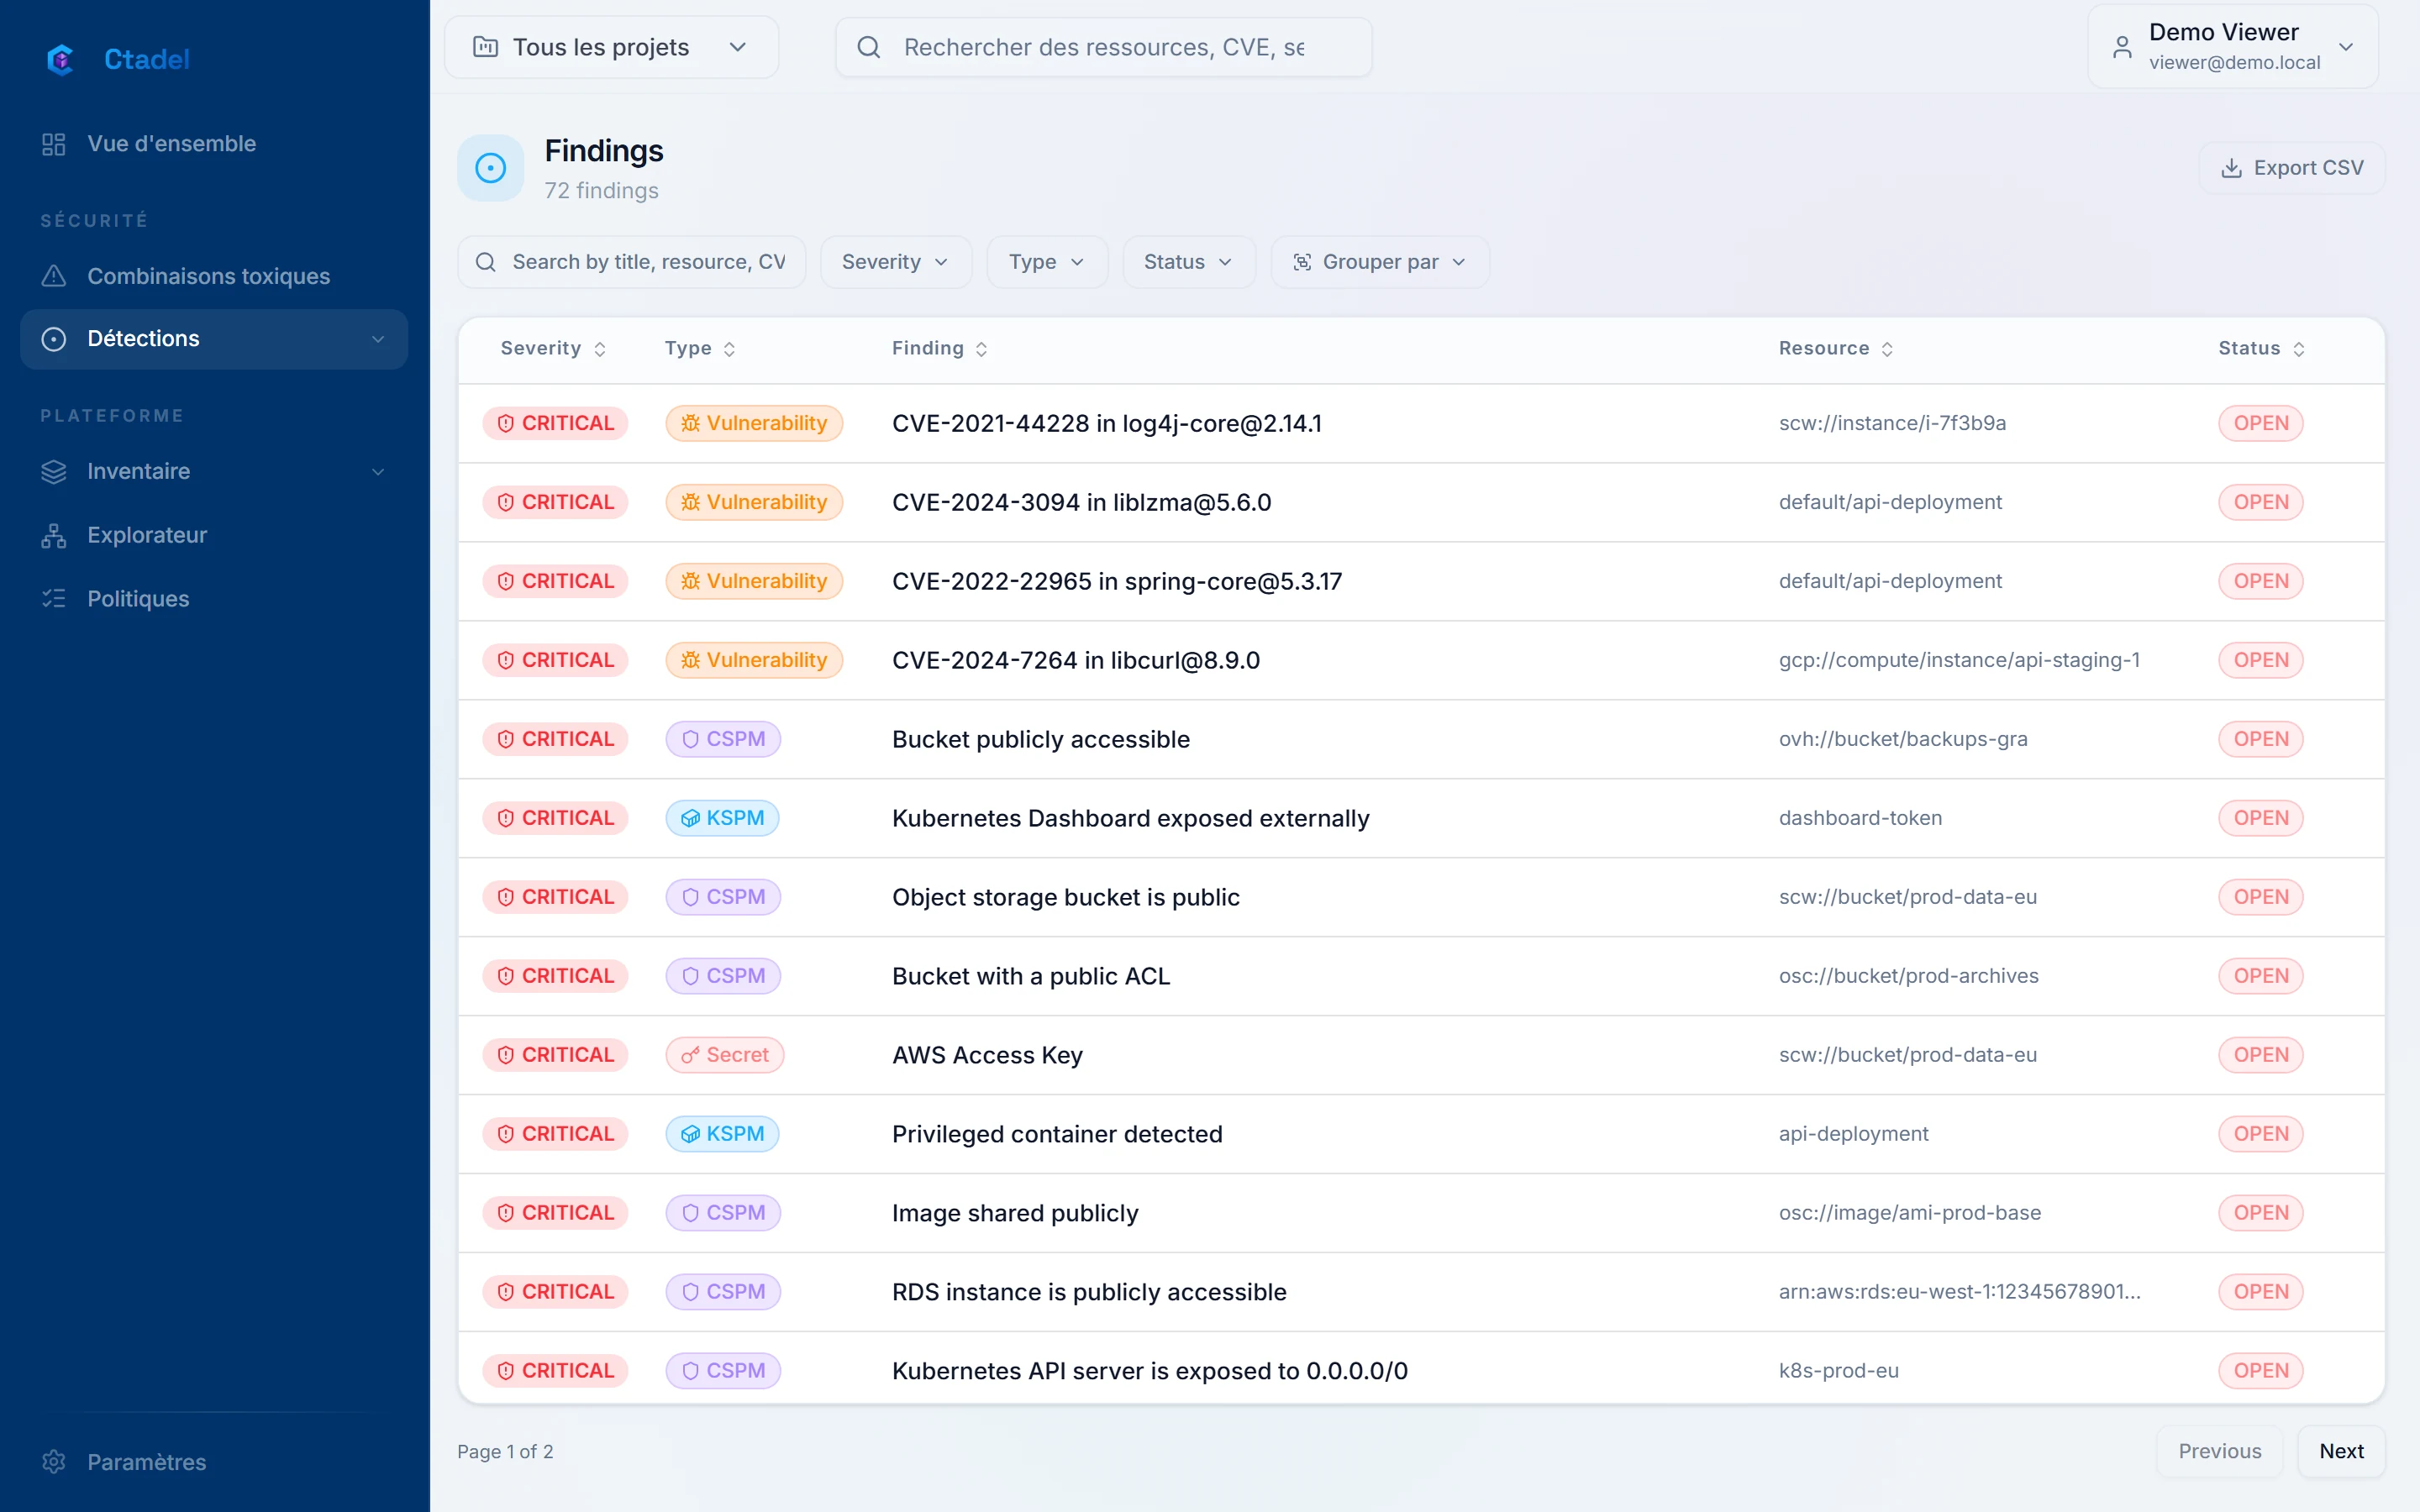
PCI DSS exige une segmentation stricte, du chiffrement, des accès restreints et une gestion des vulnérabilités documentée. Ctadel vérifie ces exigences sur vos clouds et cite le numéro d’exigence sur chaque détection.
Groupes de sécurité et pare-feu ouverts (exigence 1), chiffrement au repos et en transit (3 et 4), comptes et droits (7 et 8), journalisation (10), vulnérabilités avec exploitabilité (6 et 11). Le scanner Données repère les numéros de carte et les IBAN dans les buckets et les bases pour délimiter le périmètre.
Numéro d’exigence cité sur chaque détection
Données de cartes repérées dans le stockage
Chemins d’attaque jusqu’aux ressources qui les portent
Les preuves pour le QSA
Export CSV des détections avec leurs références, historique, journal d’audit. Les chemins d’attaque documentent la segmentation réelle : ce qui est joignable depuis internet, et ce que cela atteint.
Ce que Ctadel ne fait pas
Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.
Ctadel n’est pas un ASV et ne réalise pas les scans externes trimestriels exigés par PCI DSS.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.