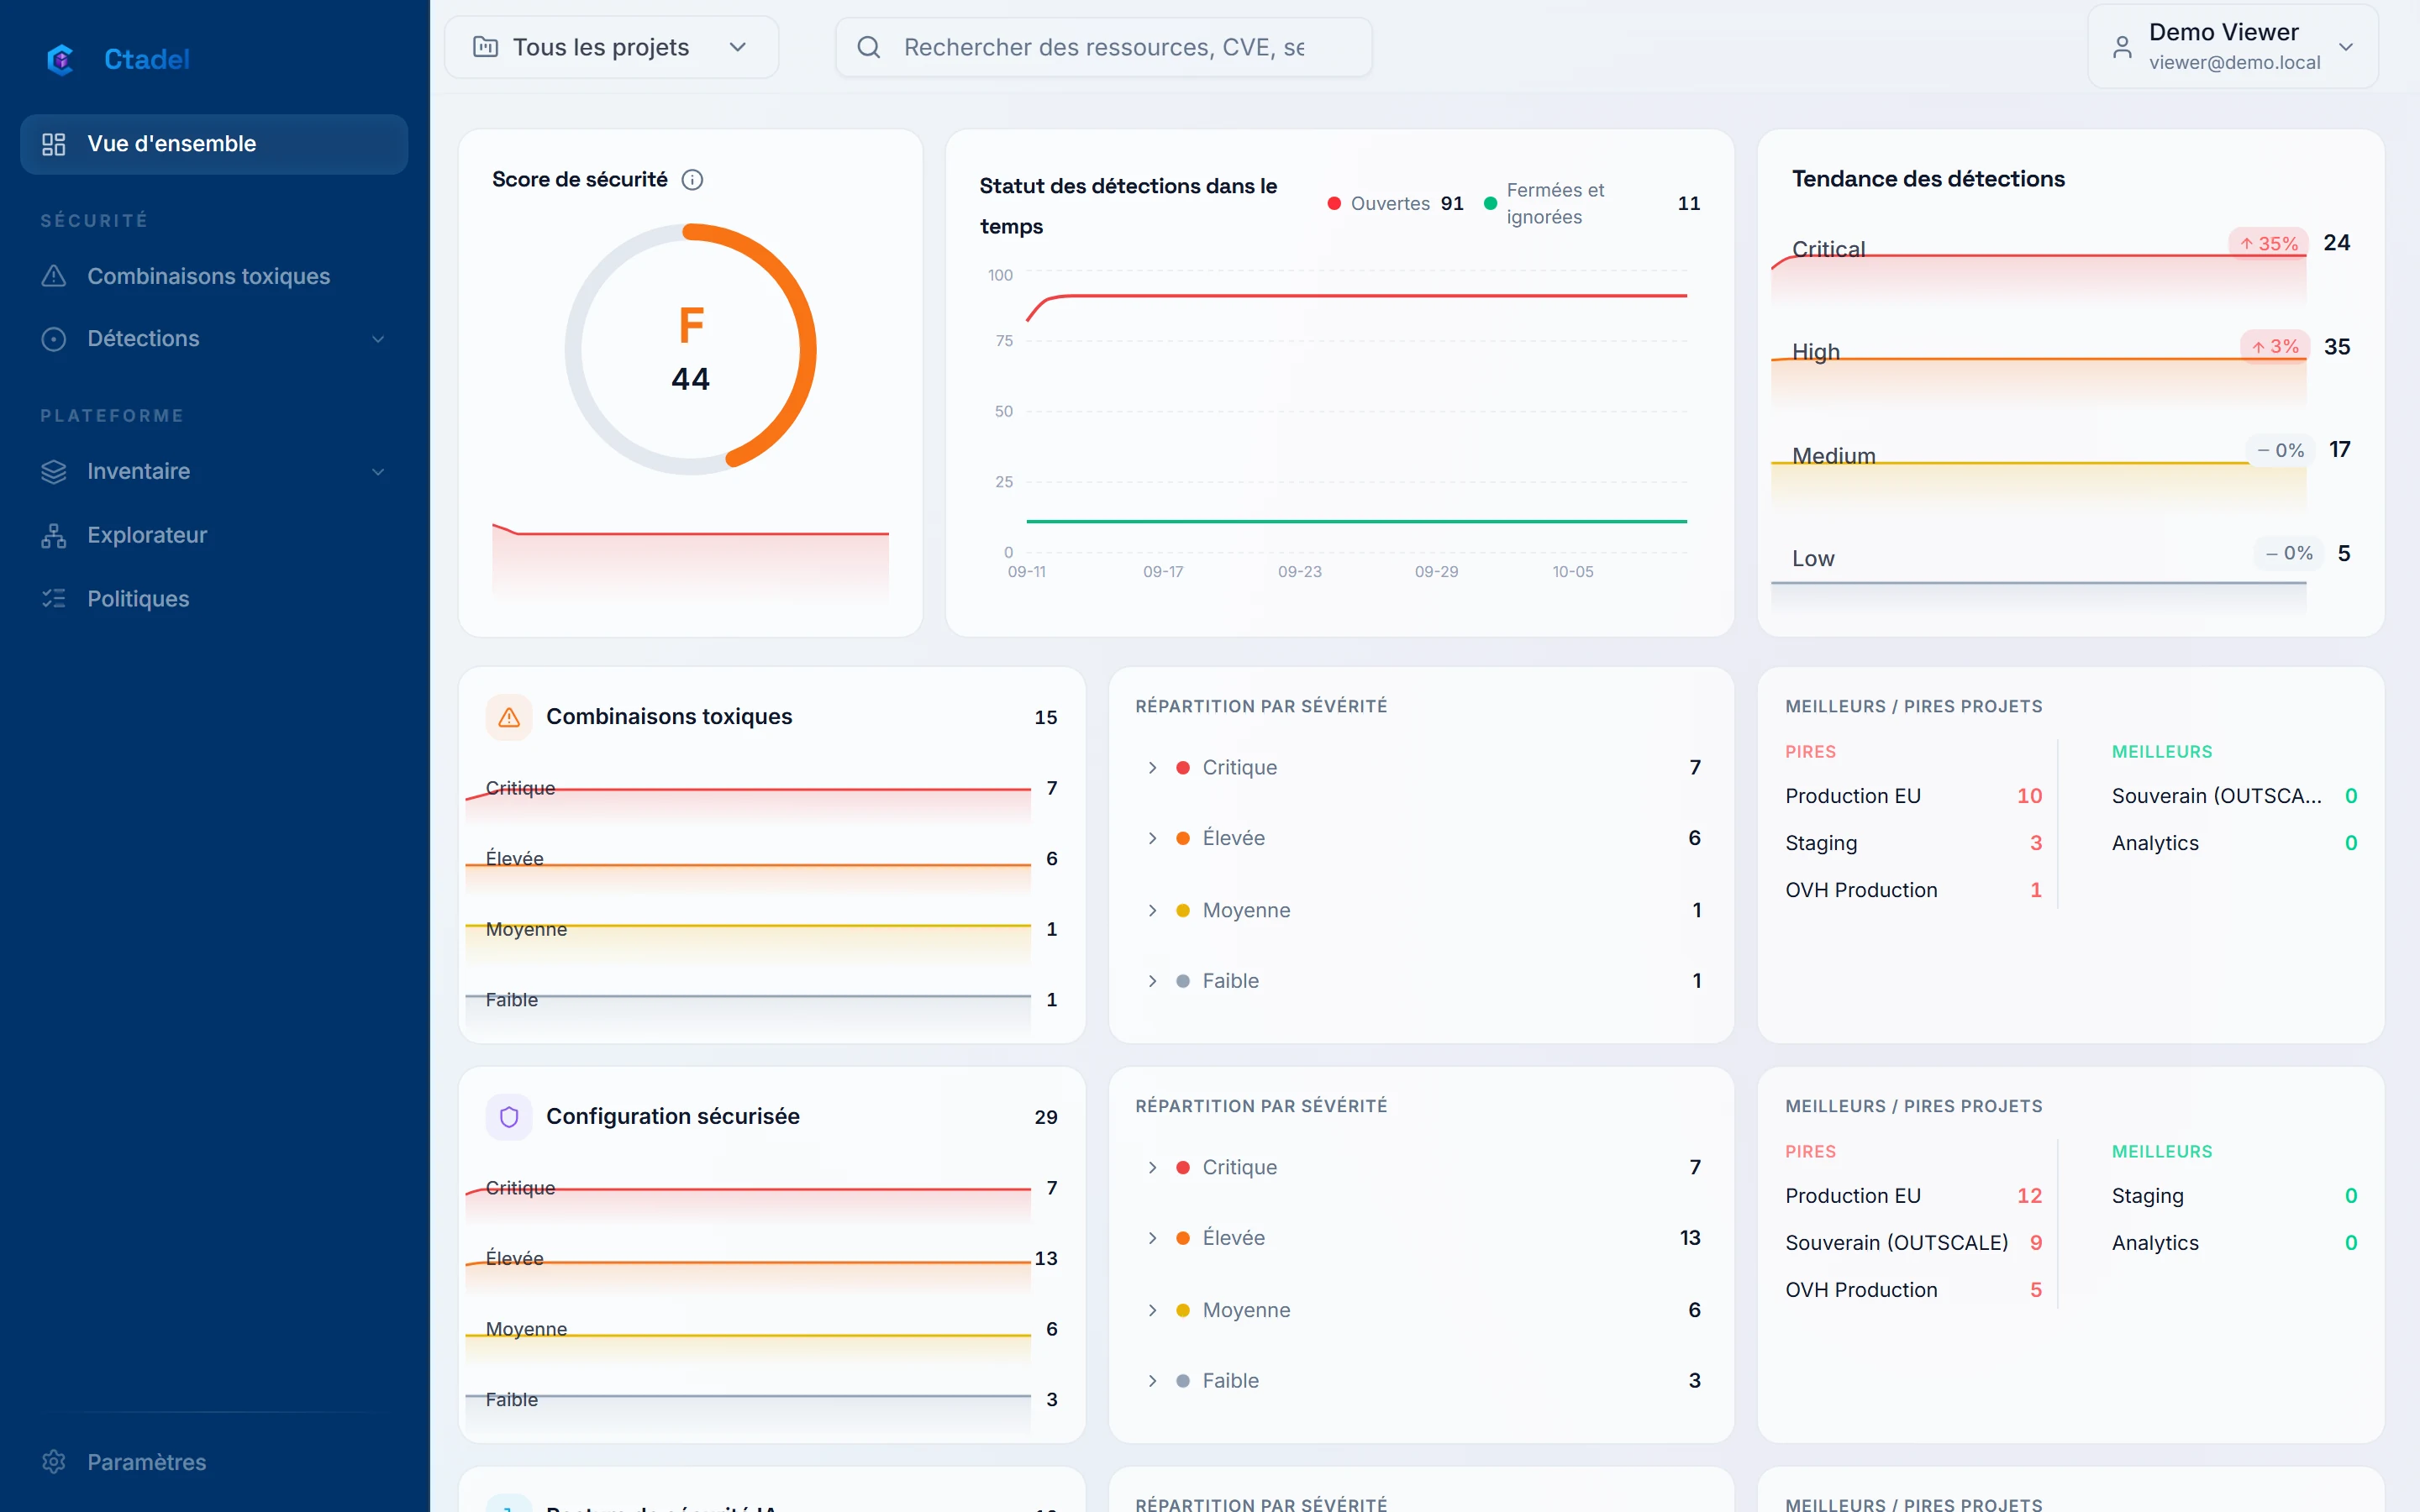
Un rapport SOC 2 demande de prouver que les contrôles de sécurité fonctionnent dans le temps. Ctadel vérifie en continu la configuration, les accès et les vulnérabilités de vos clouds, et cite le critère sur chaque détection.
Les règles portent la référence du critère SOC 2 couvert, dans les catégories sécurité, disponibilité et confidentialité : accès logiques, chiffrement, surveillance, gestion des changements et des vulnérabilités.
Critère cité sur chaque détection
Historique du score et des détections jour par jour, pour la période d’observation
Journal d’audit des actions dans l’application, conservé un an
Les preuves pour l’auditeur
Export CSV des détections avec leurs références, historique du tableau de bord, journal d’audit, notifications et tickets qui tracent le traitement de chaque détection.
Ce que Ctadel ne fait pas
Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.