Aller au contenu
Conformité

HIPAA : les garanties techniques, vérifiées à chaque scan

La Security Rule de HIPAA demande des garanties techniques sur l’accès, l’audit, l’intégrité et la transmission des données de santé. Ctadel repère ces données dans vos clouds et vérifie les protections autour.

HIPAA : les garanties techniques, vérifiées à chaque scan

Ce que Ctadel vérifie

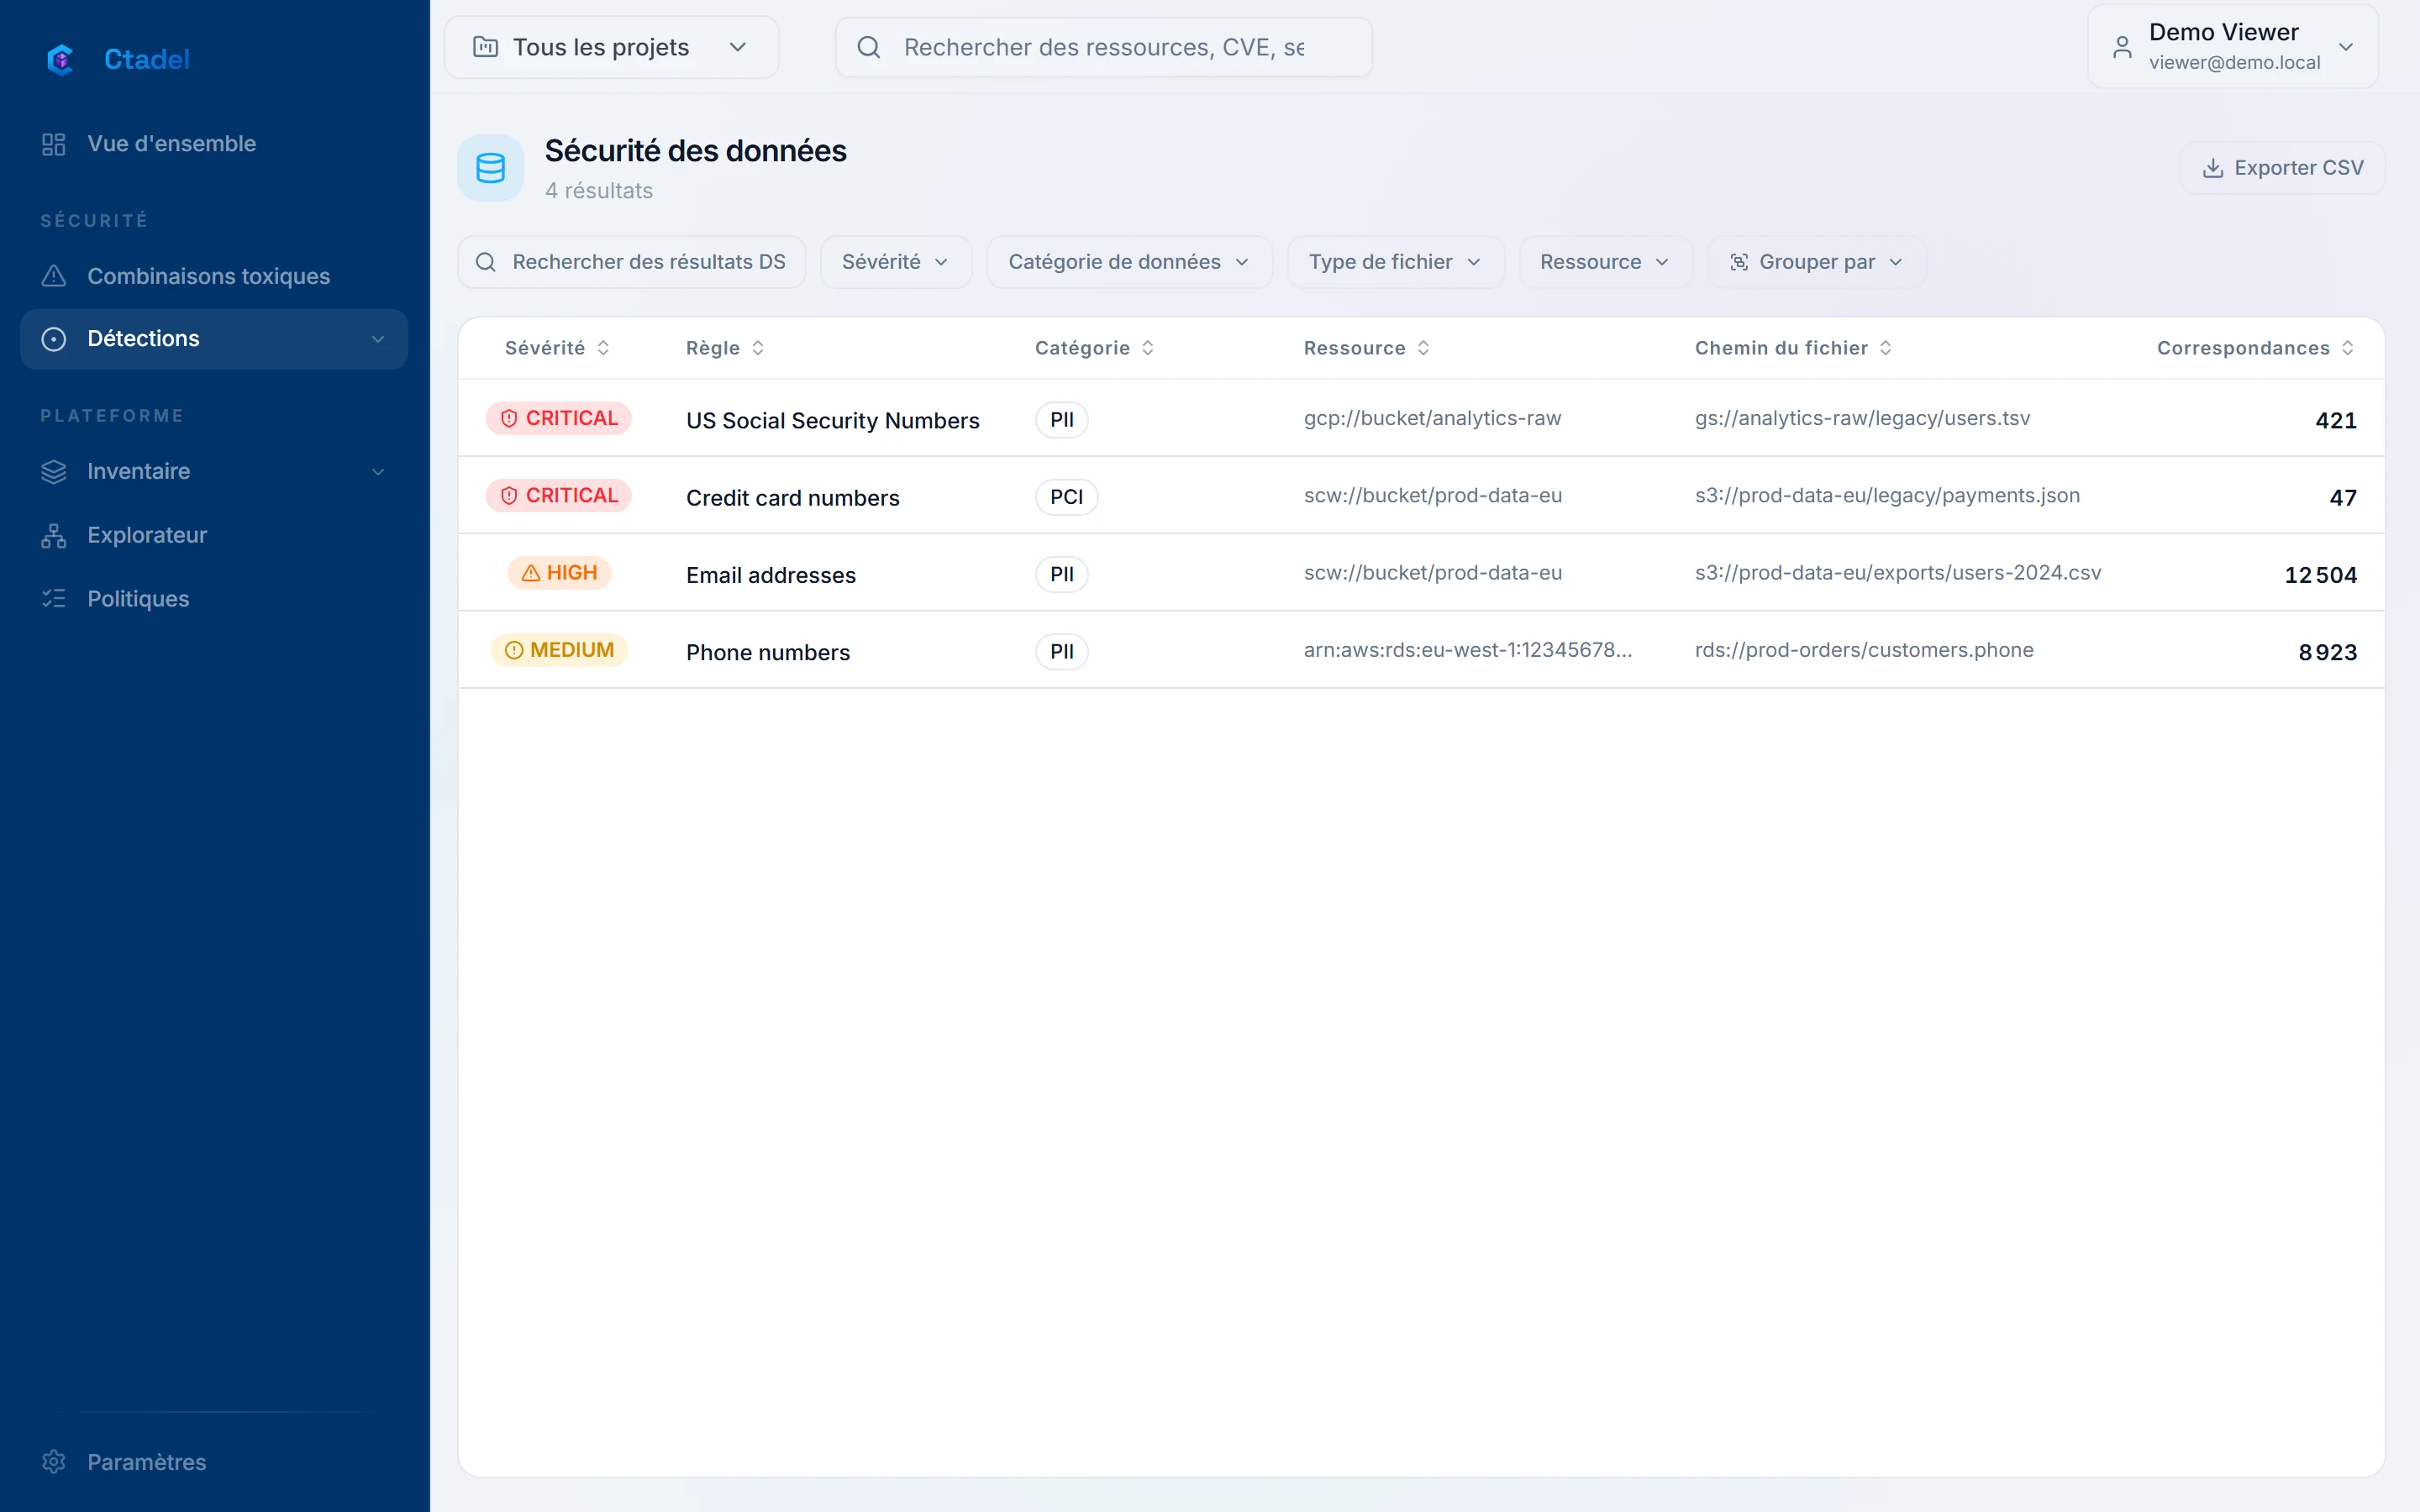
Le scanner Données repère les données de santé dans les buckets et les bases. Les règles de configuration vérifient le chiffrement au repos et en transit, l’exposition publique, la journalisation et les sauvegardes. Les droits effectifs et les chemins d’attaque montrent qui peut atteindre ces données.

  • Référence HIPAA citée sur les détections concernées
  • Données de santé par ressource, extraits masqués
  • Chemins d’attaque jusqu’aux ressources qui les portent

Ce que Ctadel ne fait pas

Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.

Voyez-le sur vos comptes

La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.