
DSPM
Ce que contiennent vraiment vos buckets et vos bases
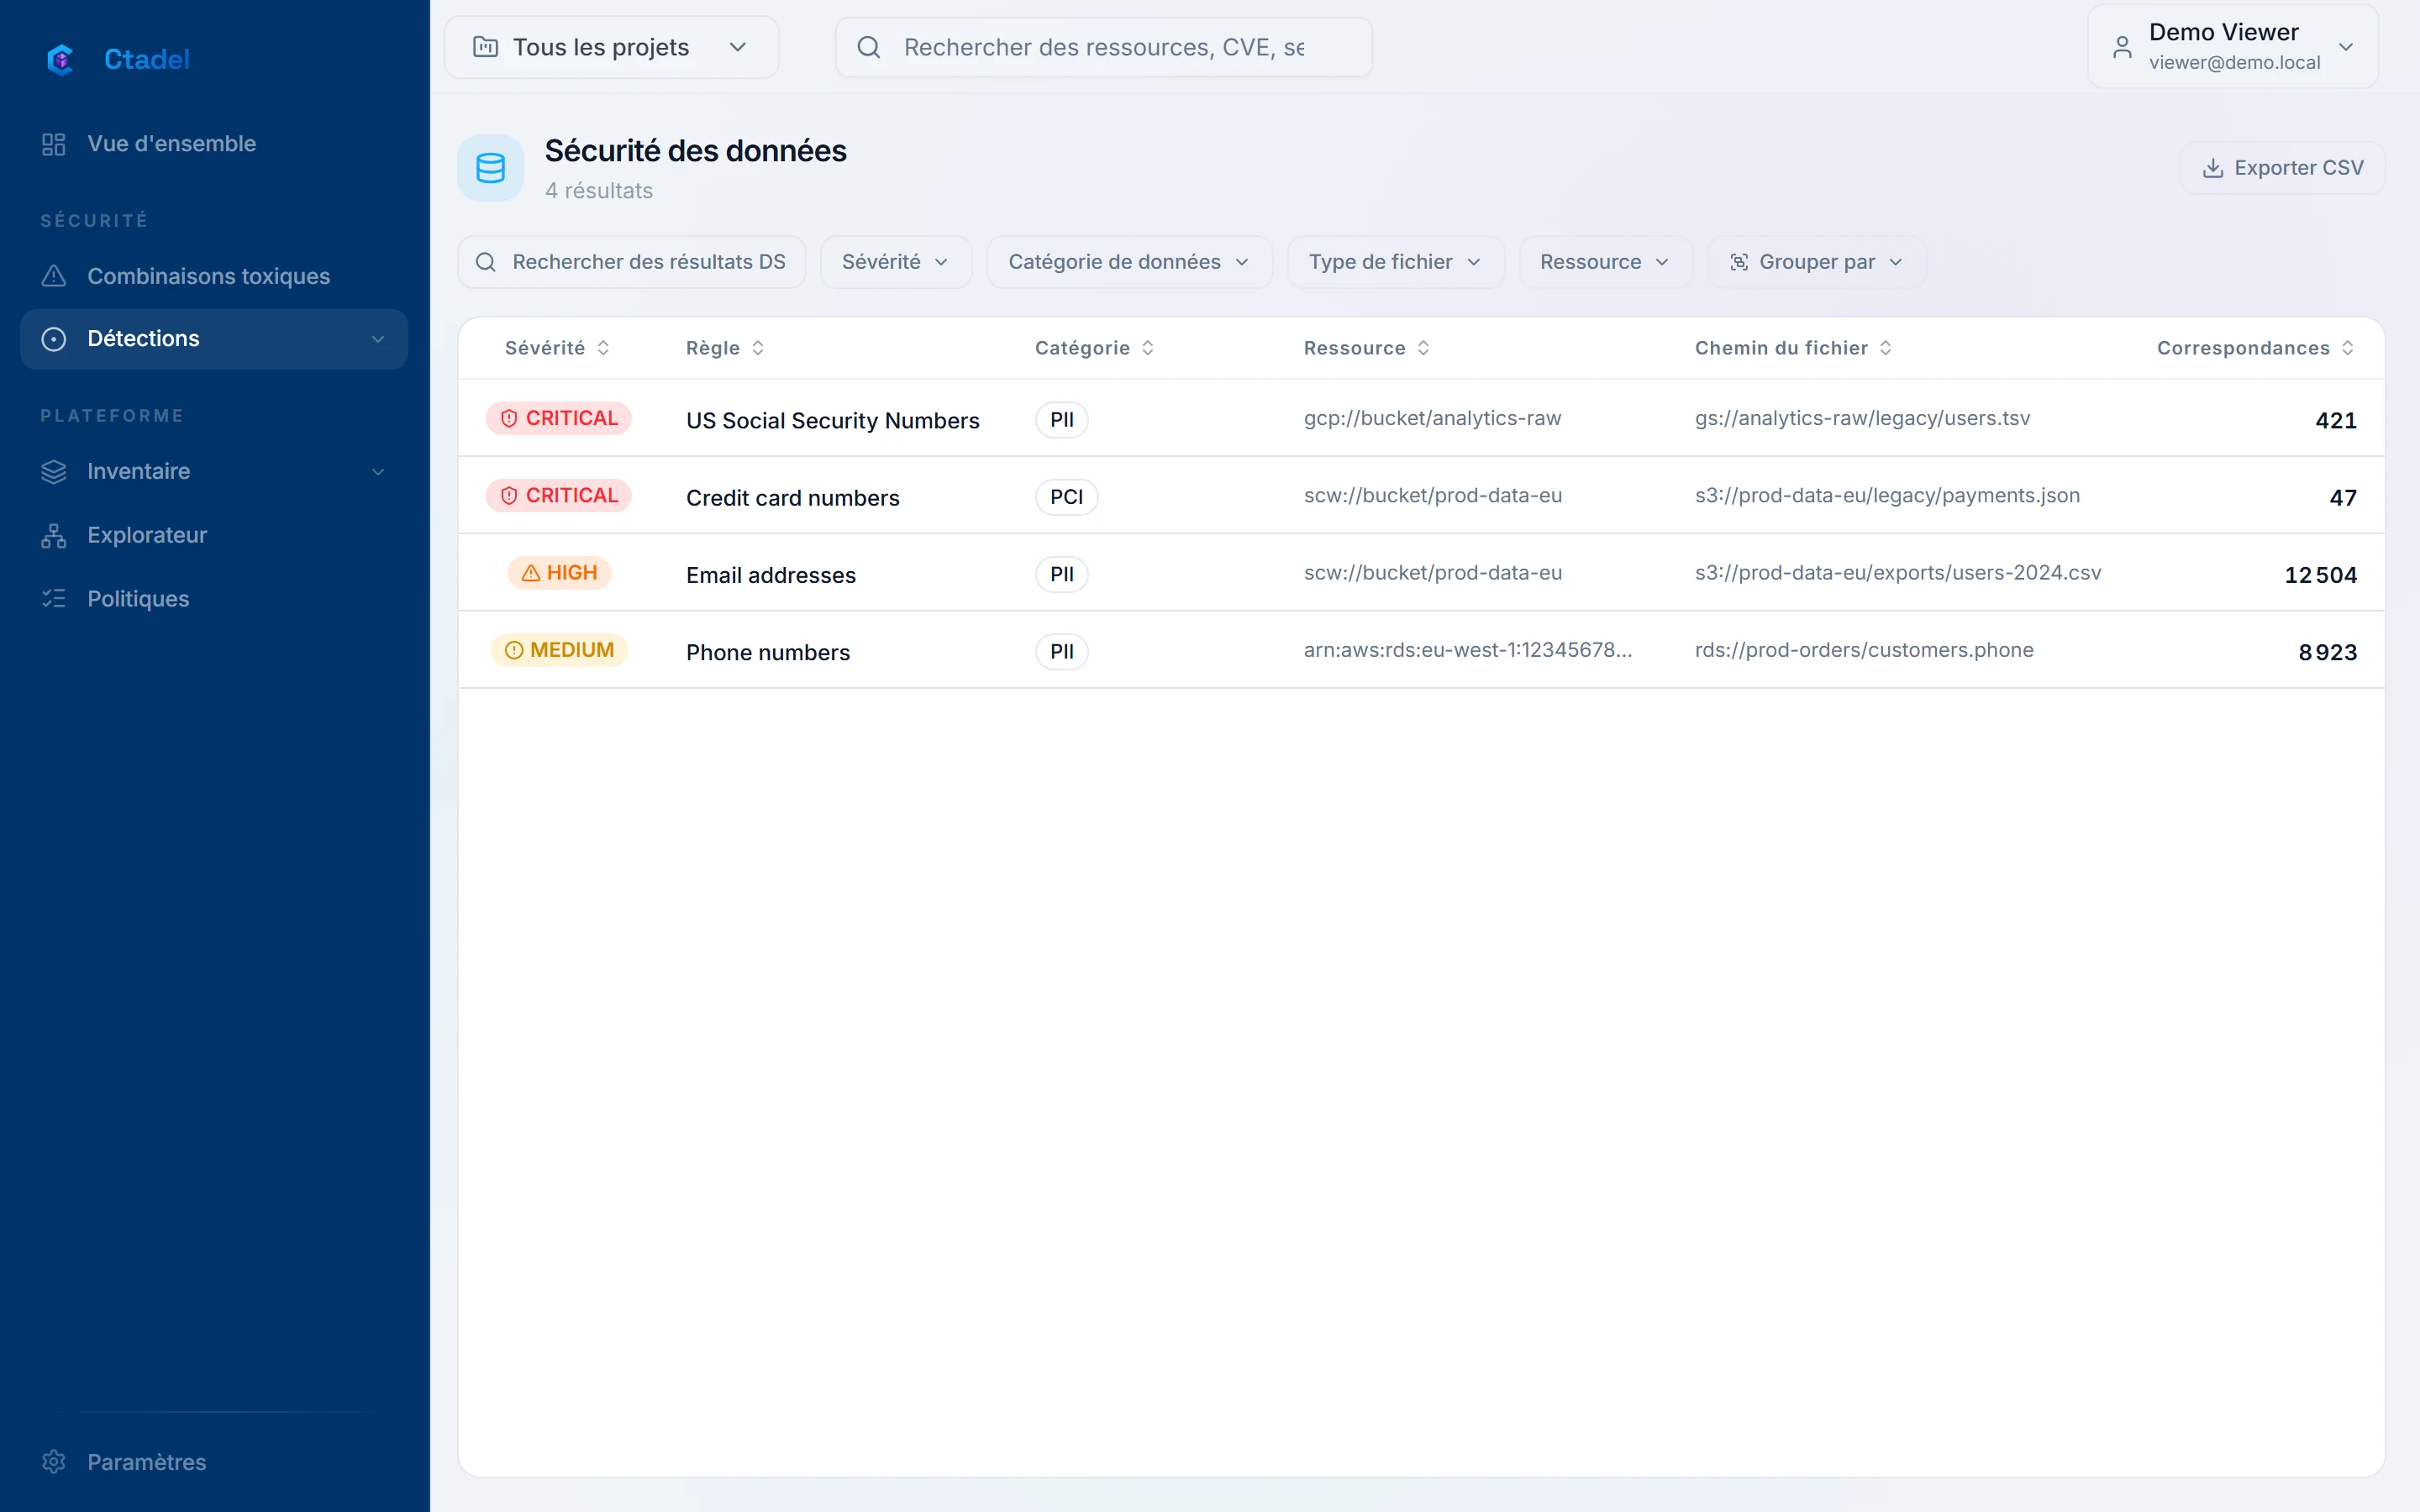
Les objets sont lus par échantillon, les bases sur une copie temporaire dans votre compte, détruite ensuite. Seuls des extraits masqués sont conservés, et chaque donnée trouvée rejoint le graphe pour les chemins d’attaque.
- Ce qui est lu
- Données personnelles, bancaires, de santé et secrets dans les objets et les tables.
- Comment
- Lecture des objets par échantillon ; copie temporaire des bases dans votre compte, lue puis détruite. Seuls des extraits masqués sont conservés.
- Dans l’application
- Page Données : correspondances par catégorie, extraits masqués, volume estimé par ressource.
Ce qu’il ne voit pas. Les formats lus sont le texte, les archives et les documents bureautiques courants. Un fichier chiffré ou un format propriétaire n’est pas analysé.
Exemples de détections
- IBAN dans un bucket public
- Base de données personnelles sans chiffrement
- Instantané contenant des données personnelles partagé avec un autre compte
Les autres modules
Prêt à voir ce module sur vos comptes ?
La démonstration publique tourne sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.