
CIEM
Les droits effectifs, pas les droits déclarés
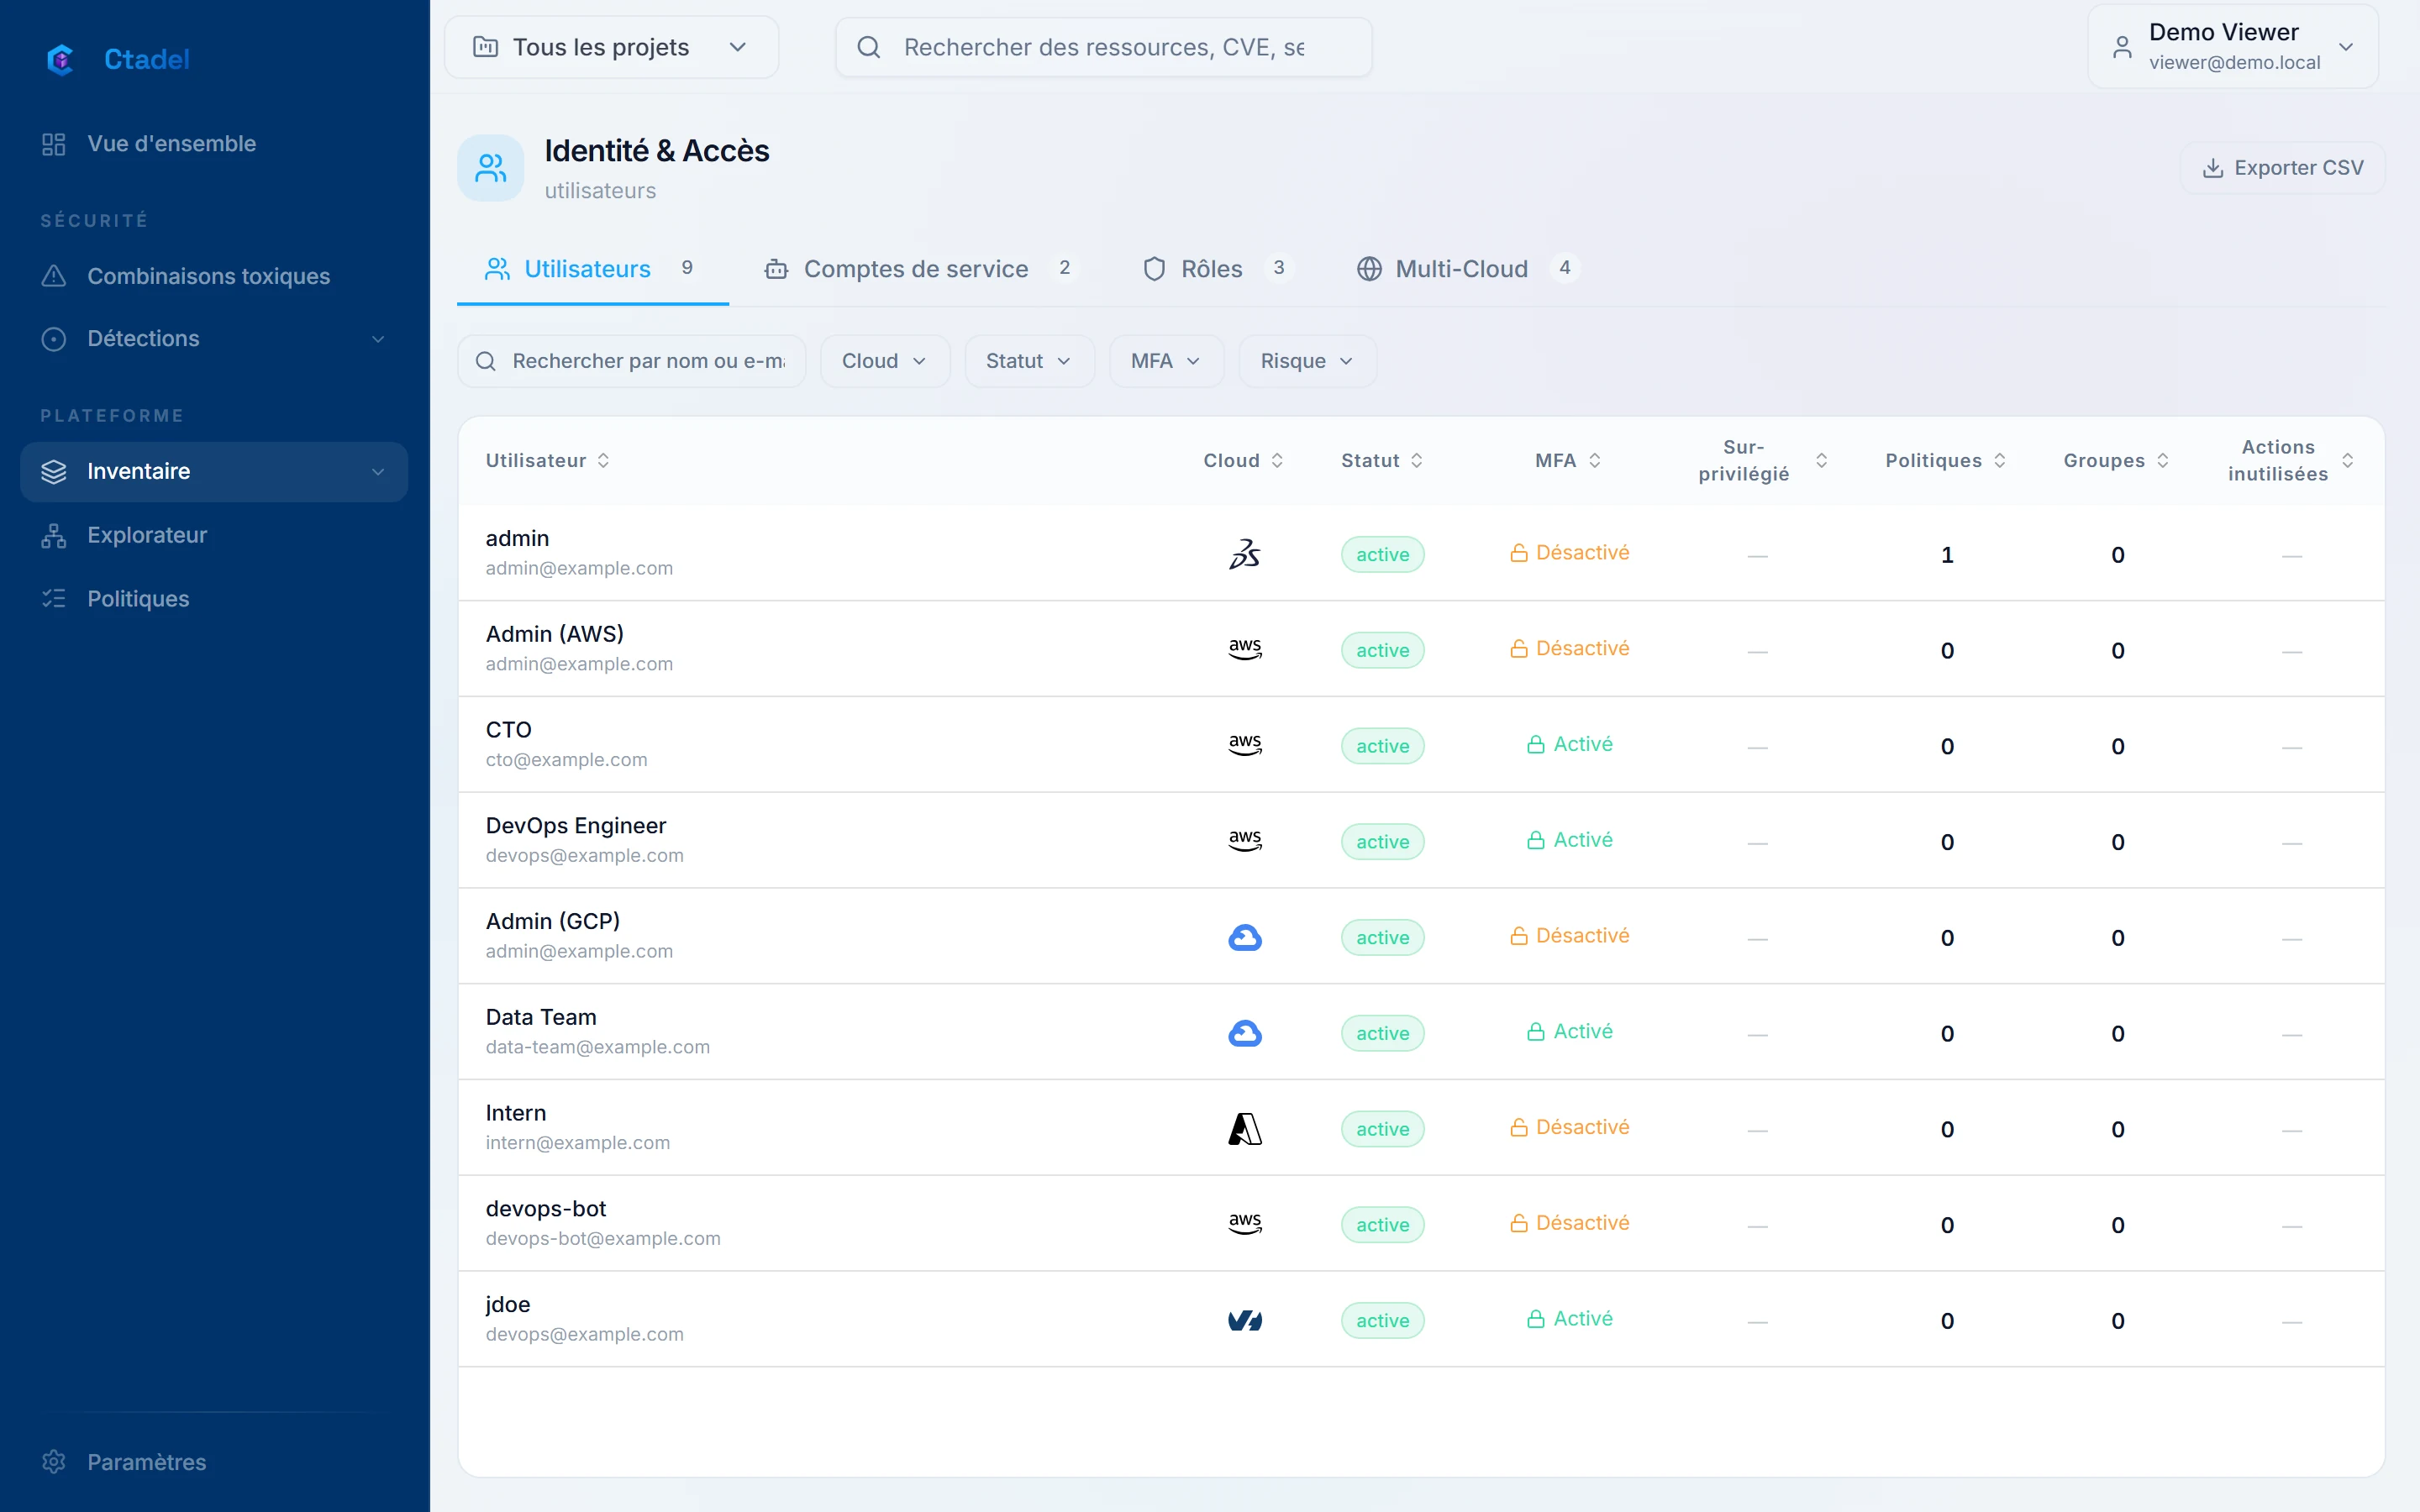
Utilisateurs, groupes, rôles, comptes de service et politiques des six clouds, avec ce qu’ils peuvent vraiment faire, ce qu’ils n’utilisent jamais, et les identités qui existent sur plusieurs clouds à la fois.
- Ce qui est lu
- Utilisateurs, groupes, rôles, comptes de service, politiques et attributions sur les six clouds.
- Comment
- Droits effectifs calculés dans le graphe selon le modèle de chaque cloud, droits inutilisés, identités communes à plusieurs clouds.
- Dans l’application
- Page Identités : droits effectifs, droits inutilisés, recommandations de moindre privilège, comptes administrateurs, correspondances entre clouds.
Ce qu’il ne voit pas. Les recommandations de moindre privilège dépendent de l’historique d’usage que le cloud expose ; sans historique, seule l’étendue des droits est évaluée.
Exemples de détections
- Identité administratrice présente sur plusieurs clouds sans second facteur
- Rôle qui permet de s’élever administrateur
- Clé d’accès jamais utilisée depuis sa création
Les autres modules
Prêt à voir ce module sur vos comptes ?
La démonstration publique tourne sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.