L’annexe A d’ISO/IEC 27001:2022 demande des contrôles sur les accès, le chiffrement, la journalisation, la configuration et la gestion des vulnérabilités. Ctadel les vérifie sur vos six clouds et cite le contrôle sur chaque détection.
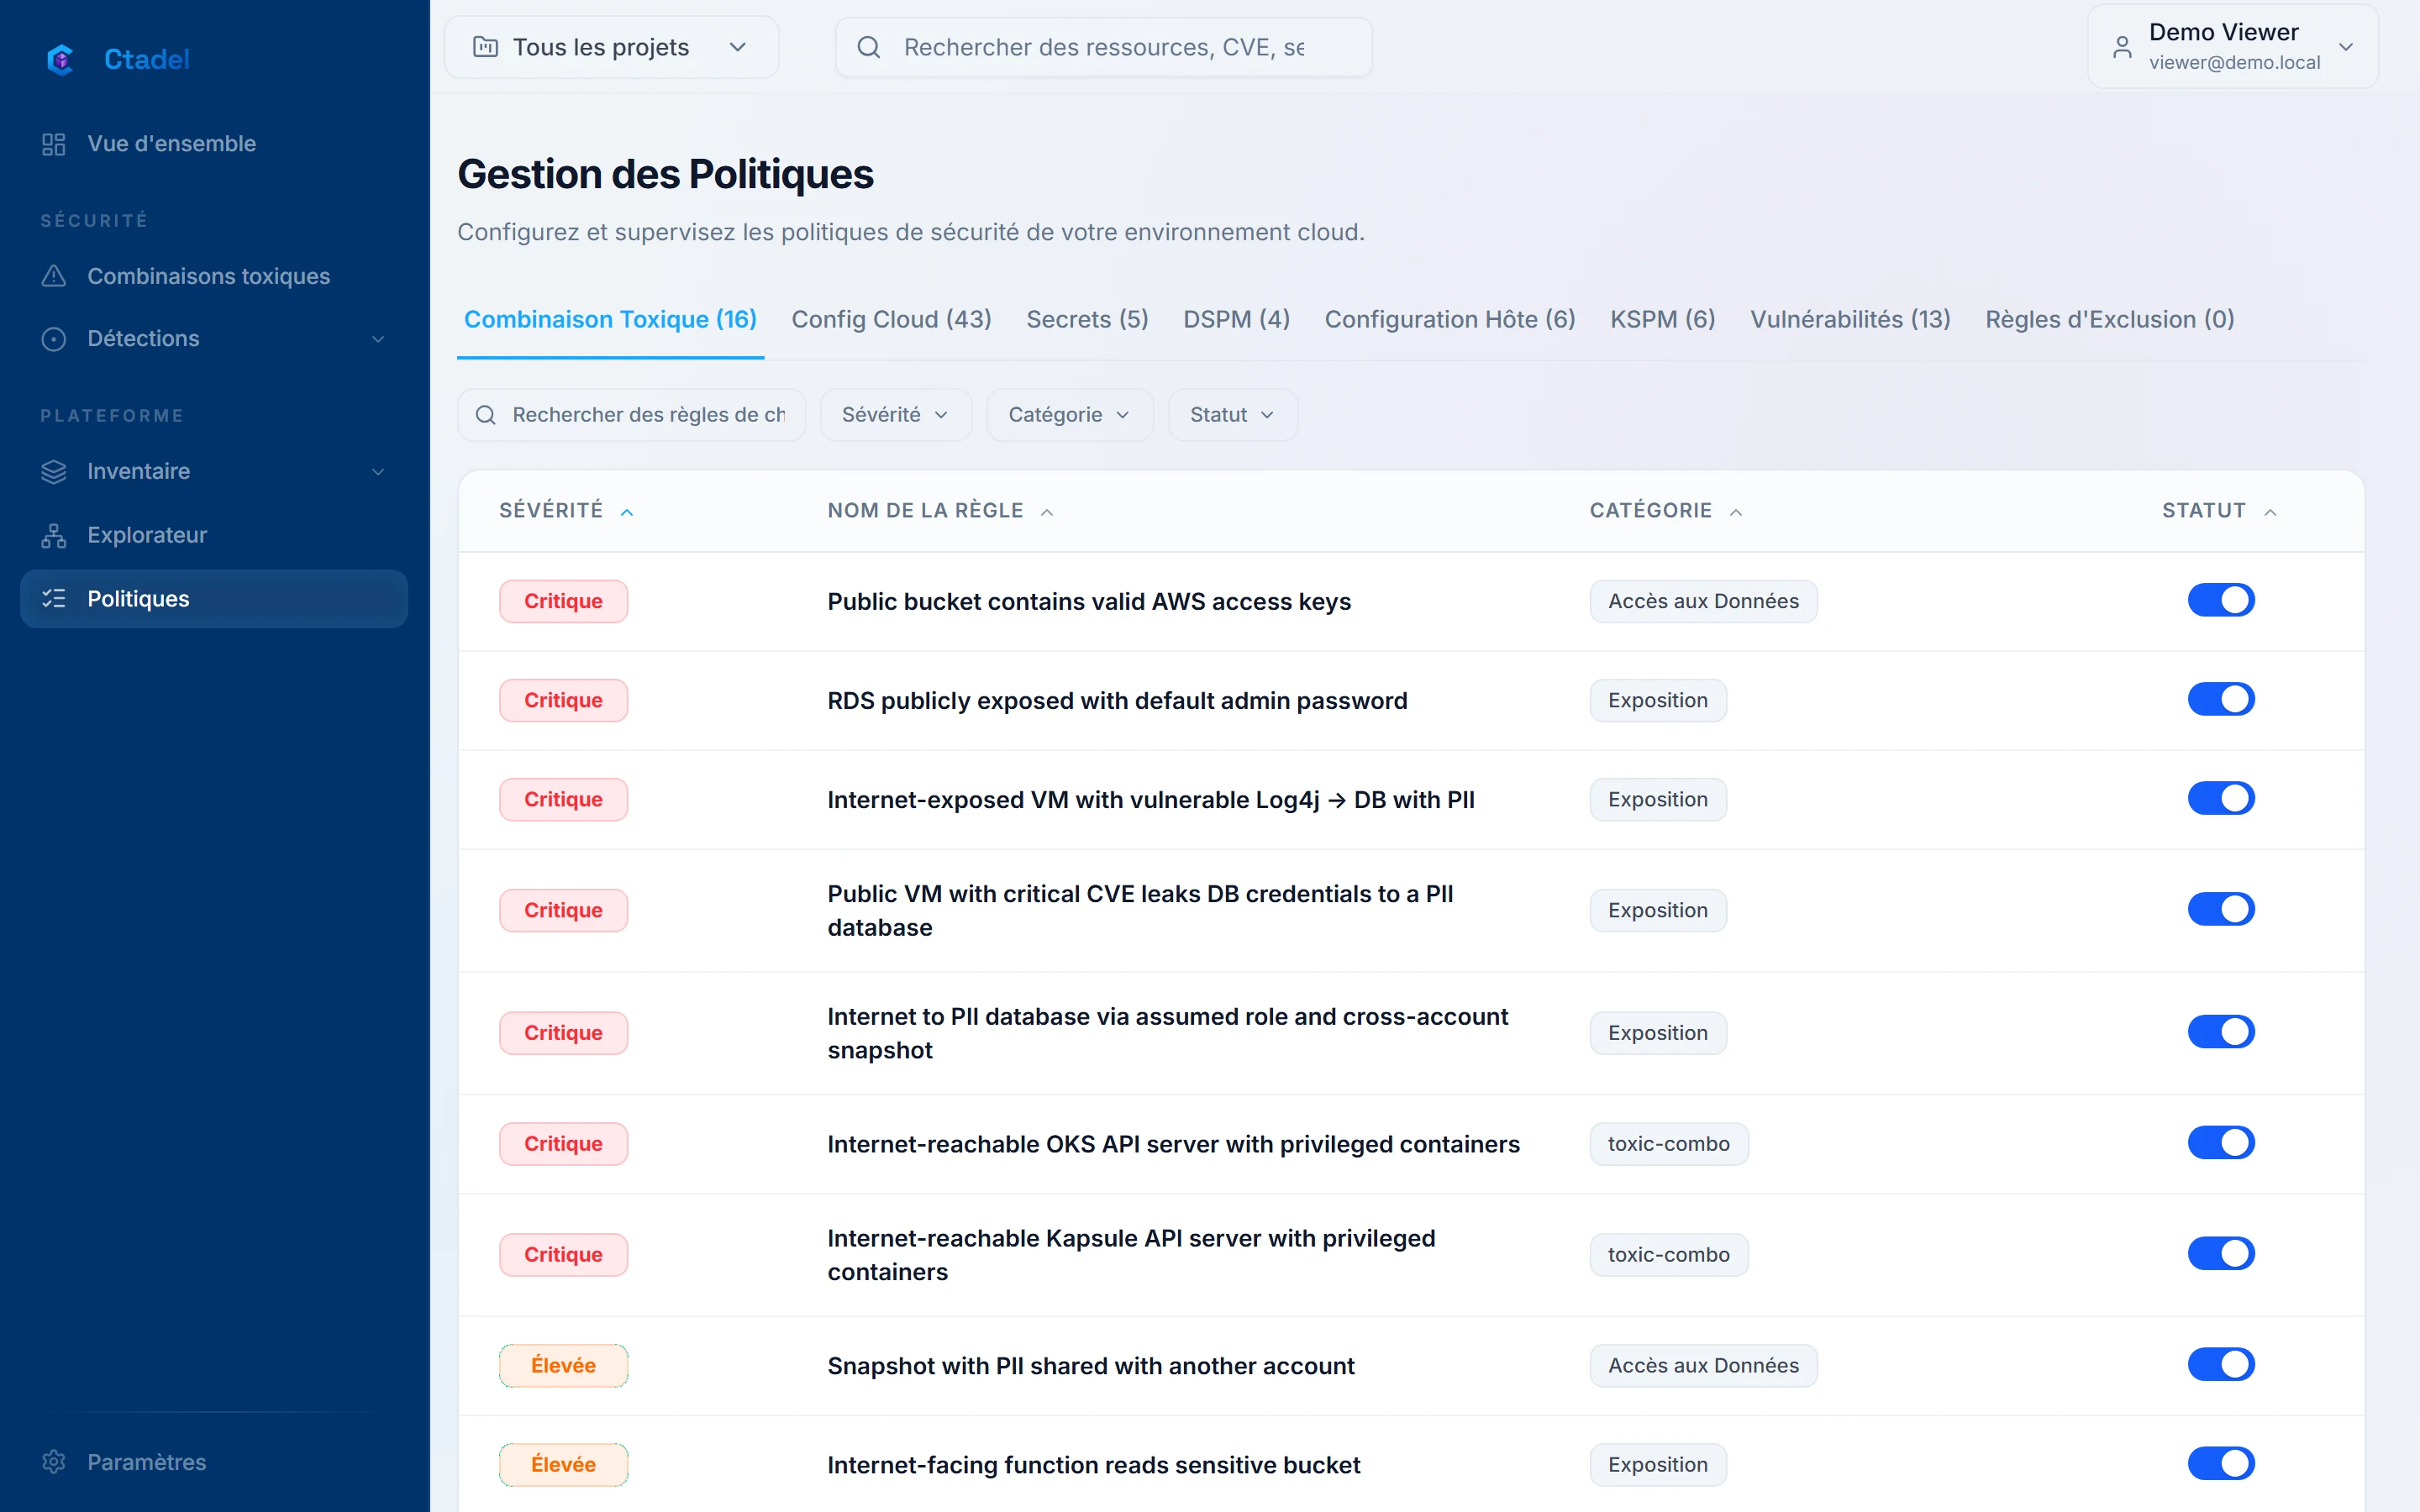
Les règles de configuration, de Kubernetes, d’hôtes et de données portent la référence du contrôle ISO 27001 qu’elles couvrent : contrôle d’accès (A.5, A.8), cryptographie, journalisation et surveillance, gestion des vulnérabilités techniques, sécurité des réseaux. Une détection ouverte est une non-conformité potentielle, avec la ressource, la règle et la correction.
Référence du contrôle sur chaque détection
Droits effectifs des identités pour le contrôle d’accès
Vulnérabilités avec exploitabilité pour la gestion des vulnérabilités techniques
Les preuves pour l’auditeur
Les détections s’exportent en CSV avec leurs références. Le journal d’audit de l’application conserve un an chaque action d’un utilisateur. L’historique du tableau de bord montre l’évolution jour par jour. Le centre de confiance répond aux questions sur l’hébergement et les données de Ctadel lui-même.
Ce que Ctadel ne fait pas
Chaque règle du catalogue cite les contrôles des référentiels qu’elle couvre. Ces références apparaissent dans le panneau de détail de chaque détection et s’exportent avec elles. Les rapports par référentiel sont en validation interne ; Ctadel ne revendique aucune certification pour lui-même.
Ctadel ne couvre que la partie technique des contrôles : la politique, l’organisation et les processus restent à documenter de votre côté.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.