
KSPM
Vos clusters managés, lus par leur API
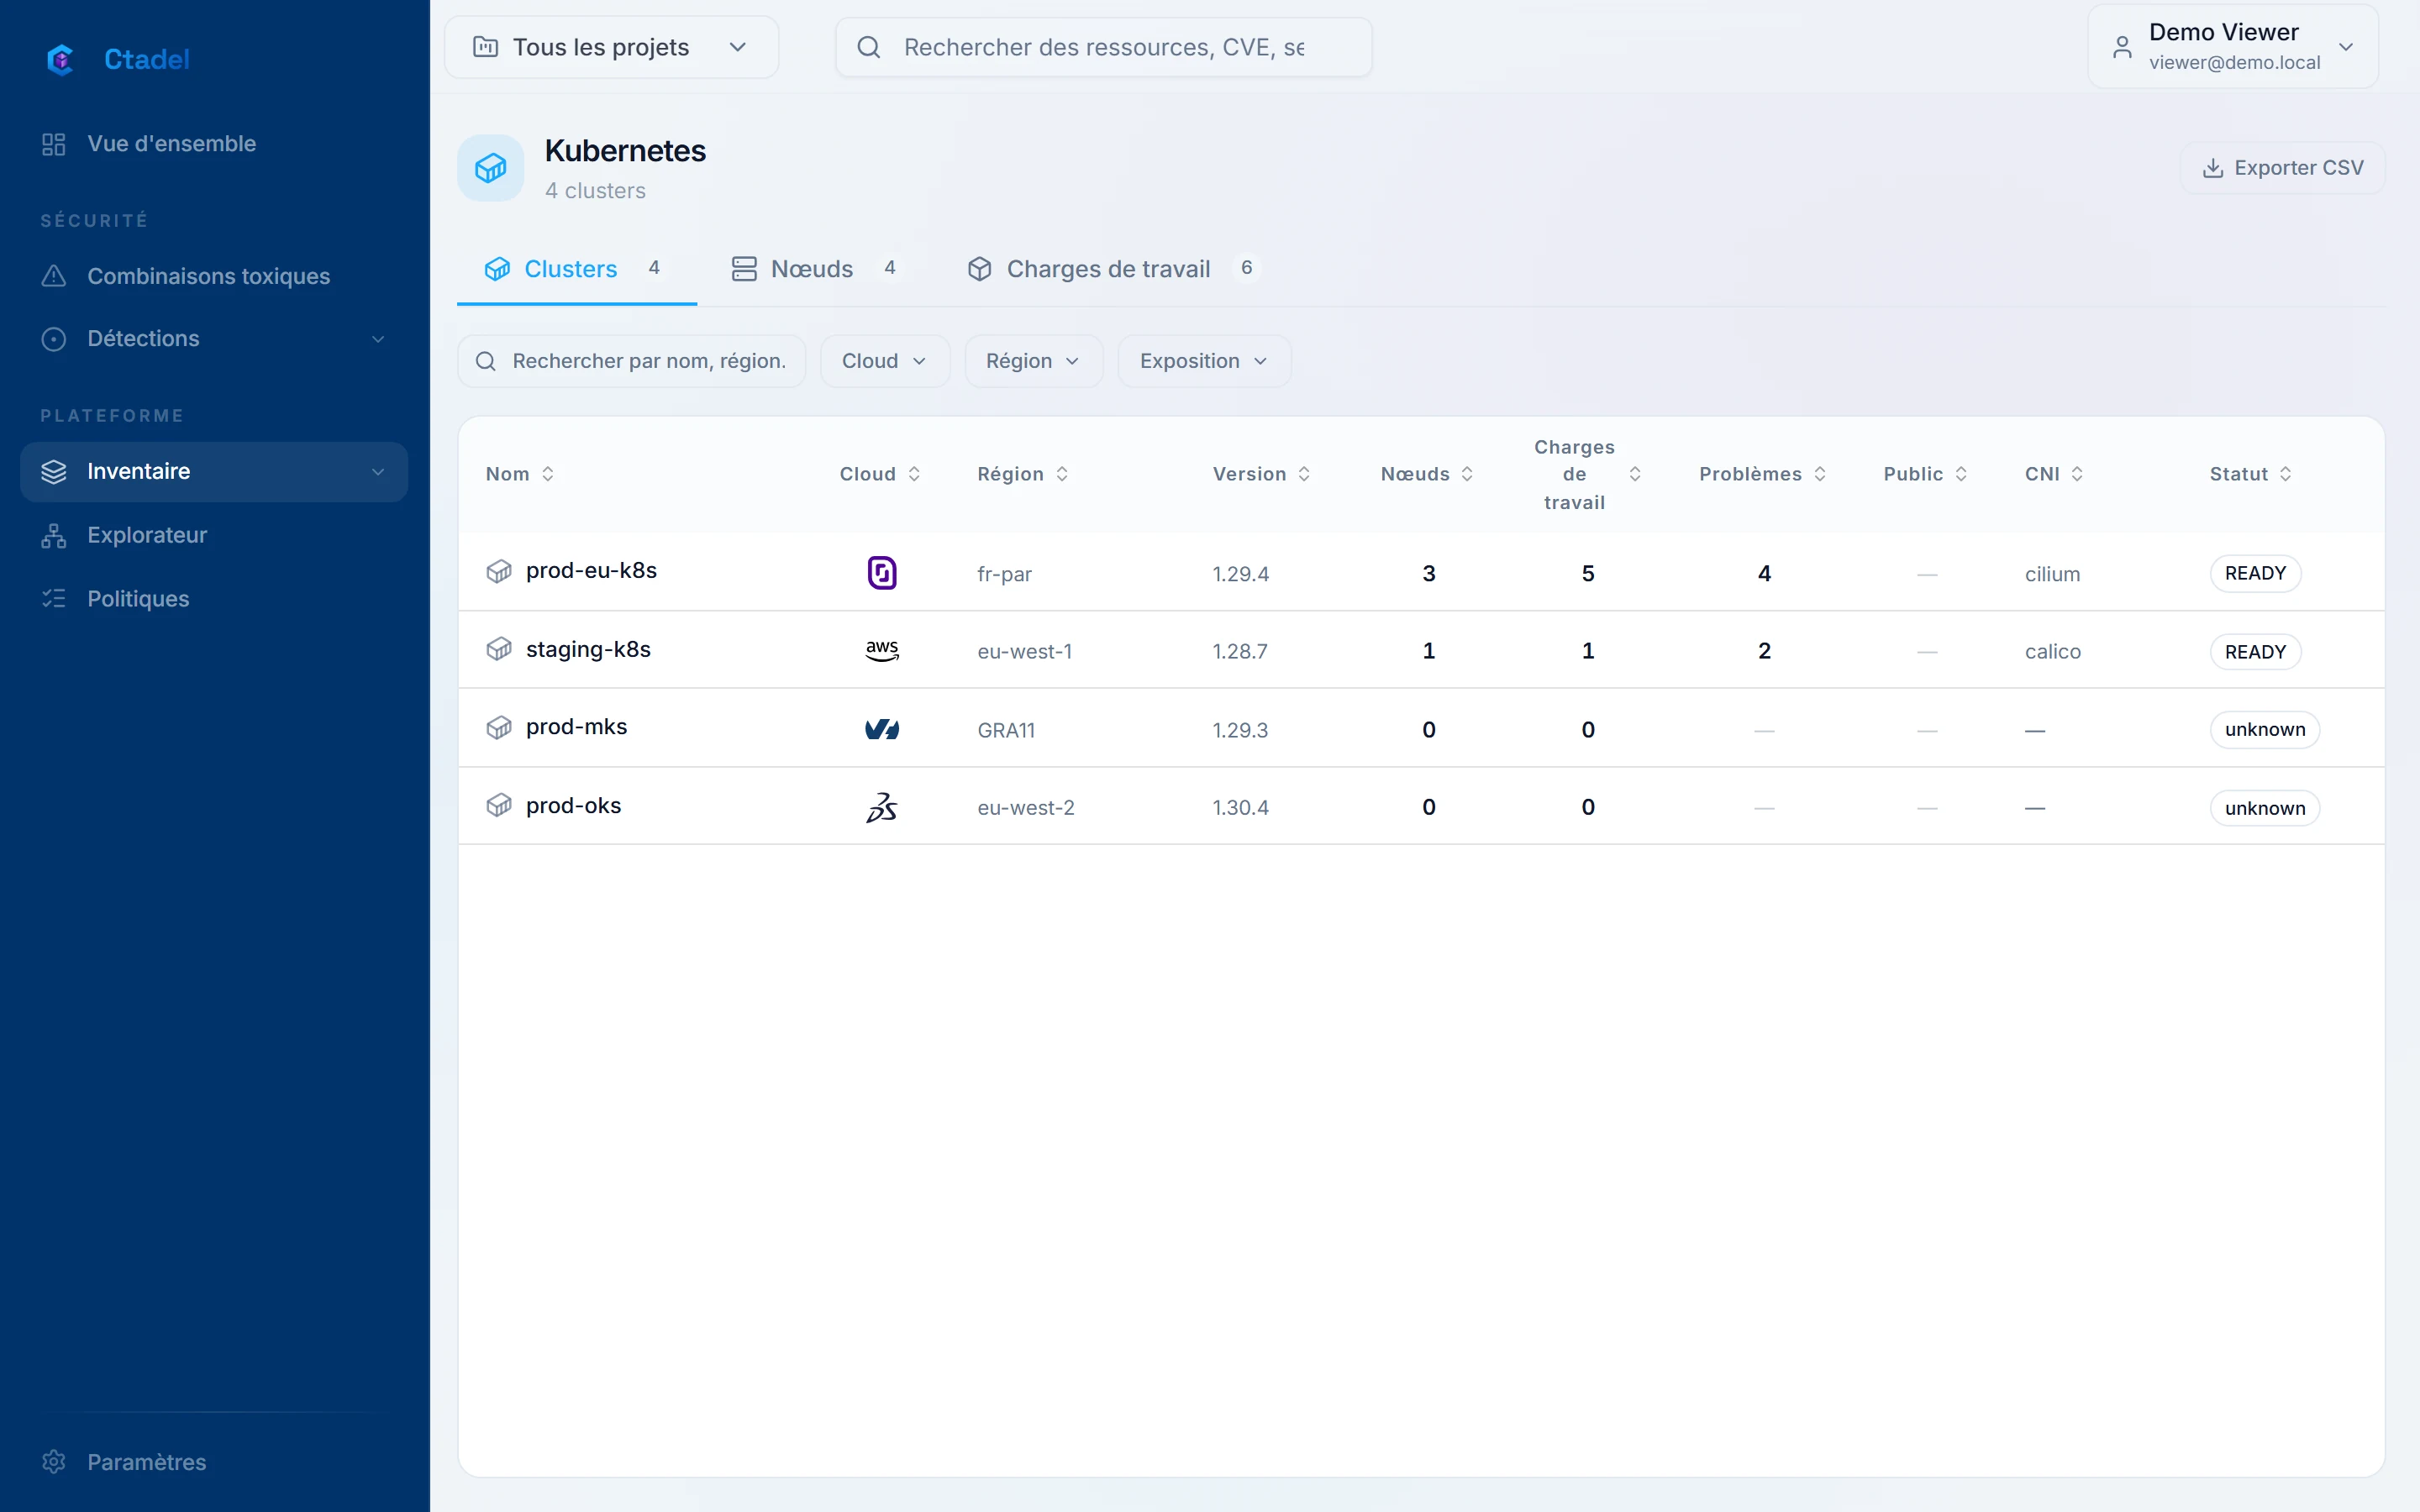
EKS, AKS, GKE, Kapsule, MKS et OKS avec un groupe dédié en lecture, jamais administrateur. Charges de travail, comptes de service, RBAC, règles réseau, images et leurs vulnérabilités, dans le même graphe que le cloud qui les porte.
- Ce qui est lu
- Charges de travail, comptes de service, RBAC, règles réseau, images, nœuds.
- Comment
- API du cluster avec un groupe dédié en lecture ; images analysées pour leurs vulnérabilités.
- Dans l’application
- Pages Kubernetes et KSPM : clusters, nœuds, charges de travail, constats par cluster et par espace de noms.
Ce qu’il ne voit pas. Les règles qui demandent un accès au nœud lui-même, hors API, sont désactivées.
Exemples de détections
- Conteneur privilégié
- Tableau de bord Kubernetes exposé
- Serveur d’API sans restriction d’adresses
Les autres modules
Prêt à voir ce module sur vos comptes ?
La démonstration publique tourne sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.