La sécurité de vos projets Scaleway, au même niveau qu’AWS
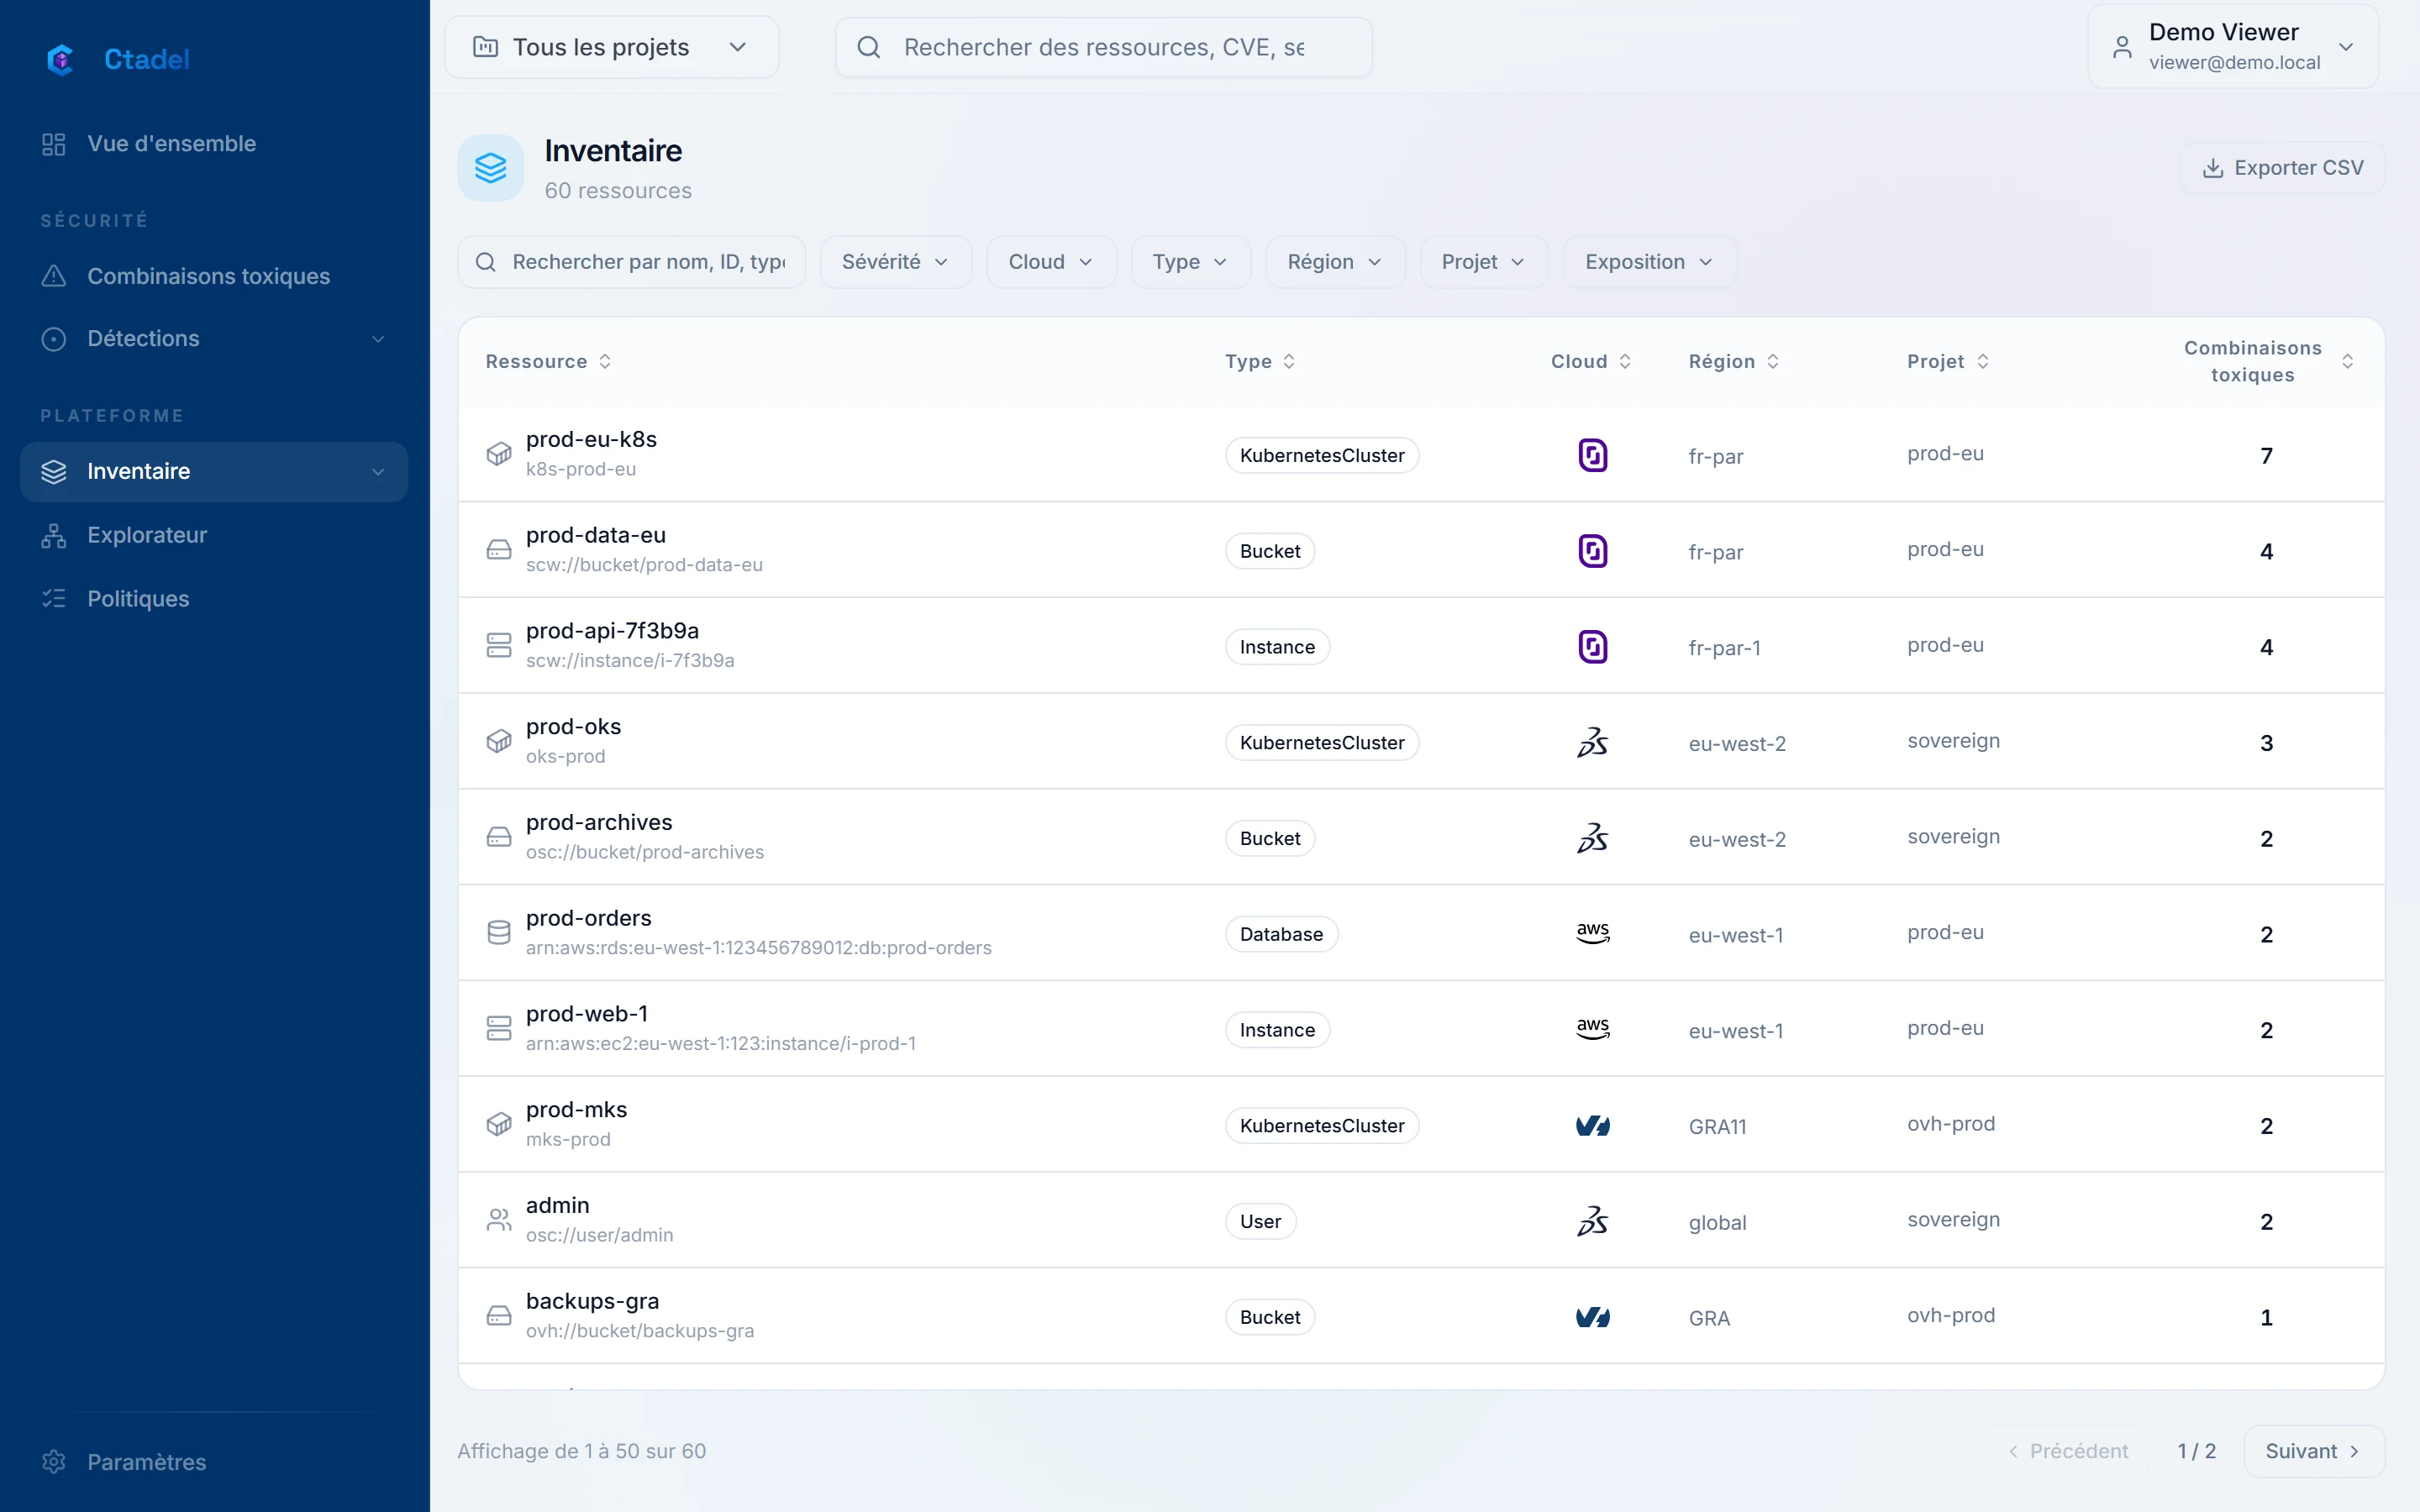
Ctadel lit votre organisation Scaleway par l’API, avec une clé d’application IAM, et applique à Scaleway les mêmes scanners et les mêmes chemins d’attaque qu’aux hyperscalers.
Instances, Elastic Metal, volumes et instantanés, buckets Object Storage, bases managées, Kapsule, conteneurs et fonctions serverless, IAM (applications, politiques, clés), Key Manager, Secret Manager, équilibreurs de charge, VPC et passerelles, groupes de sécurité, IP flexibles, domaines, registre de conteneurs.
Chaque ressource entre dans le graphe avec ses relations : un bucket appartient à un projet, une instance porte un groupe de sécurité, une clé d’API appartient à une application. Les règles de configuration sont des requêtes sur ce graphe.
Ce que vous obtenez
Les détections de configuration (bucket public, groupe de sécurité ouvert à tous, base joignable depuis internet, clé d’API jamais utilisée), les droits effectifs des applications IAM, les données sensibles trouvées dans les buckets, les secrets encore valides, les vulnérabilités des instances et les combinaisons toxiques qui relient tout cela.
Kapsule lu par l’API du cluster, charges de travail et RBAC compris
Analyse des disques sur une copie éphémère dans votre projet
Terraform du fournisseur Scaleway analysé à chaque pull request
L’accès demandé
Une clé API d’une application IAM dédiée, avec les politiques de lecture AllProductsReadOnly, IAMReadOnly et OrganizationReadOnly. Les analyses de disques et de bases demandent en plus des droits de création et de suppression d’instantanés et d’instances, que vous pouvez ne pas accorder.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.