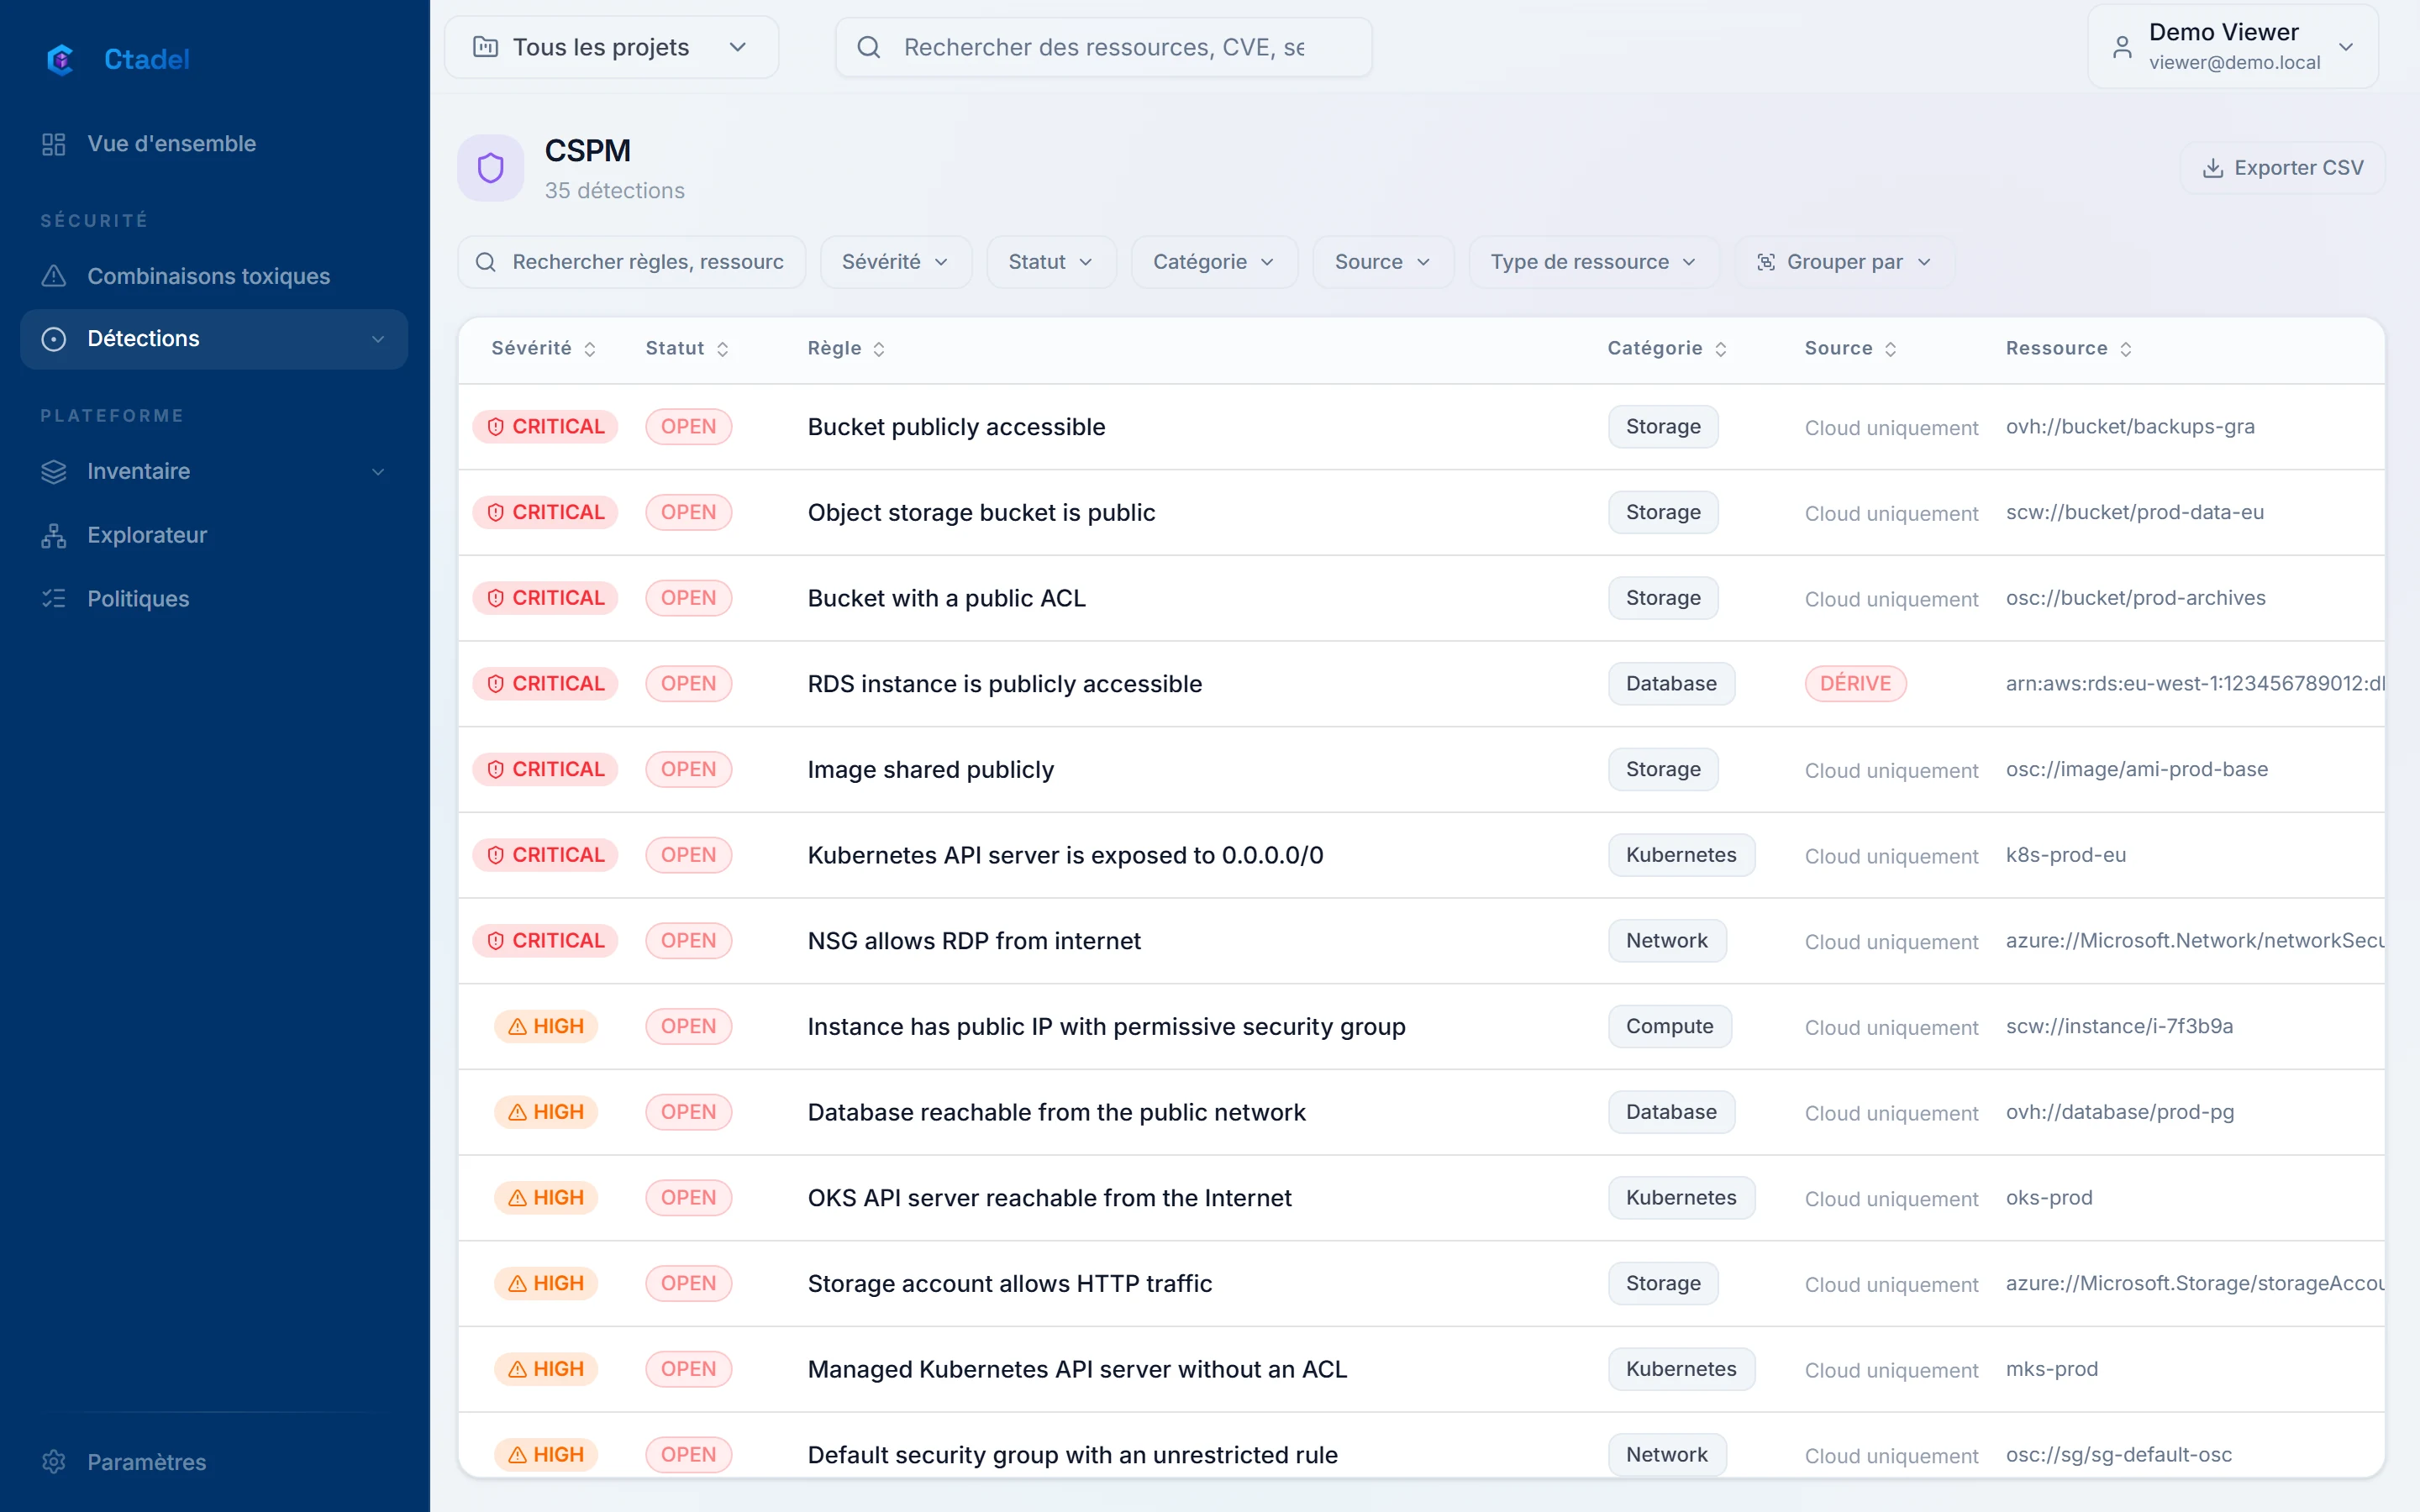
Un rôle IAM créé par notre gabarit CloudFormation, avec ExternalId, suffit à inventorier un compte ; les comptes d’une organisation se découvrent et s’ajoutent en masse.
EC2, EBS et instantanés, S3, IAM (utilisateurs, groupes, rôles, politiques, rapport d’identifiants), RDS et clusters, EKS, ECS, ECR, Lambda et ses couches, CloudTrail, CloudWatch, KMS, Secrets Manager, GuardDuty, Security Hub, WAF, Shield, CloudFront, API Gateway, SageMaker, Bedrock, DynamoDB, OpenSearch, Glue, EMR, Athena, Cognito, Backup, Route 53, VPC et appairages.
Ce que vous obtenez
La posture de chaque compte, les droits effectifs calculés depuis les politiques IAM et les rôles assumables, les données sensibles dans S3 et les bases RDS, les secrets valides, les vulnérabilités des instances et des images, les services d’IA managés (Bedrock, SageMaker) et les combinaisons toxiques, par exemple une instance publique qui assume un rôle lisant une base contenant des données personnelles.
Rôles assumables et escalades de privilèges dans le graphe
Instantanés partagés avec d’autres comptes détectés
Terraform AWS analysé à chaque pull request, avec la dérive entre le code et le déployé
L’accès demandé
Un rôle IAM créé par le gabarit CloudFormation, avec les politiques gérées SecurityAudit et ViewOnlyAccess, un ExternalId et une durée de session réglable. Les options du gabarit activent séparément la copie de disques, la copie de bases, la lecture du contenu des buckets et l’accès aux clusters EKS ; chacune peut être désactivée.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.