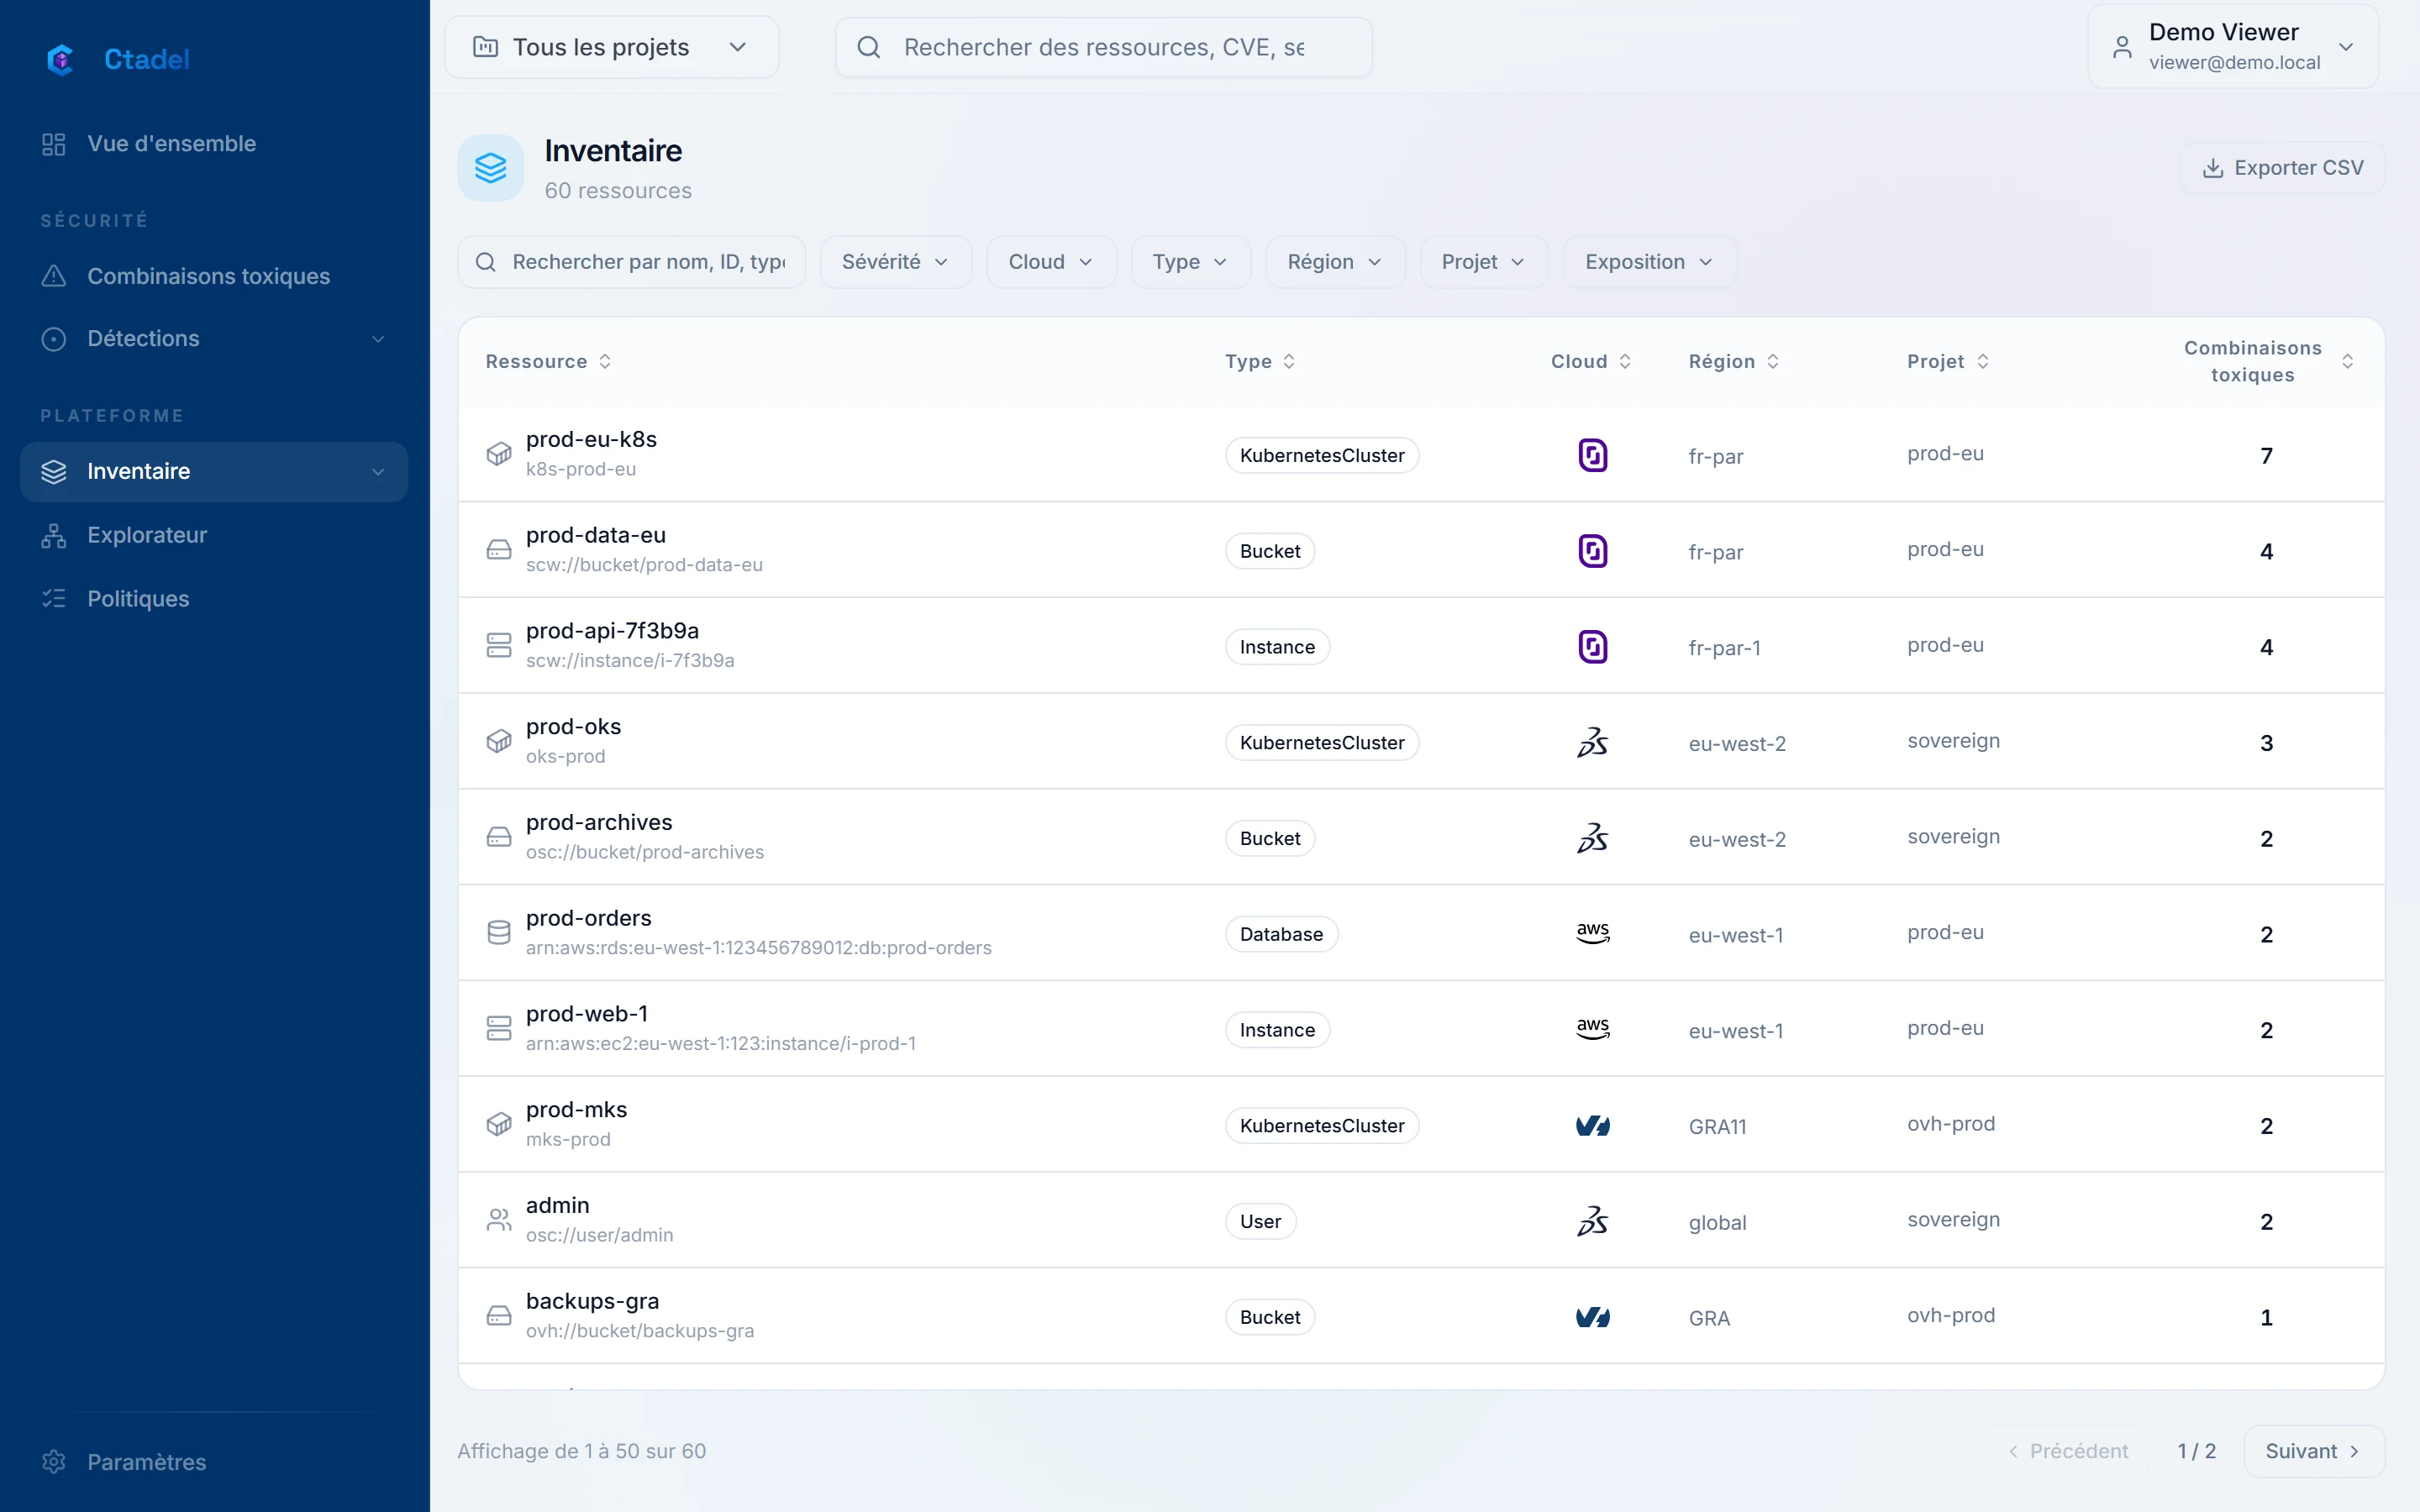
OUTSCALE et sa région SecNumCloud, inspectés comme les autres
Ctadel lit vos comptes 3DS OUTSCALE région par région, y compris cloudgouv-eu-west-1, avec un utilisateur EIM dédié, et leur applique les mêmes scanners et chemins d’attaque qu’à AWS.
La région cloudgouv-eu-west-1, qualifiée SecNumCloud, est inspectée comme les autres régions : mêmes règles, même graphe.
Ce que vous obtenez
Les détections de configuration propres à OUTSCALE, les droits effectifs des utilisateurs EIM, les données sensibles et les secrets dans OOS, les vulnérabilités des machines virtuelles, OKS, et les combinaisons toxiques entre tout cela.
Une entrée par région, la région SecNumCloud comprise
Analyse des disques sur une copie éphémère dans votre compte
Terraform du fournisseur OUTSCALE analysé à chaque pull request
L’accès demandé
Un utilisateur EIM dédié avec une politique de lecture (api:Read* et lecture du stockage objet OOS). Les analyses de disques et de bases demandent des droits de création et de suppression d’instantanés et de machines, que vous pouvez ne pas accorder.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.