
IaC
Le code avant le déploiement
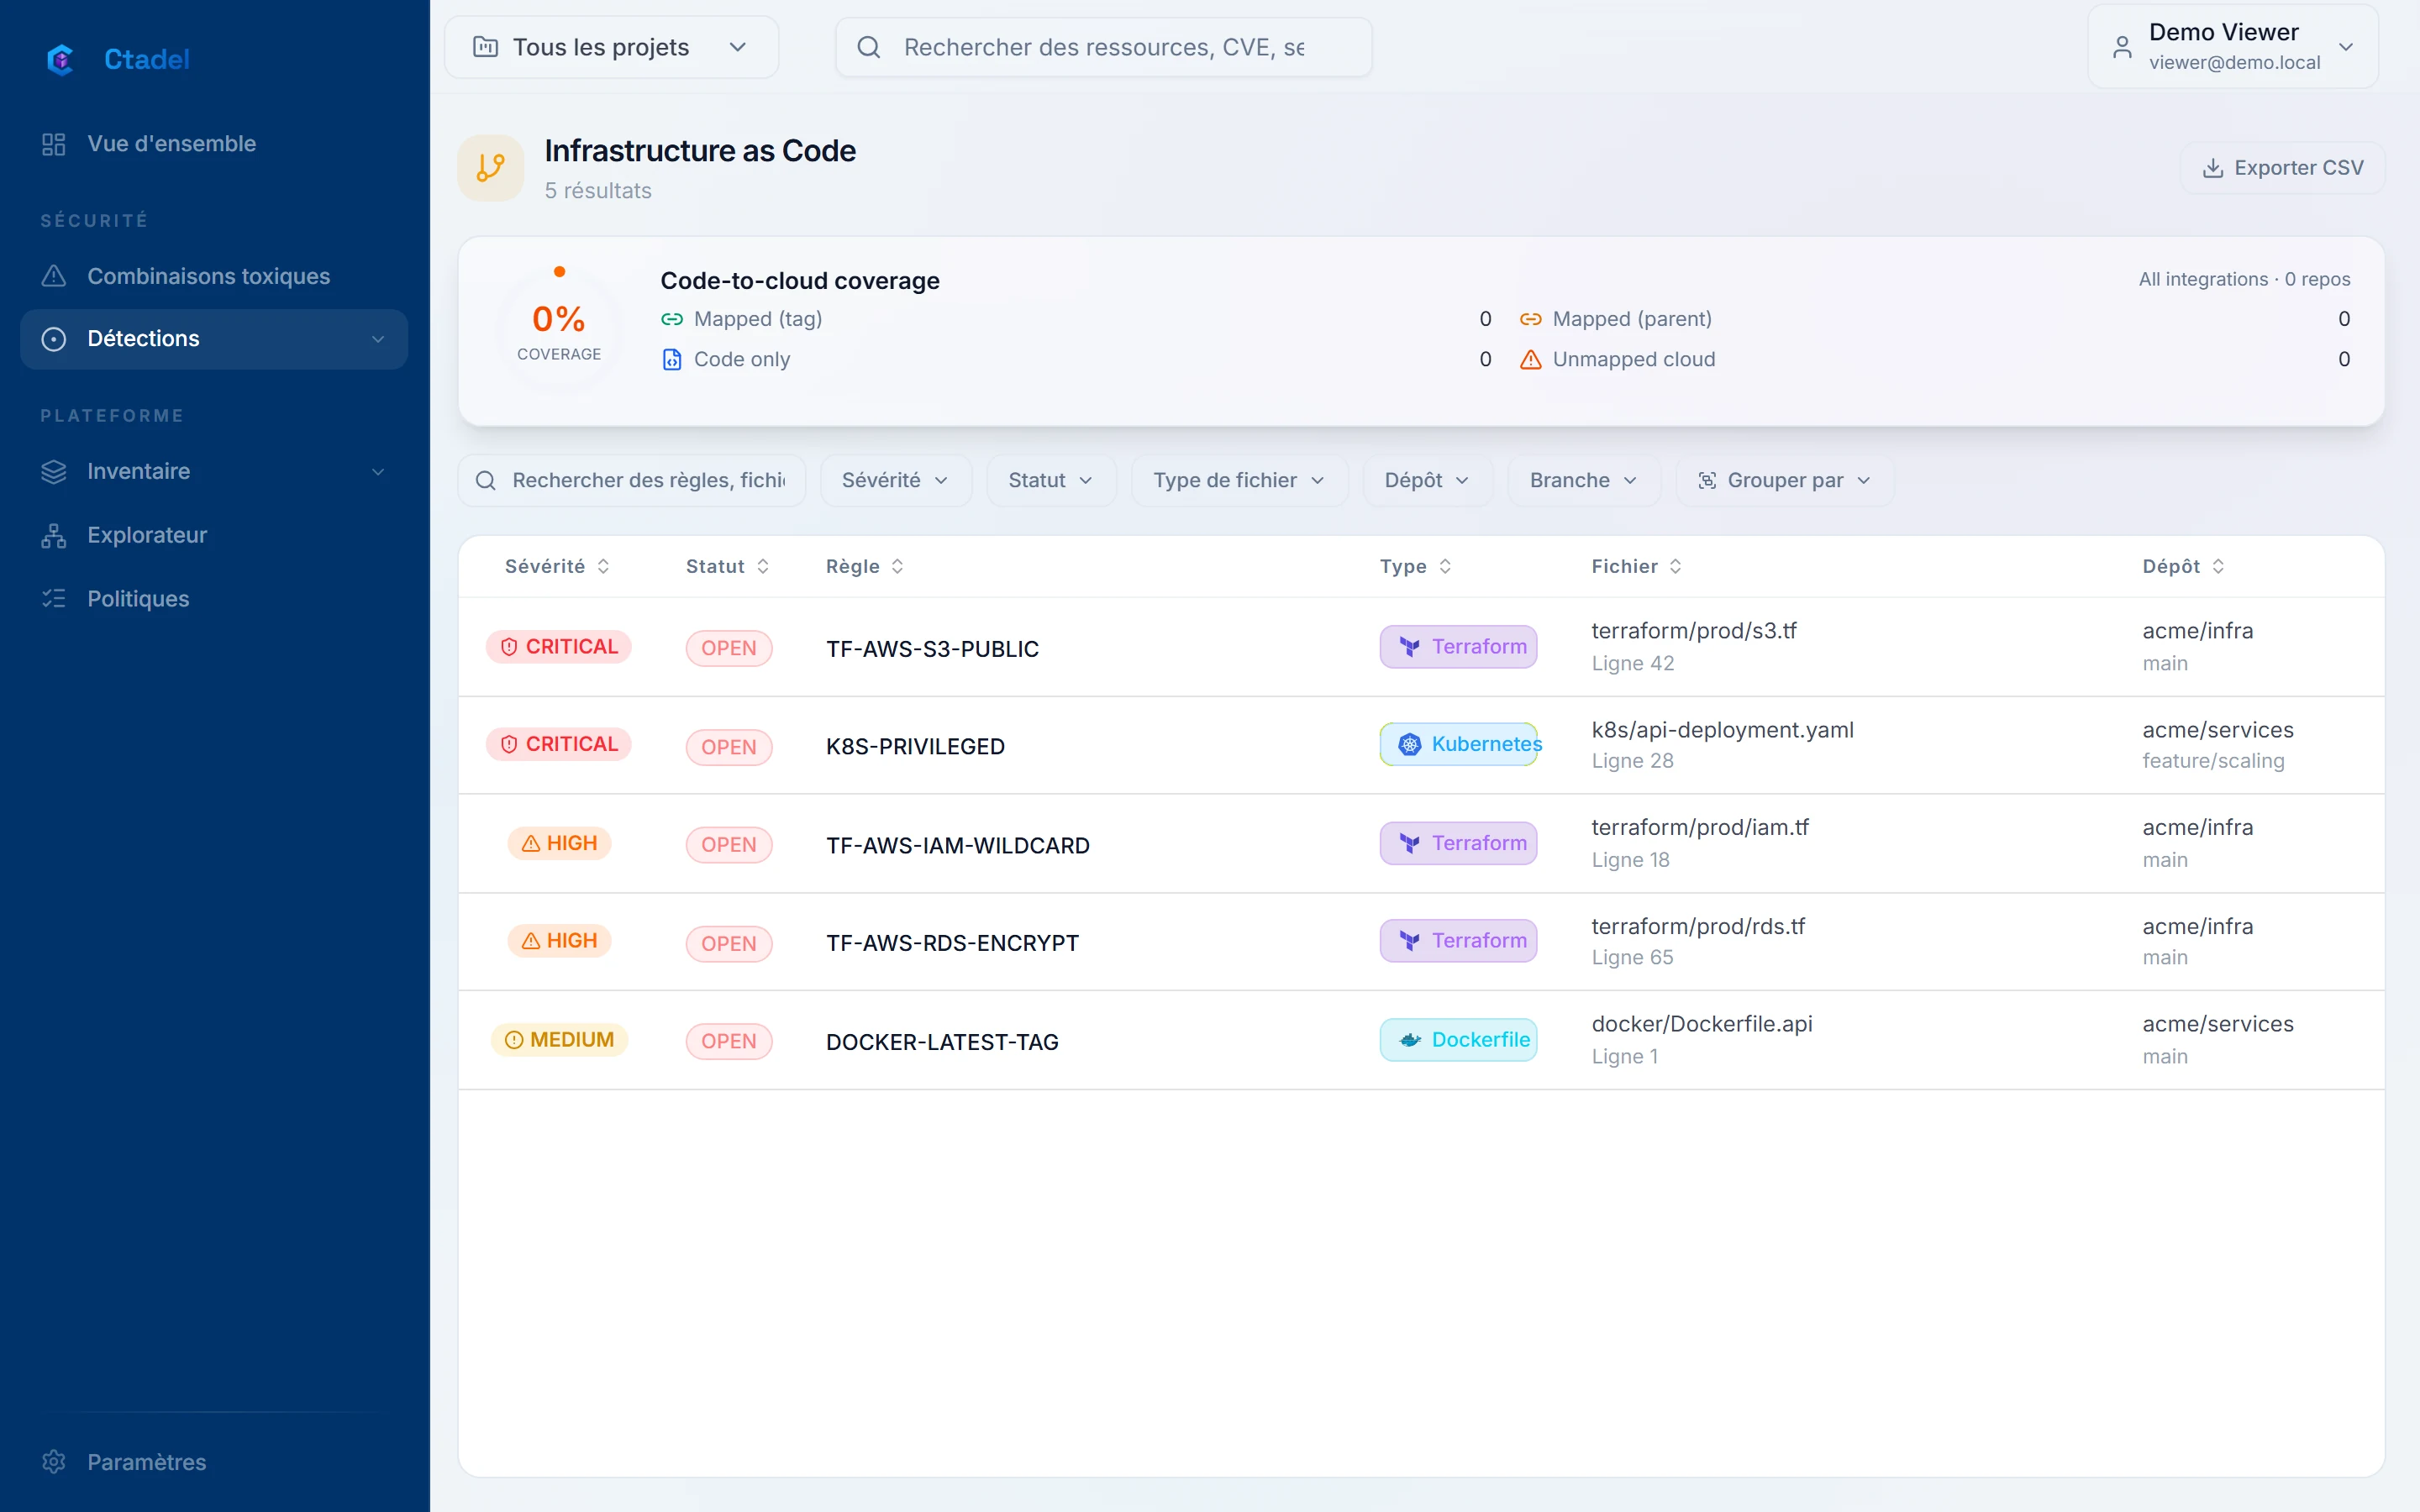
Dépôts GitHub et GitLab analysés à chaque push et pull request, avec commentaire et statut sur la pull request. Pour les règles appariées, la dérive entre le code et ce qui tourne est signalée, et un constat cloud renvoie à sa ligne Terraform.
- Ce qui est lu
- Dépôts GitHub et GitLab, à chaque push et pull request.
- Comment
- Analyse, commentaire et statut sur la pull request ; dérive entre le code et le déployé pour les règles appariées.
- Dans l’application
- Page Infrastructure as code : historique des analyses par dépôt et par branche, dérive, lien de la ressource cloud vers la ligne de code.
Ce qu’il ne voit pas. Les modules Terraform distants ne sont pas résolus. Les règles sans équivalent cloud ne produisent pas de statut de dérive.
Exemples de détections
- Bucket déclaré public dans Terraform
- Conteneur sans limite de ressources dans un manifeste
- Image de base non épinglée dans un Dockerfile
Les autres modules
Prêt à voir ce module sur vos comptes ?
La démonstration publique tourne sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.