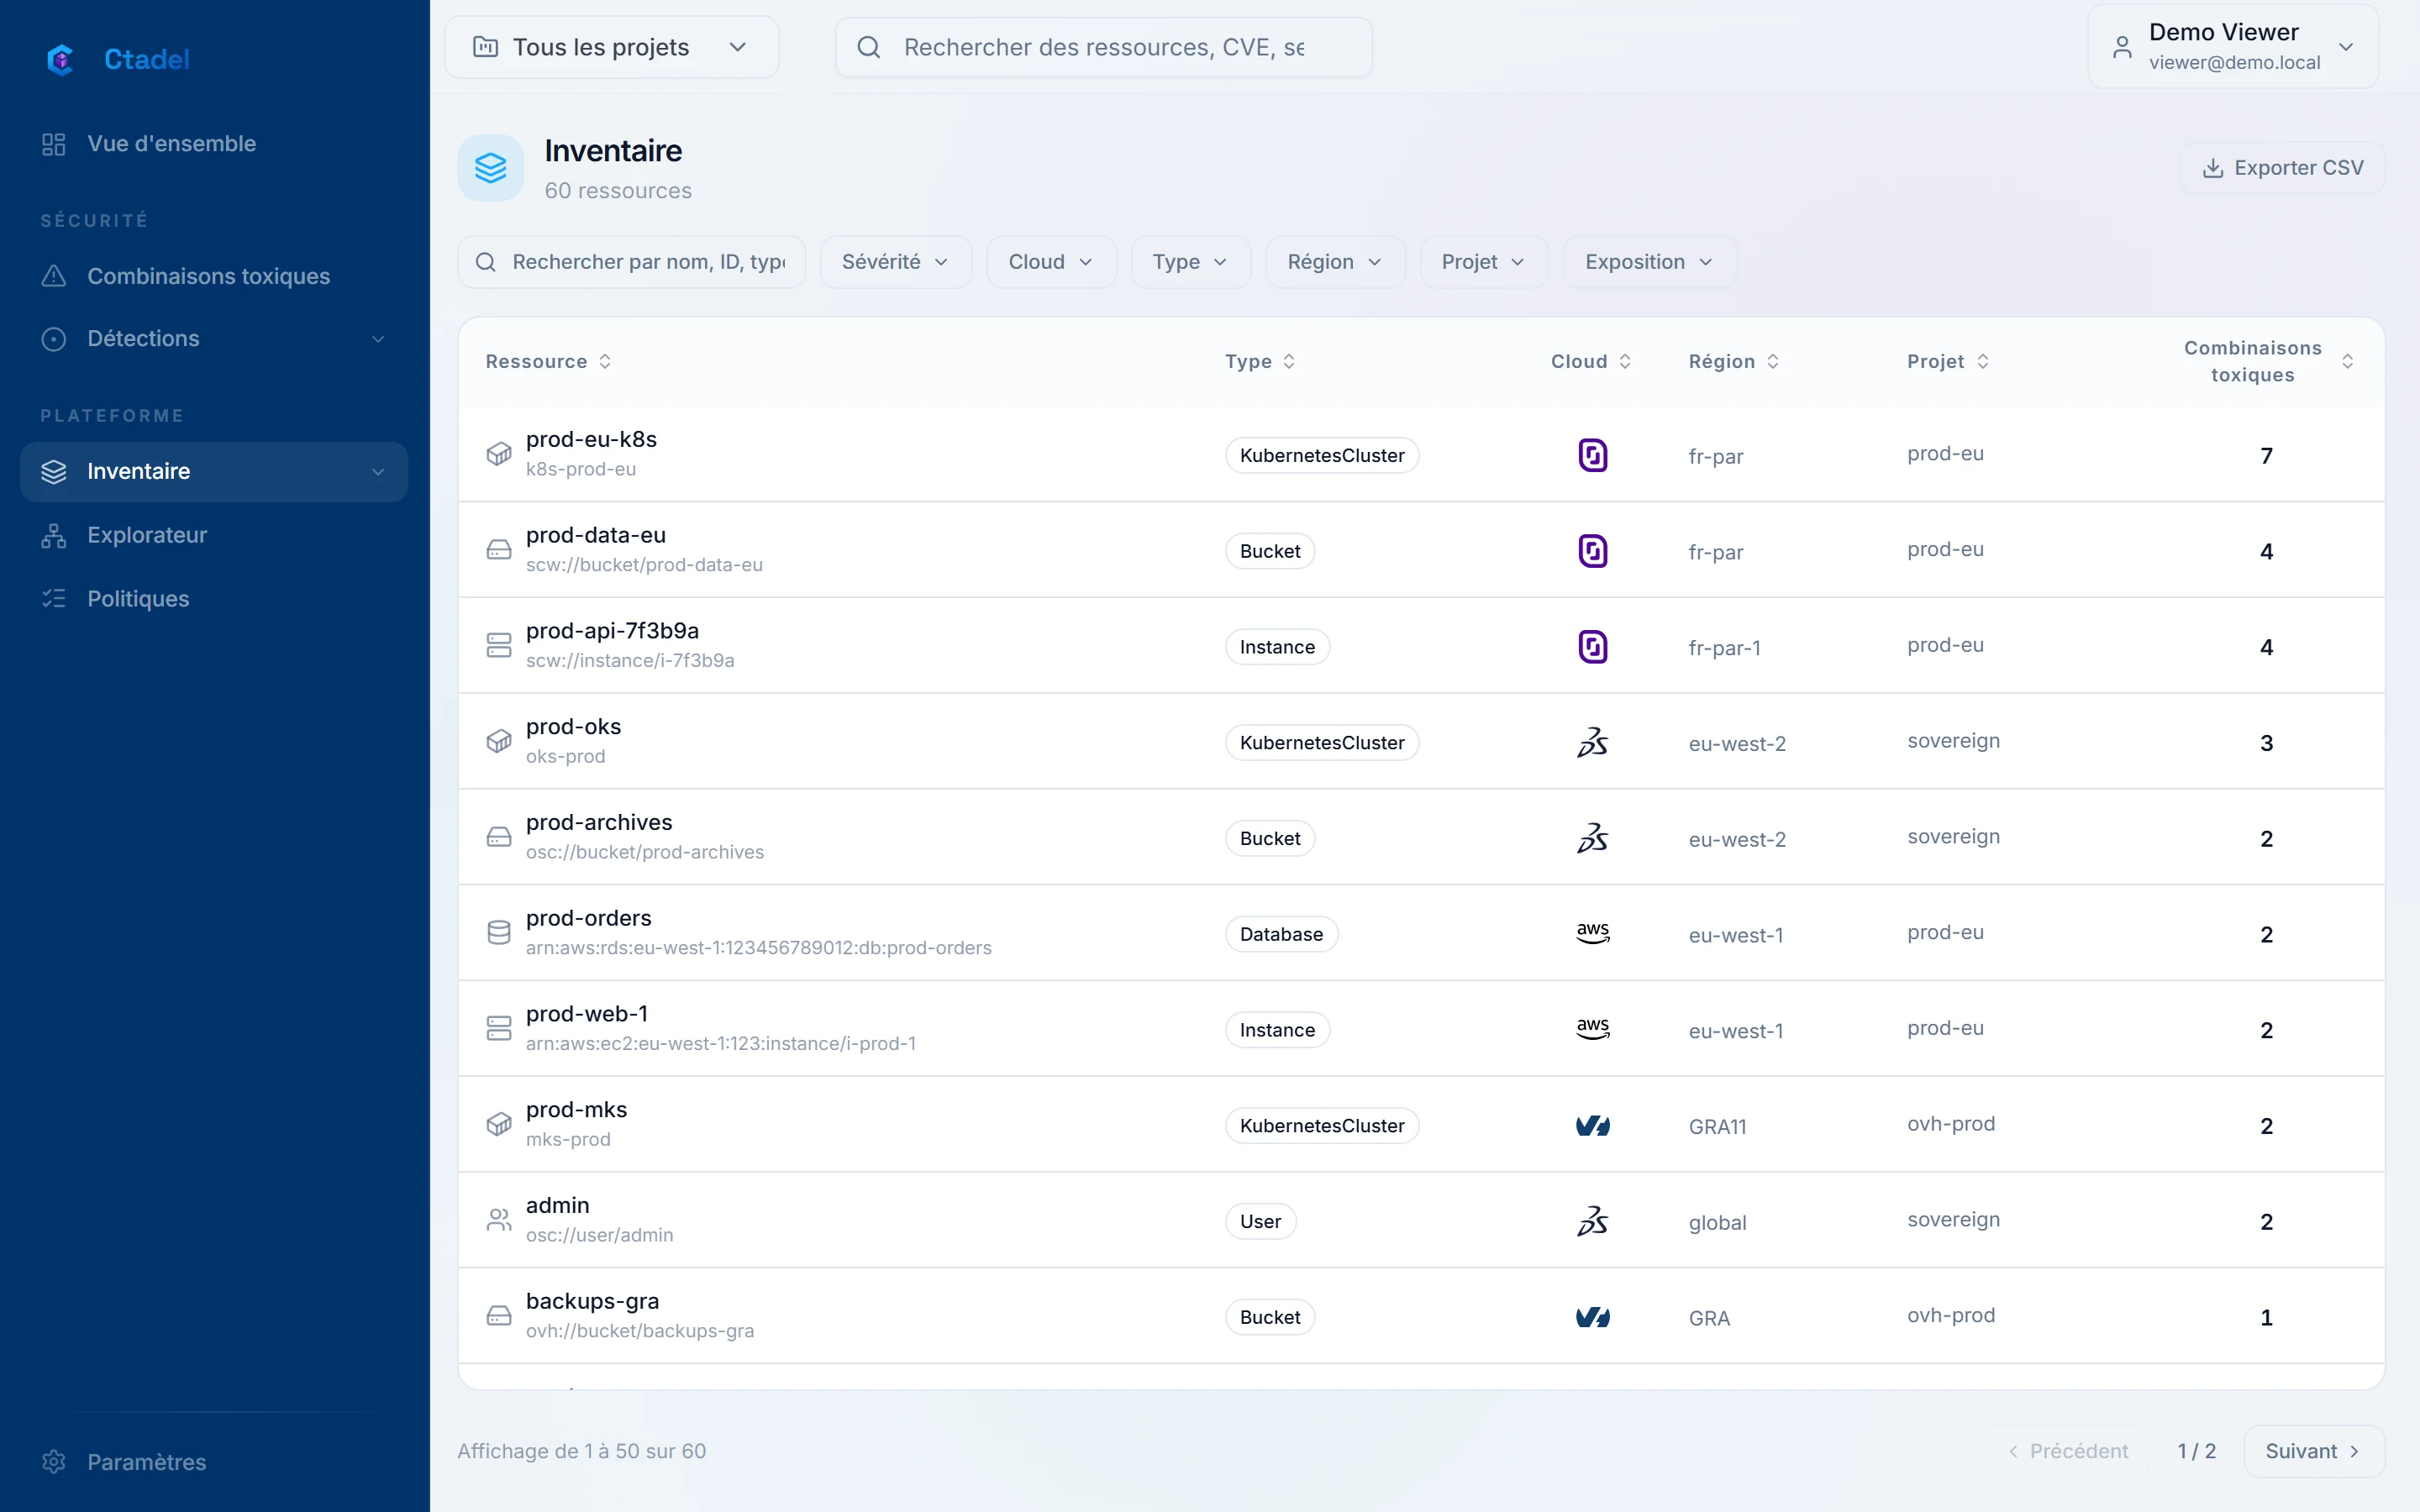
Des comptes AWS historiques, un projet Scaleway pour la souveraineté, des clusters chez OVHcloud : chaque console a ses règles, et personne n’a la vue d’ensemble.
Les équipes connaissent leur cloud, pas les autres. Une identité administratrice existe sur trois clouds sans que personne ne le voie. Les règles de sécurité sont écrites trois fois, différemment. Le questionnaire d’un client demande « combien de buckets publics » et la réponse prend une semaine.
Ce que Ctadel fait
Les six clouds sont inventoriés avec les mêmes scanners et les mêmes règles, et tout entre dans un seul graphe. Les identités présentes sur plusieurs clouds sont rapprochées. Comptes et dépôts sont regroupés en projets et dossiers, et chaque utilisateur ne voit que son périmètre.
Explorateur de graphe avec requêtes prêtes à l’emploi, sur les six clouds à la fois
Projets et dossiers pour les équipes et les filiales, synchronisés avec le fichier .ctadel.yaml des dépôts
Comment démarrer
Connectez un premier compte par cloud avec les droits publiés dans la documentation. Le premier inventaire commence dès l’enregistrement ; les suivants sont planifiés. Les comptes d’une organisation AWS ou Google Cloud se découvrent et s’ajoutent en masse.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.