Ce qui se passe sans outil
Le registre des traitements dit où les données devraient être. La réalité est dans des buckets de sauvegarde, des instantanés partagés et des exports de test. Une clé compromise reste valide des mois.

Des sauvegardes dans un bucket oublié, une clé d’API dans une variable de fonction, et aucune certitude sur ce qu’ils contiennent.
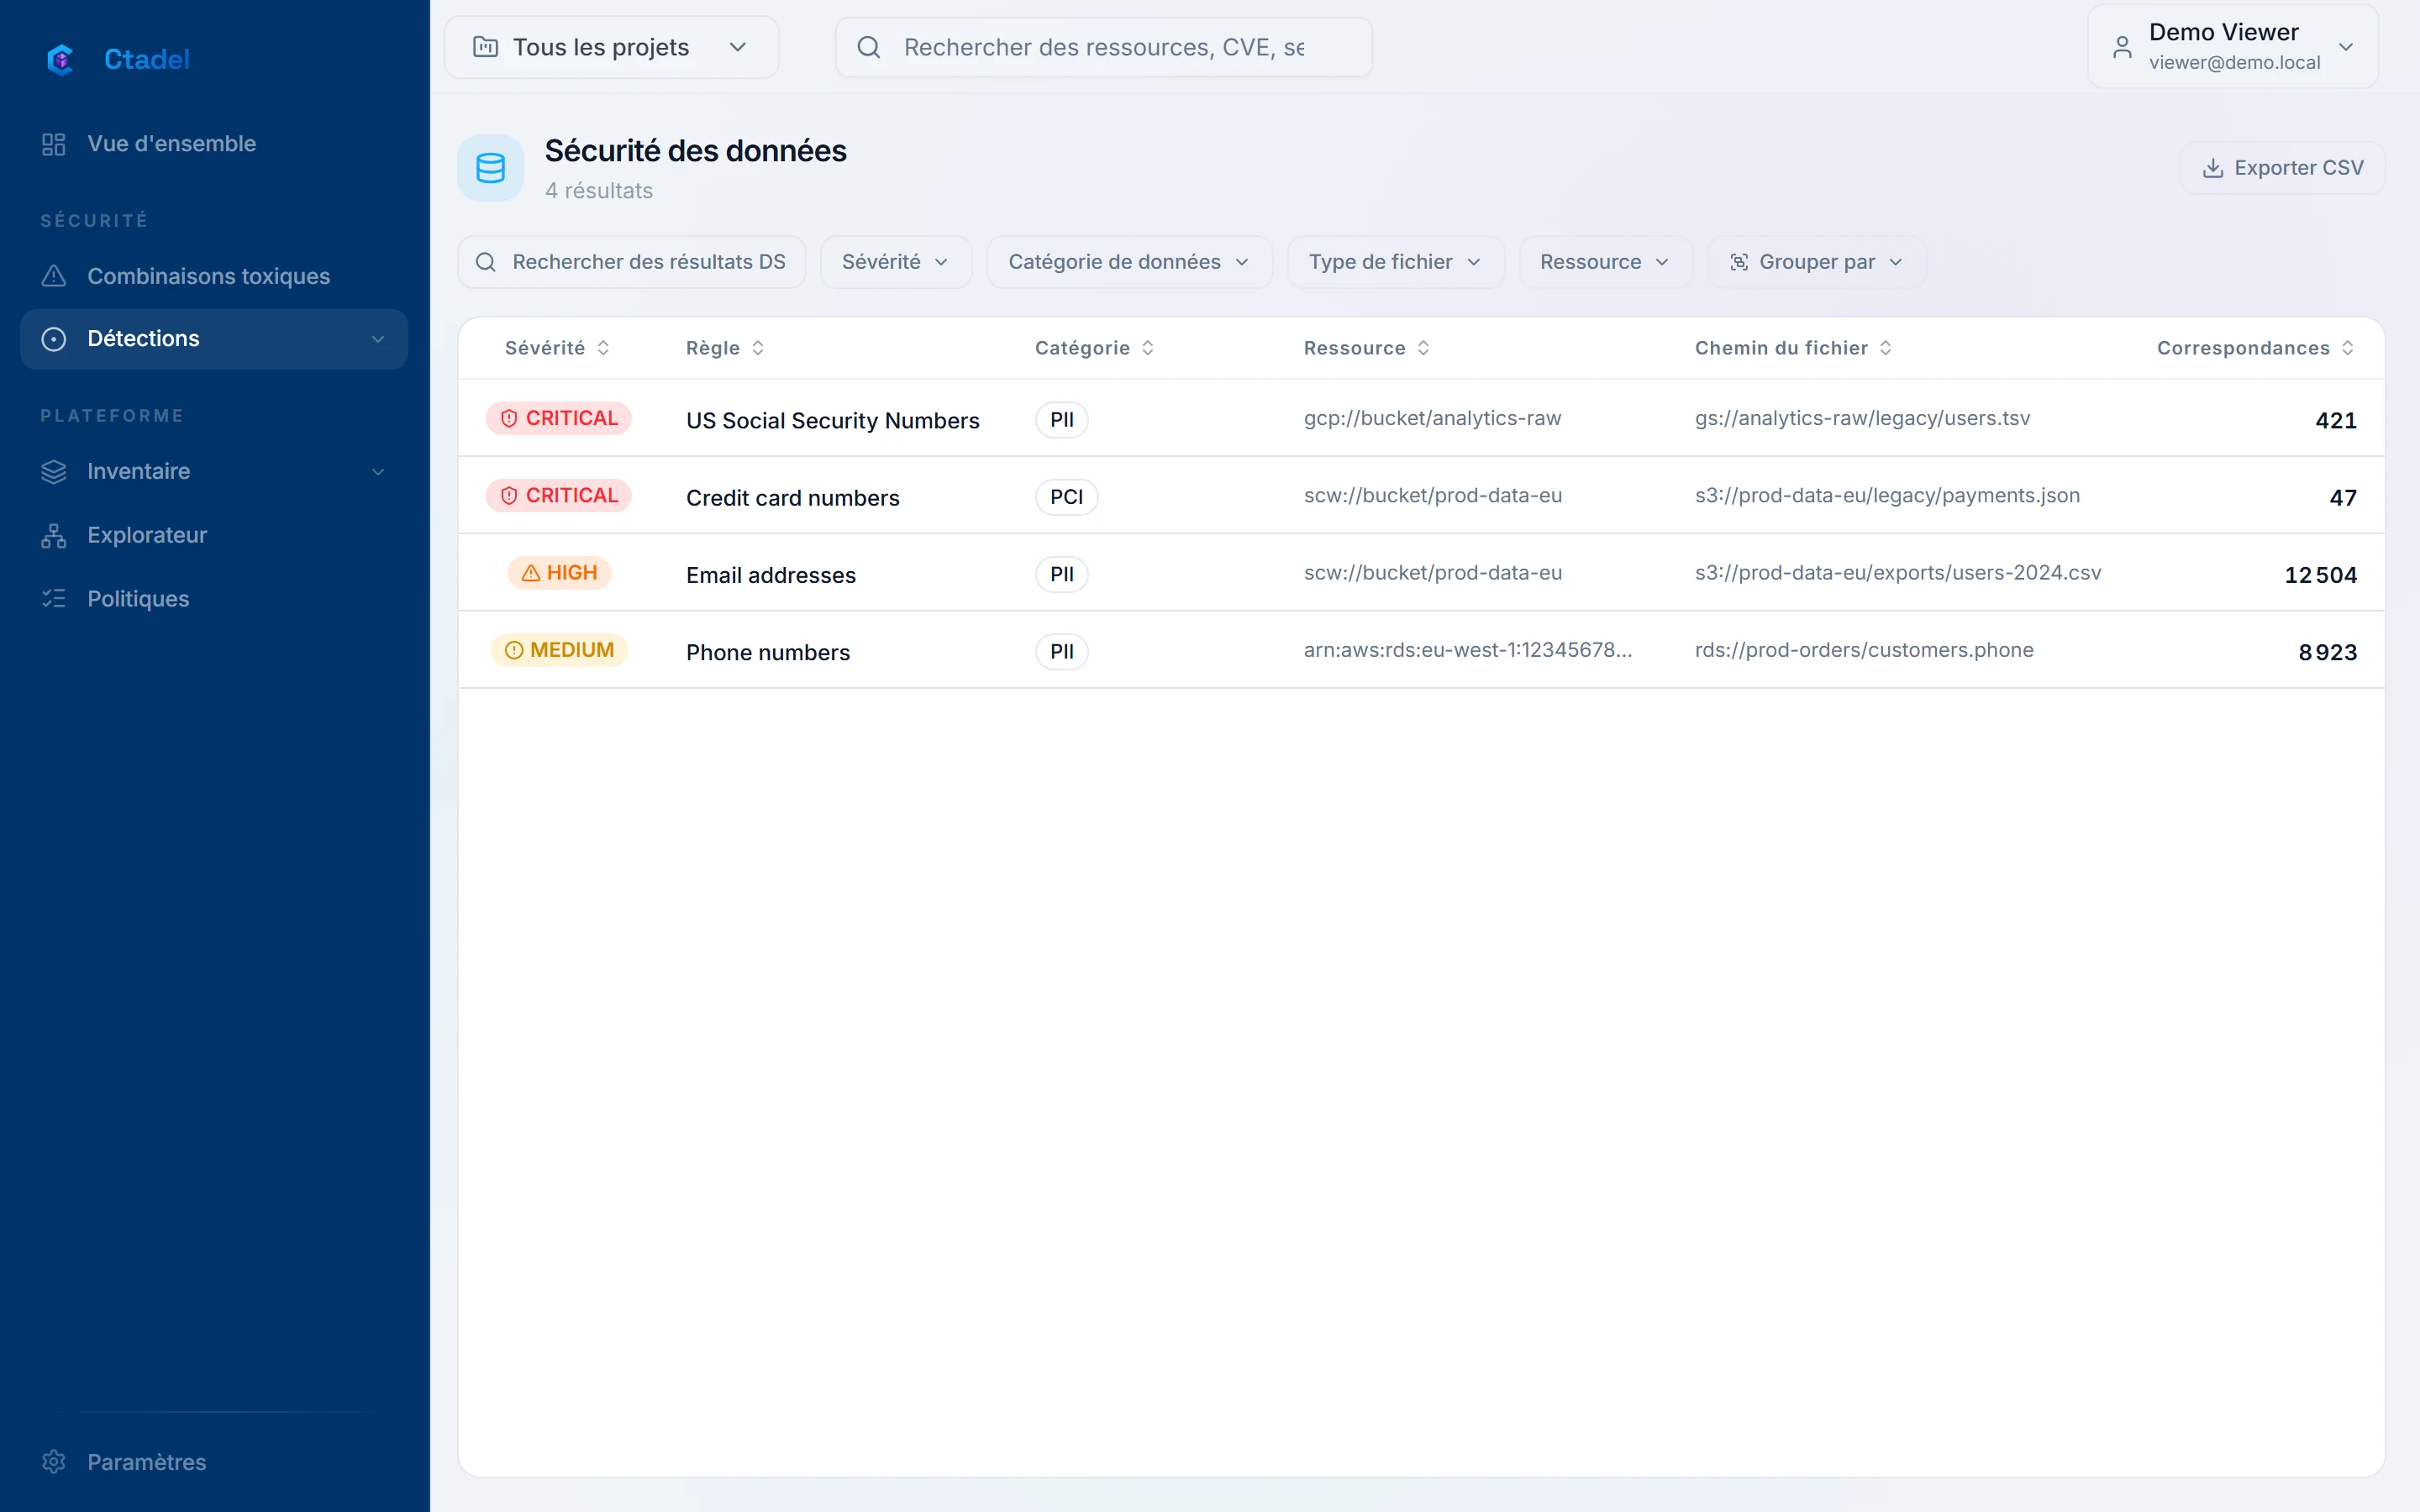
Le registre des traitements dit où les données devraient être. La réalité est dans des buckets de sauvegarde, des instantanés partagés et des exports de test. Une clé compromise reste valide des mois.
Le scanner Données lit les buckets par échantillon et les bases sur une copie temporaire dans votre compte, puis classe ce qu’il trouve par catégorie, extraits masqués. Le scanner Secrets trouve les clés d’API, jetons, mots de passe et clés privées dans les buckets, les disques, les fonctions et les dépôts, et vérifie si elles marchent encore. Chaque donnée trouvée rejoint le graphe des chemins d’attaque.
Accordez les droits de lecture du contenu des buckets et, si vous le souhaitez, les droits de copie des bases. Le scanner Données tourne au scan suivant ; les résultats sont sur la page Données.
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.