Ce qui se passe sans outil
Les preuves sont des captures d’écran prises la veille, périmées le lendemain. Personne ne sait quelle règle couvre quel contrôle. Le questionnaire reçoit des réponses approximatives.

ISO 27001 dans trois mois, un questionnaire client de deux cents questions, et des preuves à rassembler sur cinq consoles.
Les preuves sont des captures d’écran prises la veille, périmées le lendemain. Personne ne sait quelle règle couvre quel contrôle. Le questionnaire reçoit des réponses approximatives.
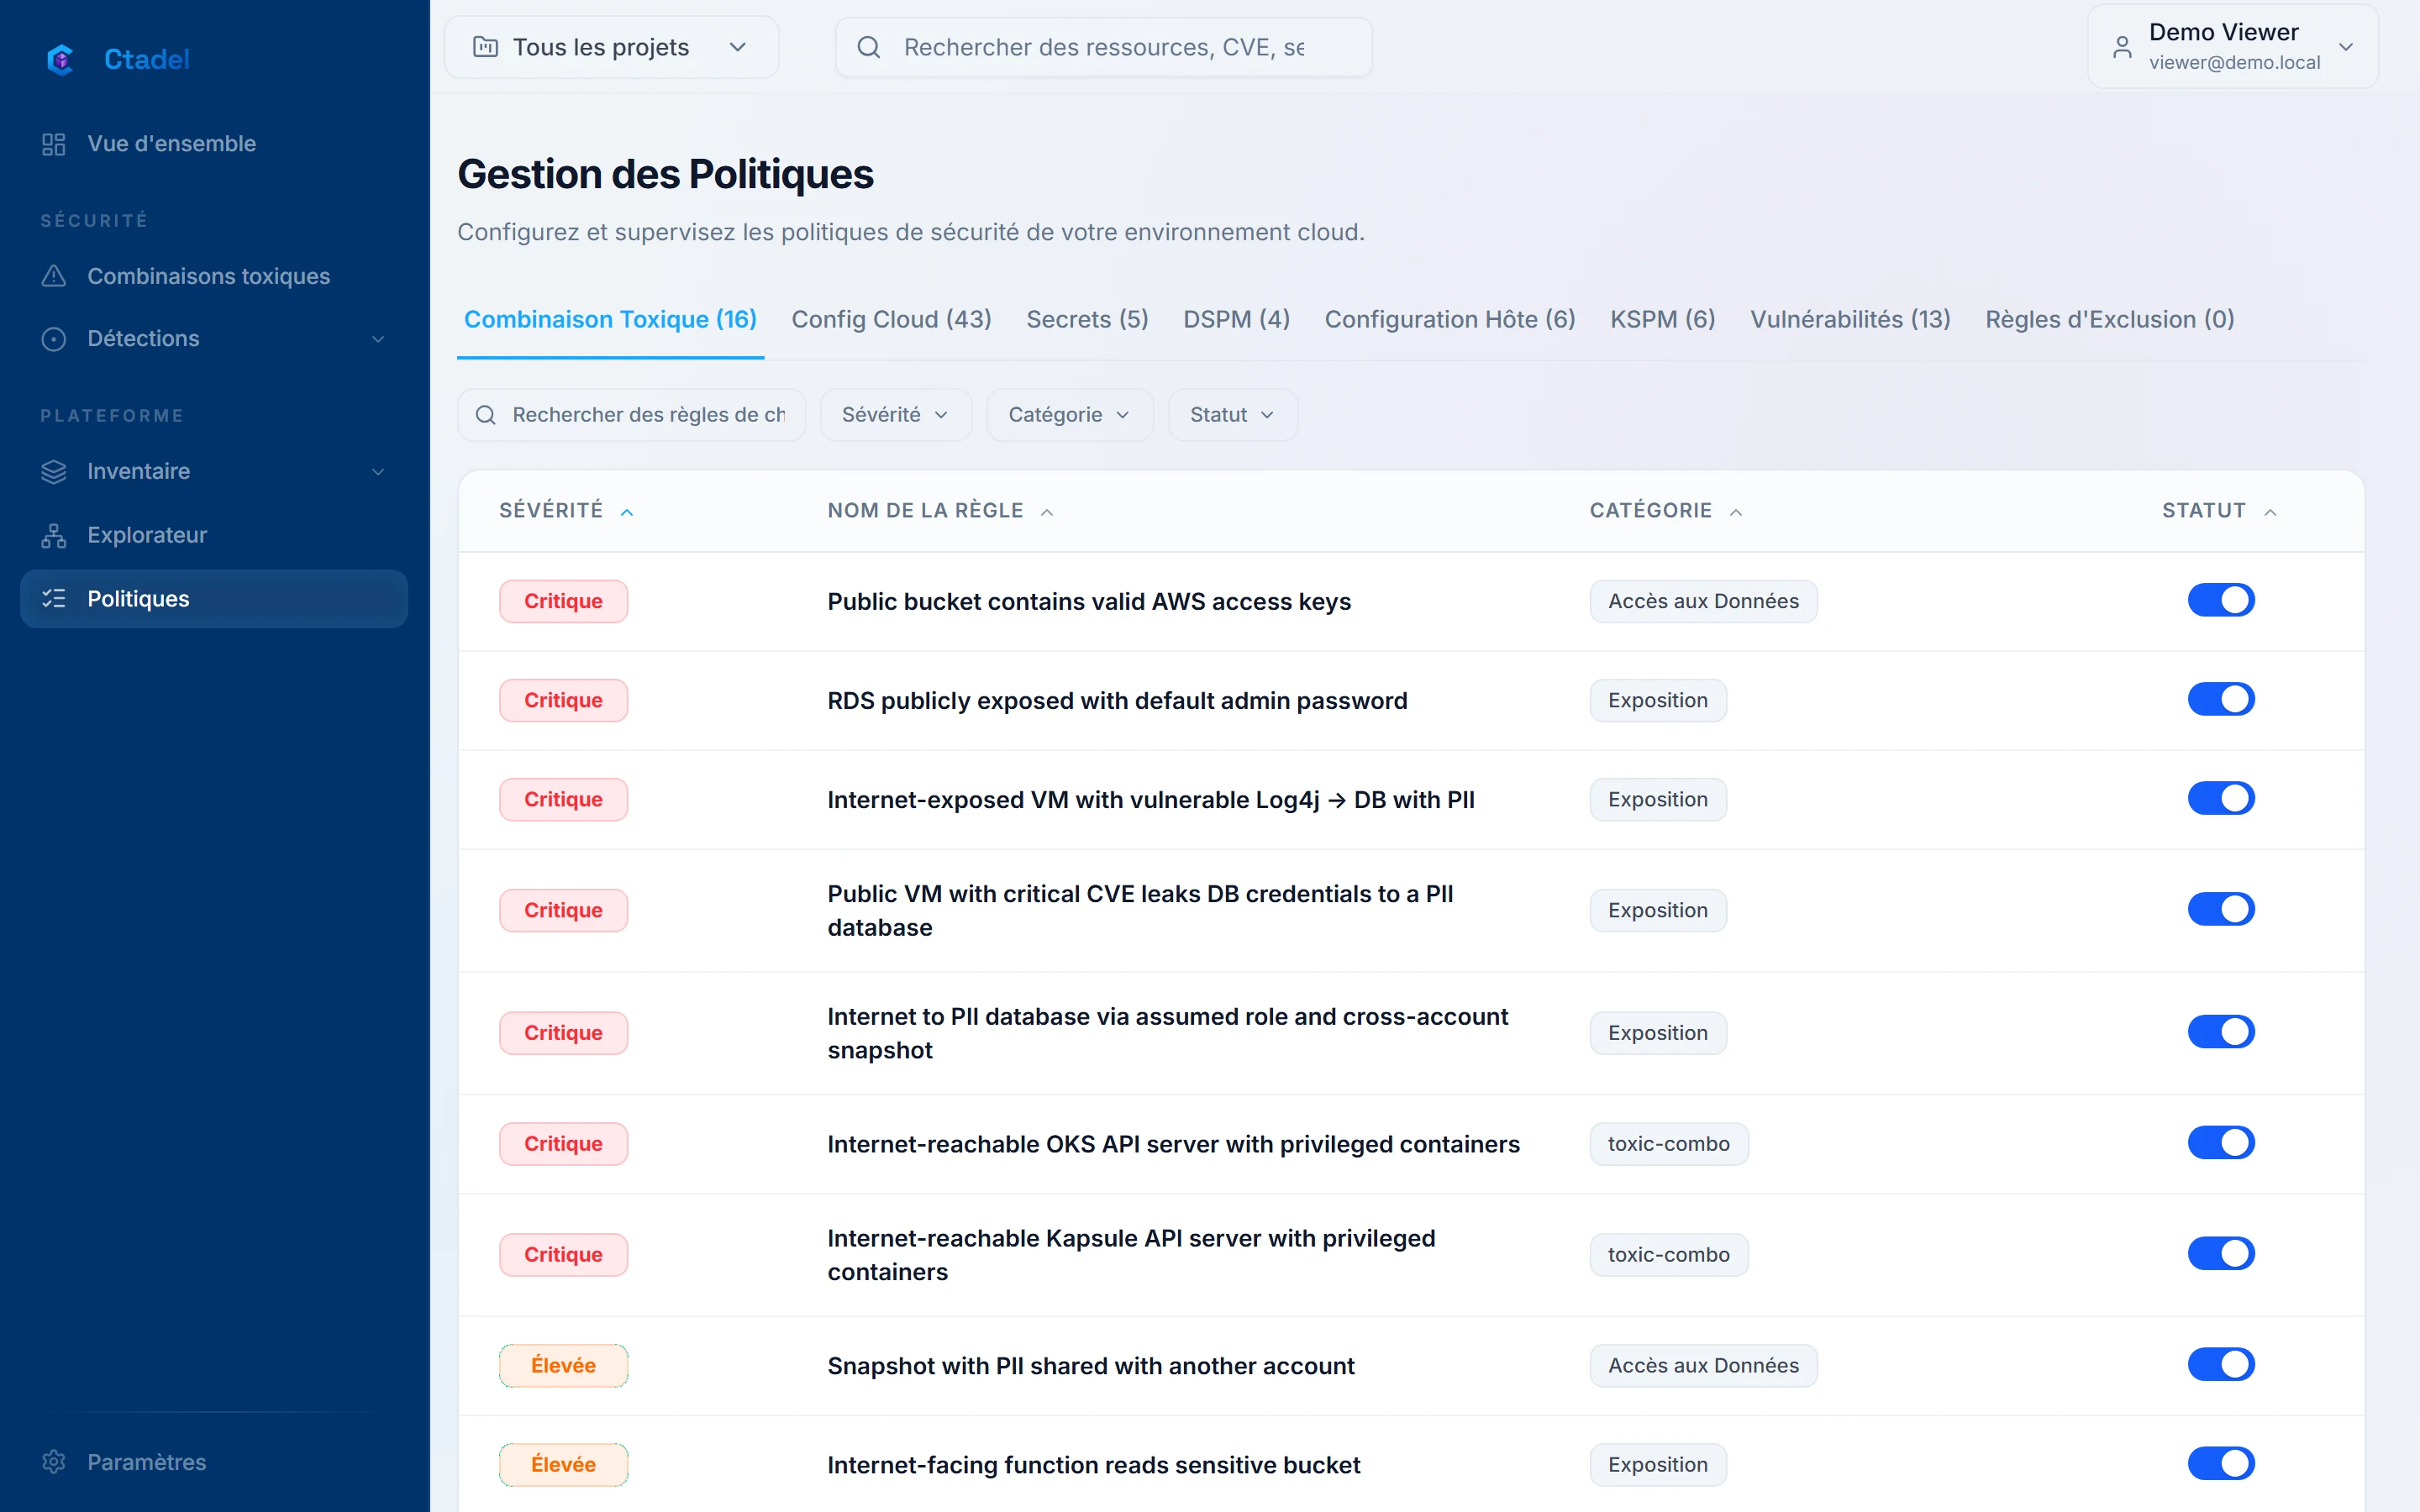
Chaque règle cite les contrôles qu’elle couvre : ISO 27001, SOC 2, PCI DSS, NIST, RGPD, HIPAA, SecNumCloud, CIS. Les détections s’exportent en CSV avec ces références, le journal d’audit garde qui a fait quoi pendant un an, l’historique du tableau de bord montre l’évolution jour par jour. Le centre de confiance répond aux questions sur l’hébergement et les données de Ctadel lui-même.
Les rapports par référentiel sont en validation interne. Ctadel ne revendique aucune certification pour lui-même et ne couvre que la partie technique des contrôles.
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.