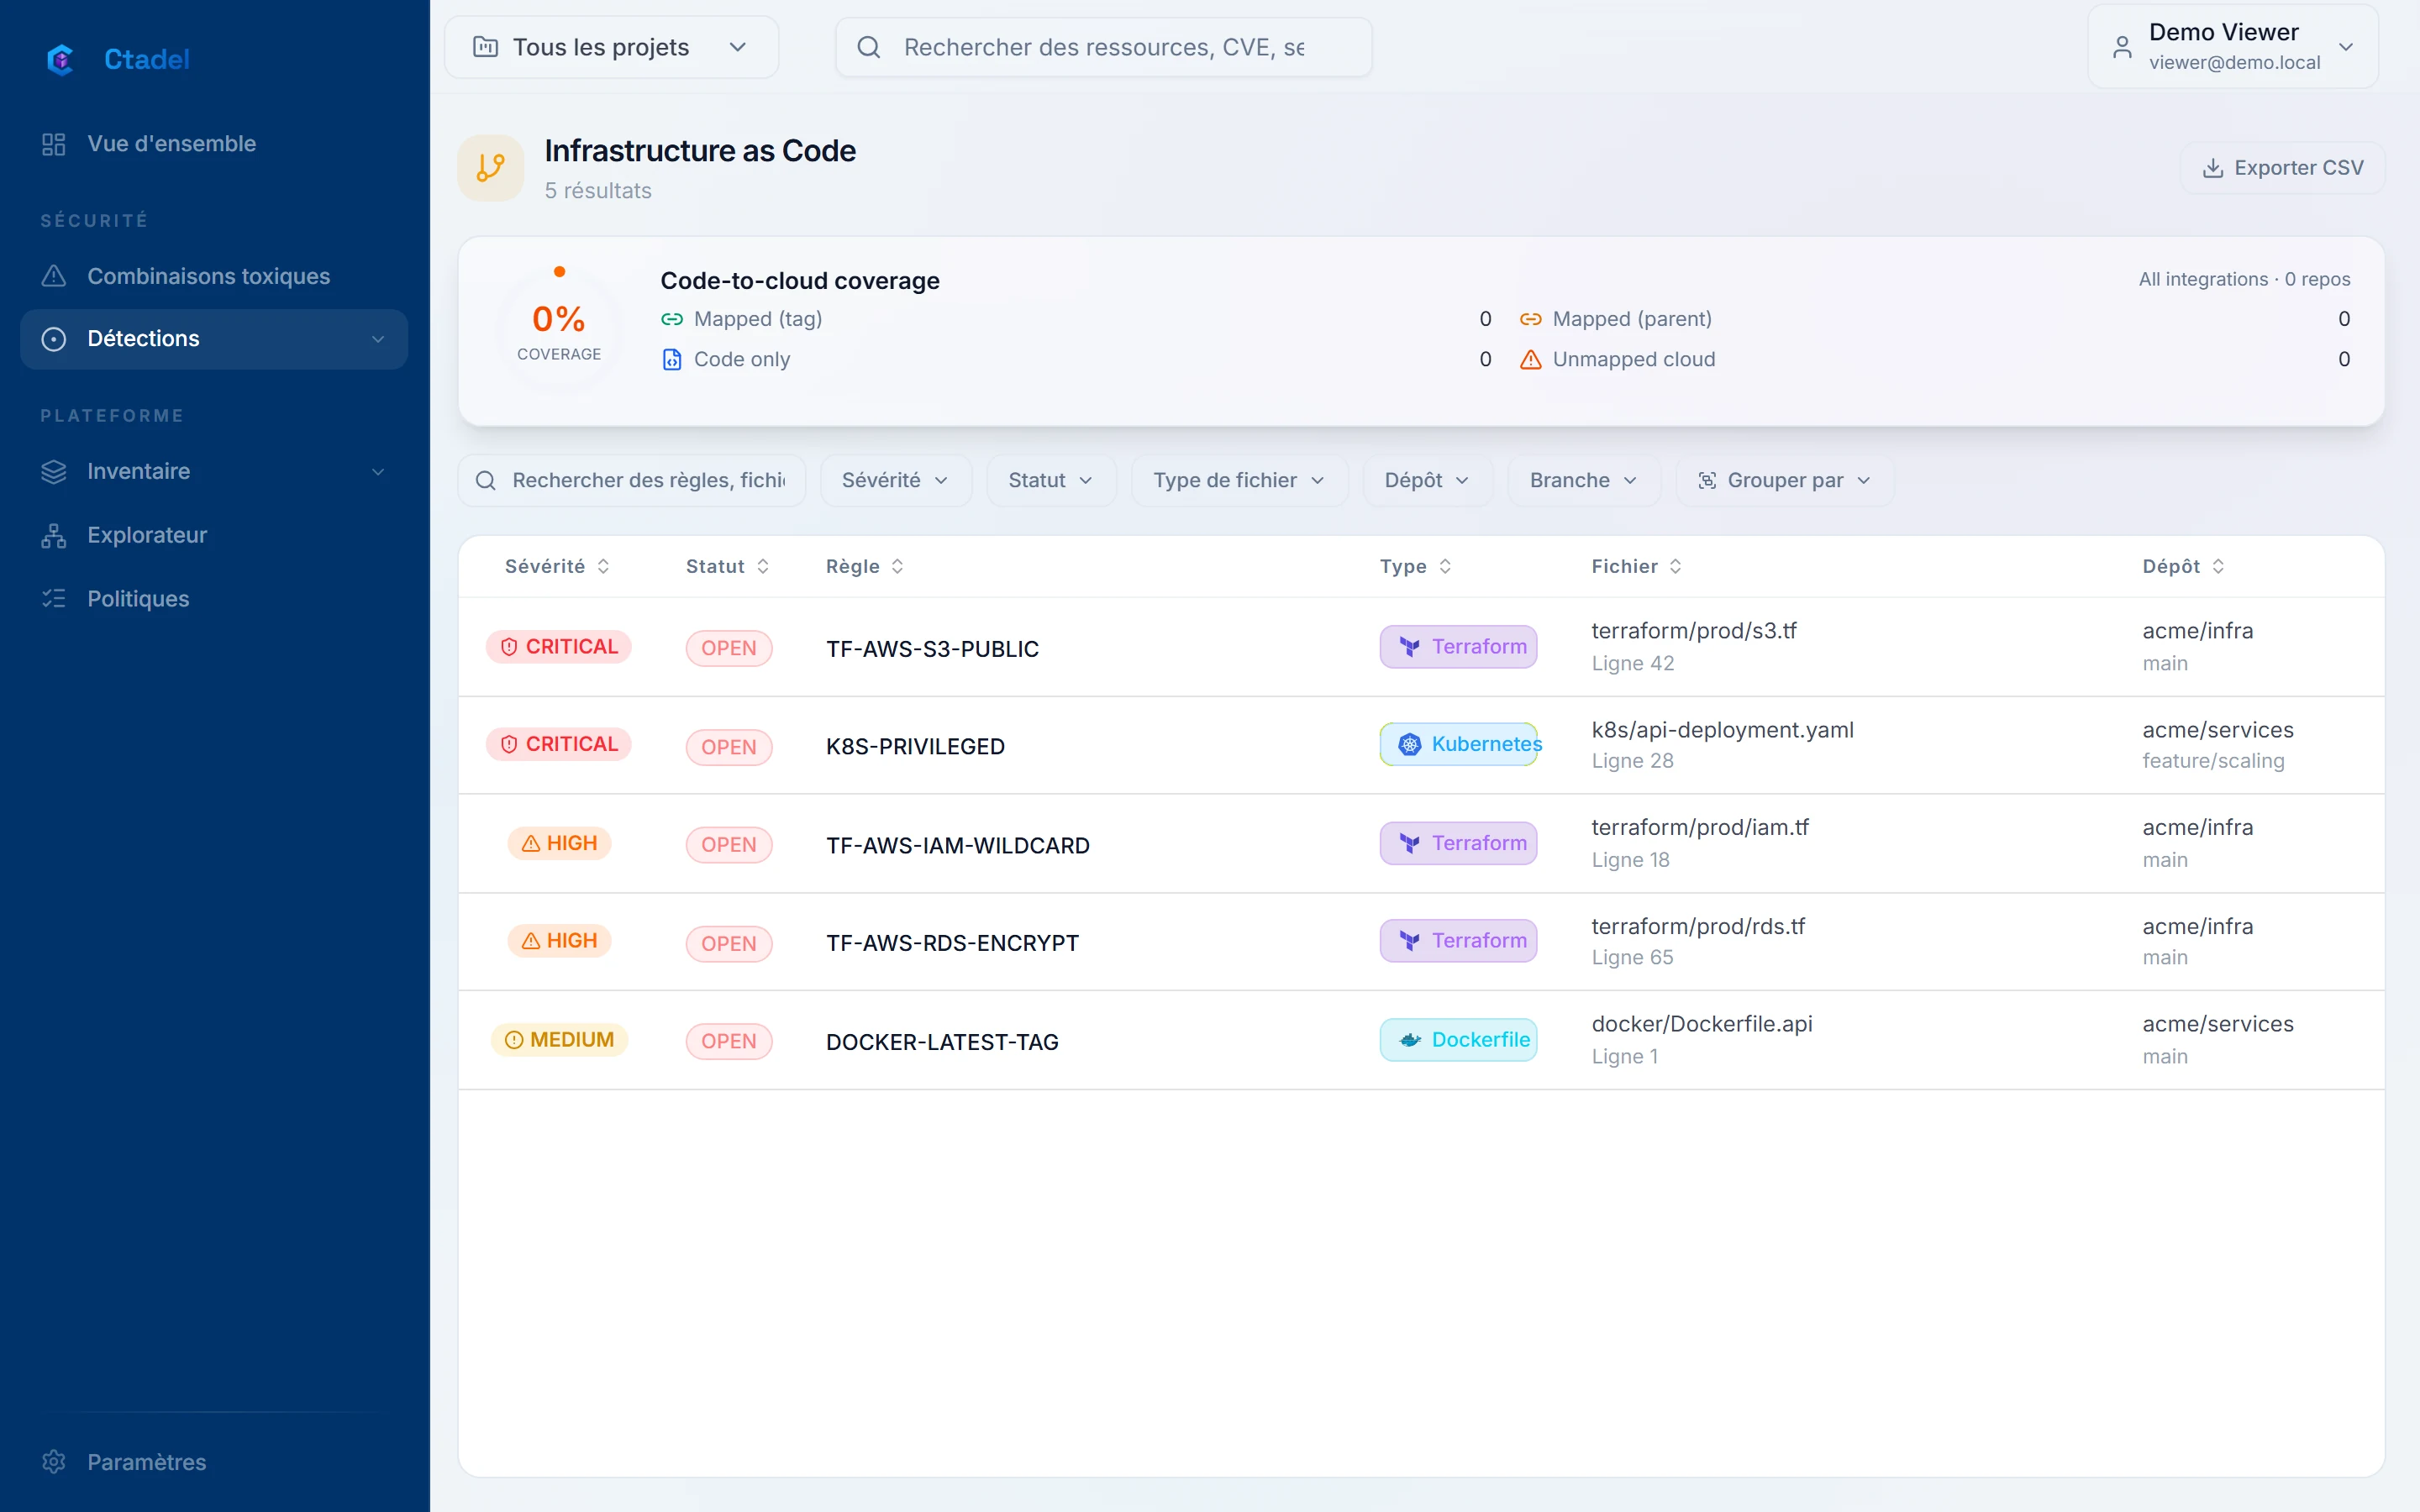
La mauvaise configuration est découverte en production, par un scanner ou par un incident. La corriger demande alors un changement de code, une revue et un déploiement, pour un problème qui aurait tenu en une ligne de commentaire sur la pull request.
Ce que Ctadel fait
Les dépôts GitHub et GitLab sont analysés à chaque push et pull request : Terraform pour les six clouds, manifestes Kubernetes, Dockerfiles. Un commentaire et un statut sont posés sur la pull request GitHub. Pour les règles appariées, la dérive entre le code et ce qui tourne est signalée, et une détection cloud renvoie à sa ligne Terraform. L’assistant Mason prépare la modification du fichier, que vous relisez.
Commentaire et statut sur la pull request
Dérive code / déployé pour les règles appariées
Correction proposée par le Mason, relue par vous
Comment démarrer
Installez l’application GitHub ou connectez GitLab par OAuth depuis les réglages, choisissez les dépôts. Le fichier .ctadel.yaml d’un dépôt le rattache à un projet.
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.