
Politiques
Le catalogue de règles par module, l'activation d'une règle, les règles livrées désactivées, le détail d'une règle, les règles personnalisées et les règles d'exclusion.
La page « Politiques » liste les règles que Ctadel évalue, module par module, et permet d'en activer, d'en désactiver, d'en créer et d'exclure des constats. Cette page décrit ce que vous y réglez et ce qui vient du catalogue livré avec l'instance.
La page « Politiques »
Le lien « Politiques » de la barre latérale ouvre « Gestion des Politiques ». La lecture demande read:policies. Huit onglets, chacun avec son compte de règles : « Combinaison Toxique », « Config Cloud », « Secrets », « DSPM », « Configuration Hôte », « KSPM », « Vulnérabilités » et « Règles d'Exclusion ». Chaque onglet propose une recherche, des filtres « Sévérité », « Catégorie » et « Statut », et un tableau dont les colonnes varient : « Sévérité », « Nom de la Politique » ou « Nom de la Règle », « Catégorie », « Fournisseur », « Plateforme », « Statut ».
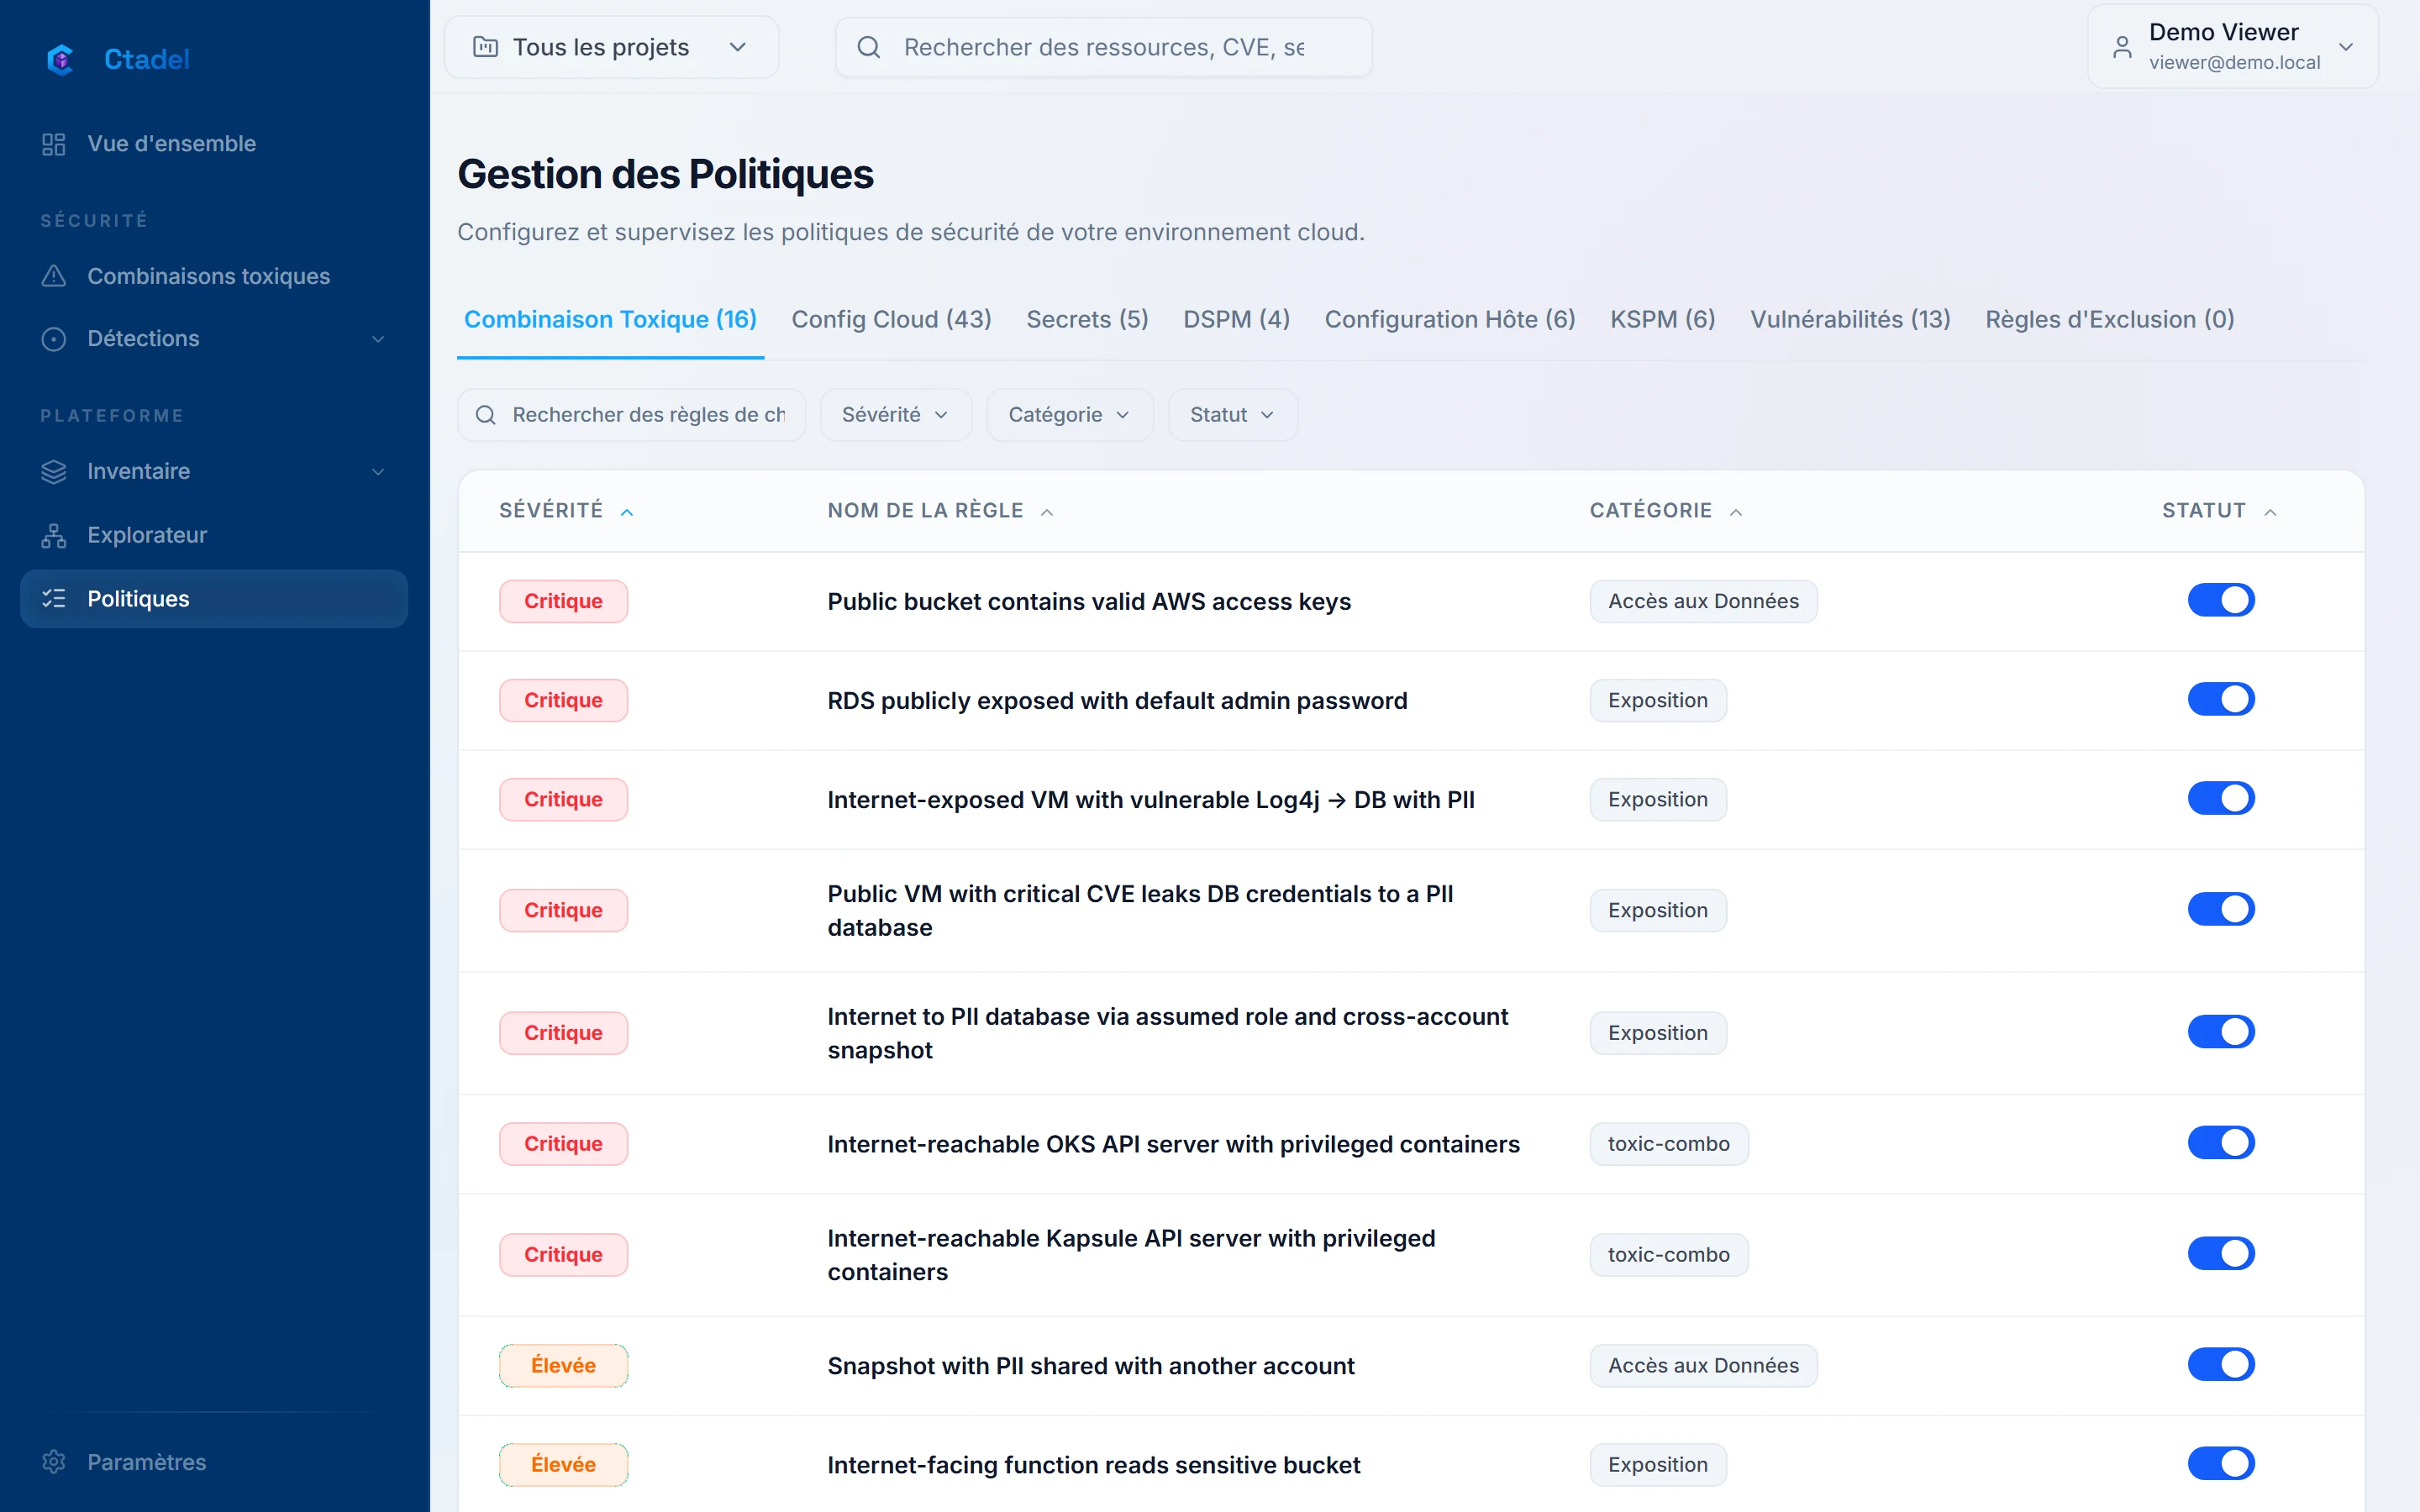
Les règles Infrastructure as Code n'ont pas d'onglet propre : elles partagent le catalogue de « Config Cloud ». La détection sur journaux d'activité (CDR) est en validation interne et n'apparaît pas pour les clients.
Activer ou désactiver une règle
L'interrupteur de la colonne « Statut » (« Activer/Désactiver la politique ») demande update:policies. Le choix est enregistré comme le vôtre : une mise à jour de l'instance réapplique le catalogue sans toucher à une règle que vous avez désactivée ou réactivée. La règle désactivée affiche « Inactif » et n'est plus évaluée au parcours suivant.
Sur « Config Cloud », la sévérité d'une règle se change dans la colonne « Sévérité » ; la règle est alors marquée « CUSTOM » pour que le catalogue ne rétablisse pas la valeur d'origine.
Sur « Vulnérabilités », chaque CVE du catalogue porte un état « Actif » ou « Ignoré » et un bouton « Désactiver » ou « Activer » : une CVE désactivée n'est plus rapprochée des paquets installés.
Les règles livrées désactivées
Une partie du catalogue est livrée avec le statut « Inactif ». La raison est consignée dans la description de la règle, en anglais, après le mot « Disabled: ». La liste ne l'affiche pas, mais la recherche de l'onglet porte sur la description. Activer une de ces règles ne produit aucun constat.
Lors d'une mise à jour de l'instance, une règle retirée du catalogue est désactivée automatiquement mais conservée, pour que ses constats passés gardent leur référence.
Le détail d'une règle
Le panneau de détail d'un constat affiche le contenu de sa règle : « Pourquoi c'est important » (description longue, impact, scénario d'attaque), « Remédiation » (étapes numérotées « Étape », puis « Commandes opérationnelles » avec « Vérifier l'état actuel » et « Annuler la correction »), « Références » et « Référentiels ». Selon le type s'ajoutent la procédure de rotation d'un secret, la chaîne d'attaque et l'« Incident réel : » d'une combinaison toxique, ou les exigences de gouvernance d'une règle DSPM. Sans consigne, le panneau indique « Aucune consigne de remédiation disponible. »
Sur « Secrets » et « DSPM », le bouton « Afficher » de la colonne « Modèle » révèle le motif de détection de la règle.
Les règles personnalisées
Le bouton « Créer une Règle » existe sur quatre onglets : « Combinaison Toxique », « Config Cloud », « Secrets » et « DSPM » (permission create:policies). Le formulaire comprend « Informations sur la Règle » (« Nom de la Règle », « Description », « Sévérité », « Catégorie », « Fournisseurs Cloud », « Référentiels de Conformité », « Remédiation »), puis selon le type :
- « Constructeur de Requête » pour une règle de configuration cloud ou de combinaison toxique : vous choisissez un type de ressource, ses conditions et ses relations ; « Tester » exécute la requête sur votre graphe et répond « Requête valide - N ressource(s) correspondante(s) ».
- « Modèle Regex » pour une règle de secret ou de donnée sensible, avec une « Chaîne de Test ». Un motif que Ctadel ne prend pas en charge est refusé avant l'enregistrement.
Une règle personnalisée porte le badge « CUSTOM » et peut être supprimée (permission delete:policies) : « Cette action est définitive. La règle par défaut équivalente (si elle existe) sera réactivée. »
Les propositions du Sapper
L'assistant Sapper cherche dans le graphe des chemins d'attaque que le catalogue ne décrit pas. Ses propositions arrivent sur la page « Combinaisons toxiques », bloc « Sapper », avec le « Chemin vérifié », les « Preuves » et la « Règle généralisée (Cypher) ». « Accepter comme règle » crée une règle personnalisée de combinaison toxique, de clé SAPPER- suivie de huit caractères, catégorie sapper, évaluée immédiatement sur la ressource de départ puis à chaque parcours. « Rejeter » archive la proposition avec le motif saisi. Le Sapper n'est proposé qu'aux personnes dont le périmètre couvre tous les projets. Détail dans Assistants.
Les règles d'exclusion
L'onglet « Règles d'Exclusion » (lecture read:ignore_rules, modification manage:ignore_rules) masque automatiquement des constats : « Les alertes correspondant à cette règle seront automatiquement définies sur IGNORÉ ». Le formulaire « Créer une Règle d'Exclusion » comprend :
- « Informations sur la Règle » : « Nom de la Règle », « Type d'Alerte », « Supprimer les sévérités inférieures ou égales à », « Raison / Justification », « Expiration » (« 30 jours », « 90 jours », « 6 mois », « 1 an », « Jamais »).
- « Périmètre des Ressources » : un périmètre construit comme une requête sur le graphe ; « Tester le Périmètre » indique le nombre de ressources touchées et doit être exécuté avant l'enregistrement.
- « Filtres de la Règle » : « Règles Spécifiques » et « Projets », vides pour tout couvrir.
Une règle sans périmètre, sans règle et sans projet demande une confirmation explicite : elle supprime tous les constats ouverts du type choisi. Les règles s'appliquent à chaque réception de constats ; « Appliquer rétroactivement » les applique aux constats déjà présents. Une exclusion expirée rouvre les constats qu'elle masquait, par une vérification horaire. La supprimer a le même effet : « Les alertes précédemment masquées par cette règle redeviendront visibles. »
Limites
- La raison d'une règle livrée désactivée n'est lisible que dans la description, en anglais ; l'interface n'empêche pas d'activer une telle règle, qui ne produira rien.
- Pas de règle personnalisée pour « Configuration Hôte », « KSPM » ni « Vulnérabilités » ; sur ces onglets, seuls l'activation et la sévérité se règlent.
- La modification d'une règle du catalogue se limite à son statut et à sa sévérité ; sa requête, sa description et sa remédiation ne s'éditent pas.
- Le constructeur de requête et l'éditeur de motif s'appuient sur le schéma de votre graphe ; une règle personnalisée n'est pas vérifiée au-delà du test que vous lancez.
- Les règles personnalisées de secrets et de données sensibles suivent la même syntaxe de motif que le catalogue : un motif hors de cette syntaxe est refusé.
- Aucun export ni import du catalogue, et pas d'historique des changements d'activation dans cette page ; le journal d'audit conserve les requêtes de modification.