
Sévérité et score
L’échelle de sévérité, d’où vient la sévérité de chaque constat, le score de risque des chemins d’attaque, et le score du tableau de bord avec son historique.
Cette page décrit les trois nombres que vous rencontrez dans Ctadel : la sévérité d’un constat, le risque d’un chemin d’attaque, et le score du tableau de bord.
L’échelle de sévérité
Chaque constat porte une sévérité parmi quatre niveaux, affichés « Critique », « Élevée », « Moyenne » et « Faible ». Les listes trient dans cet ordre, du plus grave au moins grave, et placent en dernier un constat dont la sévérité serait inconnue. Un cinquième niveau, « Info », existe pour quelques règles de bonne pratique sans enjeu de sécurité, par exemple l’absence de règle de cycle de vie sur un bucket.
La sévérité ne se calcule pas sur la ressource : elle vient de la règle, ou du référentiel de la vulnérabilité.
| Famille de constat | D’où vient la sévérité |
|---|---|
| Configuration cloud, Kubernetes, hôtes, infrastructure as code, détection sur journaux | La sévérité de la règle, du catalogue ou d’une politique personnalisée. |
| Secrets | La sévérité de la règle de détection ; « Élevée » si la règle n’en précise pas. |
| Données sensibles | La sévérité de la règle de classification ; « Moyenne » si la règle n’en précise pas. |
| Vulnérabilités | La sévérité officielle de la CVE, dérivée de son score CVSS dans le catalogue synchronisé depuis la NVD. |
| Chemins d’attaque | La sévérité de la chaîne du catalogue ; pour un chemin calculé, elle découle du score (voir ci-dessous). |
Une sévérité se modifie en modifiant la règle, dans « Politiques » : le constat suivant la portera. Elle ne se modifie pas constat par constat.
Le score de risque des chemins d’attaque
Seuls les chemins d’attaque portent un score de risque, de 1 à 100, affiché dans la colonne « Risque » de la page « Combinaisons toxiques » et utilisé pour la trier. Il combine trois facteurs que la sévérité seule ne voit pas.
- L’exposition : la première ressource du chemin est-elle joignable depuis l’Internet.
- L’exploitabilité : porte-t-elle une faiblesse exploitable. Pour une vulnérabilité, la probabilité vient d’EPSS, relevée quand la CVE figure au catalogue KEV ou est utilisée par un rançongiciel ; le vecteur d’attaque CVSS distingue une faille joignable par le réseau d’une faille locale.
- Les données : la cible contient-elle des données classées sensibles, une identité administratrice, une clé ou un plan de contrôle.
Pour un chemin calculé, le score est la probabilité du chemin multipliée par la valeur de sa cible, ramenée sur 100. Pour une chaîne du catalogue, il part d’une base par sévérité et s’ajuste d’après ces trois facteurs. La page Chemins d’attaque donne les valeurs exactes et les seuils de sévérité.
Le score du tableau de bord
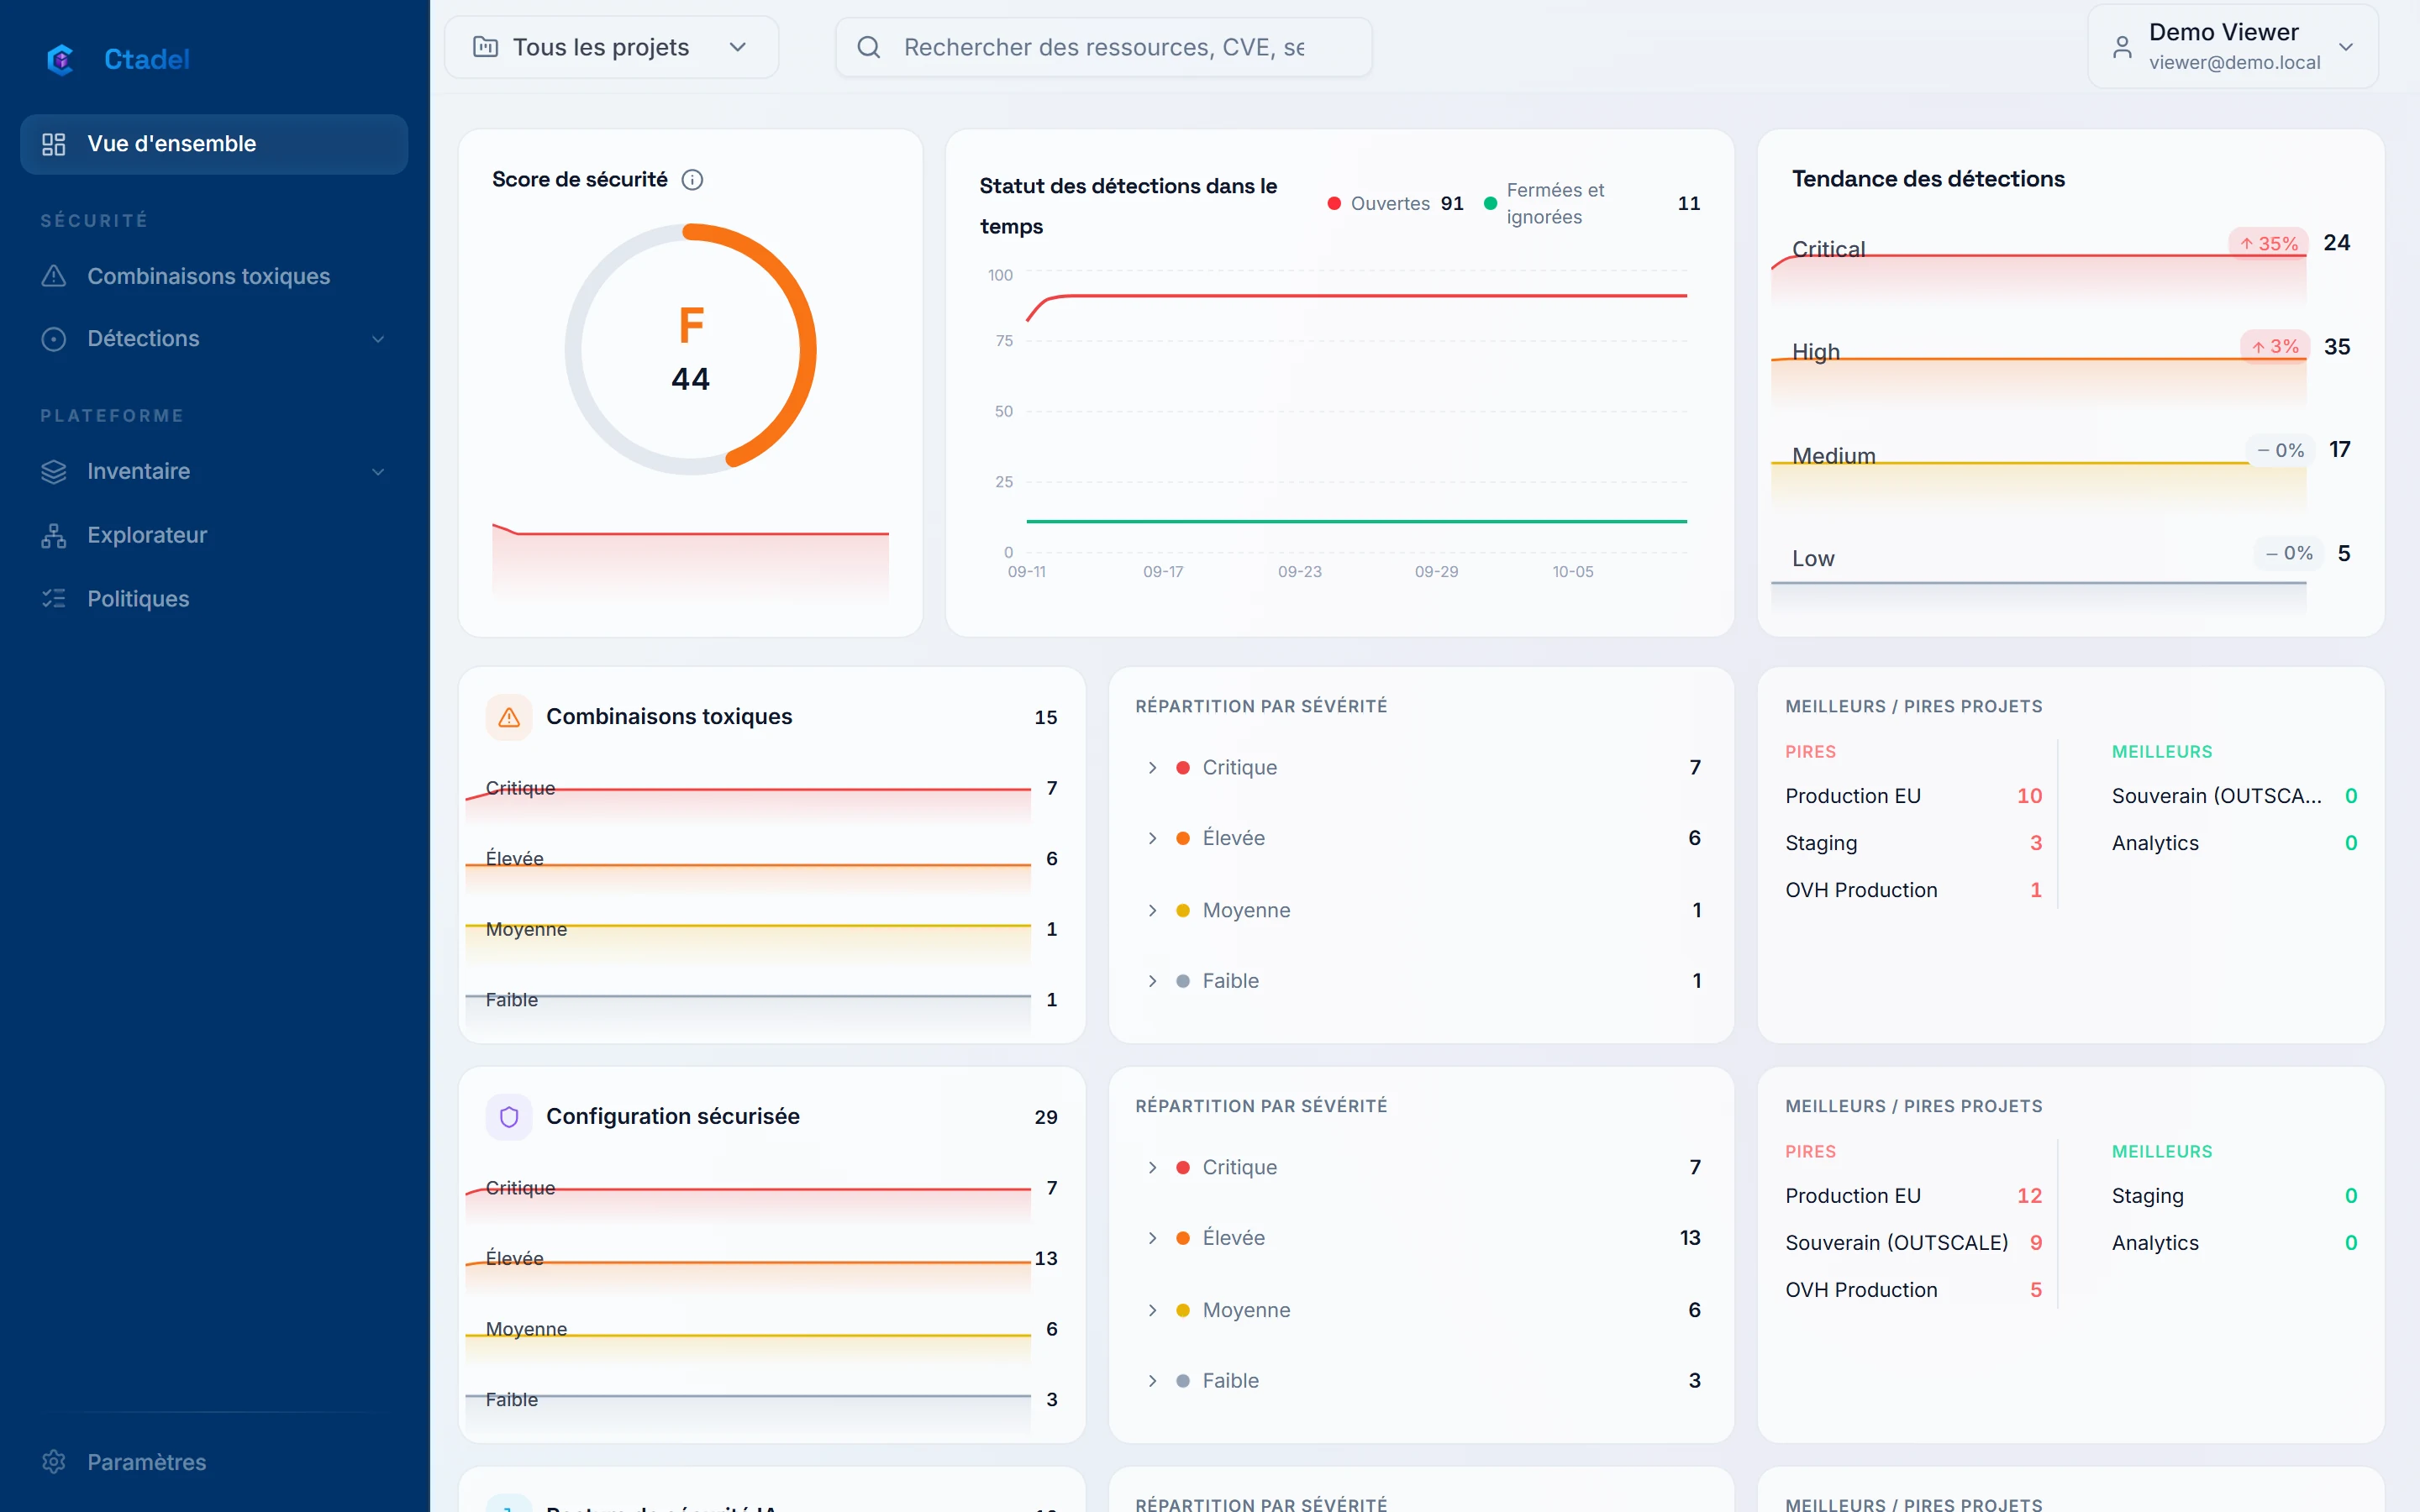
La carte « Score de sécurité » de la vue d’ensemble affiche un nombre de 0 à 100. Il ne compte que les combinaisons toxiques ouvertes, pondérées par sévérité, rapportées au nombre de ressources du périmètre affiché :
pondéré = 10 × critiques + 5 × élevées + 2 × moyennes + 0,5 × faibles
score   = arrondi(100 / (1 + pondéré / max(1, ressources)))
Un périmètre sans aucune combinaison toxique ouverte vaut 100, quel que soit le nombre d’autres constats. Le bouton « Comment le score est-il calculé ? » de la carte affiche le détail : le nombre de chemins par sévérité, le total pondéré, le nombre de ressources, le ratio et le score. La couleur du score passe au vert à partir de 80 et au rouge en dessous de 50.
Le score suit le sélecteur de projet de l’en-tête : il est calculé sur les ressources et les chemins du périmètre choisi.
L’historique
Sous le score, une courbe montre son évolution sur les 30 derniers jours ; les cartes « Tendance des détections » et « Statut des détections dans le temps » montrent, pour la même fenêtre, le nombre de constats ouverts et le nombre de constats fermés ou ignorés par jour, et chaque famille de constats a sa propre tendance par sévérité.
Ces courbes ne sont pas des instantanés enregistrés chaque jour. Elles sont recalculées à chaque affichage à partir des dates que chaque constat porte déjà : sa date de découverte et, s’il est fermé, sa date de résolution, ou à défaut la date de l’événement qui l’a ignoré ou accepté, ou à défaut sa dernière observation. Un constat est compté ouvert au jour J s’il a été découvert au plus tard le jour J et n’était pas fermé ce jour-là. C’est pourquoi tout changement d’état est journalisé avec sa date.
Limites
- Le score du tableau de bord ignore les constats qui ne sont pas des chemins d’attaque : une instance avec de nombreux constats de configuration mais sans combinaison toxique vaut 100.
- Pour les jours passés, l’historique du score utilise le nombre de ressources d’aujourd’hui, pas celui du jour concerné.
- Les constats découverts avant la fenêtre de 30 jours entrent dans la ligne de base du premier jour ; l’historique ne remonte pas plus loin.
- Le niveau « Info » n’est pas dans l’échelle des tris et des historiques : un constat « Info » y est traité comme de sévérité inconnue.
- La sévérité d’une vulnérabilité dépend du catalogue NVD synchronisé : une CVE que le catalogue ne connaît pas encore n’a pas de sévérité.
- Le score de risque n’existe que pour les chemins d’attaque ; les autres constats n’ont qu’une sévérité.