
Inventaire et explorateur
La page Inventaire (familles, filtres, recherche), l'explorateur du graphe (requêtes Trouver, Qui, Où, modèles, vue graphe et tableau, limite, enregistrement en politique, assistant de requête) et la page Schéma.
Trois pages donnent accès au graphe de sécurité sans écrire de requête : l'« Inventaire » liste les ressources, l'explorateur « Graphe de sécurité » compose des requêtes à partir du schéma, et le « Schéma du graphe de sécurité » décrit ce que le graphe contient. Le modèle lui-même est décrit dans Graphe de sécurité.
La page Inventaire
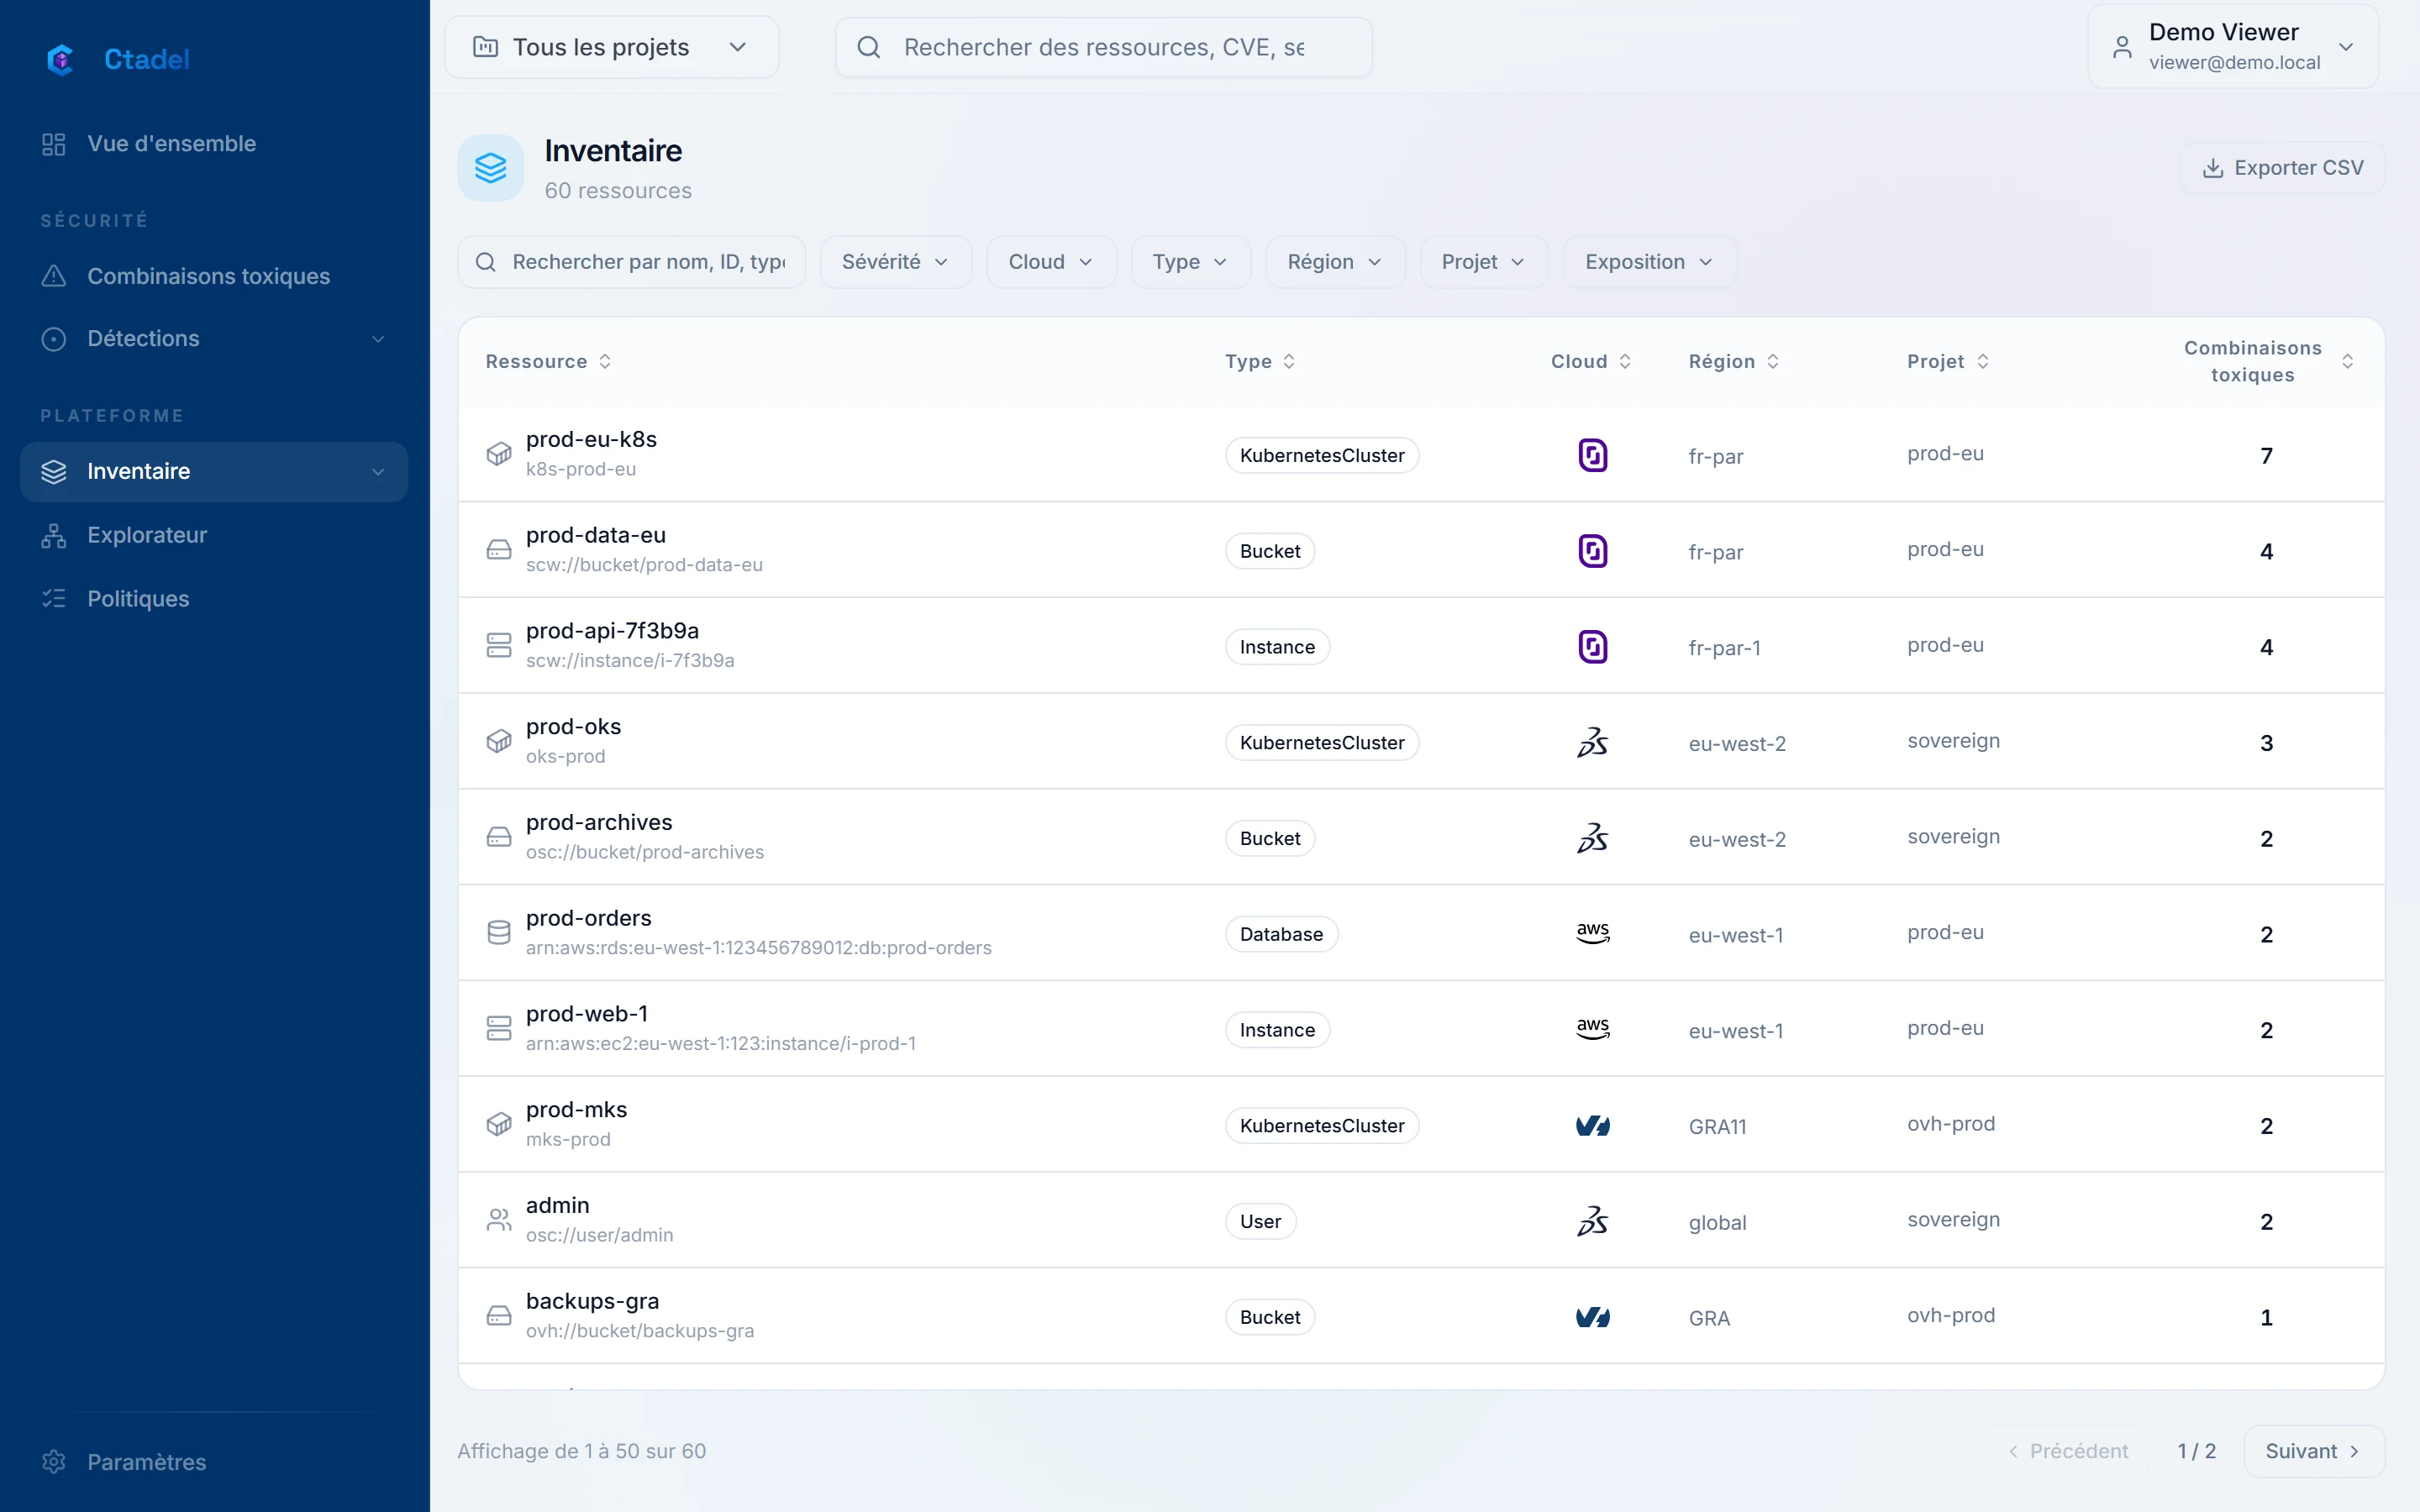
La page « Inventaire » (entrée « Inventaire » du menu) lit le graphe et liste toute ressource cloud qui porte un identifiant, à l'exception des objets qui ne sont pas des ressources : constats, CVE, secrets, données classifiées, images de conteneurs, nœuds et charges de travail Kubernetes, projets. Les charges Kubernetes ont leur page Kubernetes.
| Colonne | Contenu |
|---|---|
| « Ressource » | Le nom, ou l'identifiant à défaut |
| « Type » | Le type de nœud du graphe (Instance, Bucket, Database, SecurityGroup…) |
| « Cloud » | Le fournisseur |
| « Région » | La région, ou global |
| « Projet » | Le projet ou compte cloud |
| « Combinaisons toxiques » | Le nombre de constats, secrets et CVE rattachés à la ressource, avec la sévérité la plus haute |
Les filtres sont « Sévérité » (la sévérité la plus haute portée par la ressource), « Cloud », « Type », « Région », « Projet » et « Exposition » (« Public » : la ressource est publique d'après le collecteur ; « A des problèmes » : elle porte au moins un constat). Le champ « Rechercher par nom, ID, type... » filtre sur ces trois valeurs. « Exporter CSV » exporte la sélection. Un clic sur une ligne ouvre le panneau de la ressource, avec ses propriétés, ses relations et ses constats.
La page charge au plus 1 000 ressources, classées par sévérité puis par nombre de constats ; le compteur en tête donne le total trouvé par les mêmes filtres. Le projet actif choisi dans l'en-tête s'applique quand aucun filtre « Projet » n'est posé.
L'explorateur
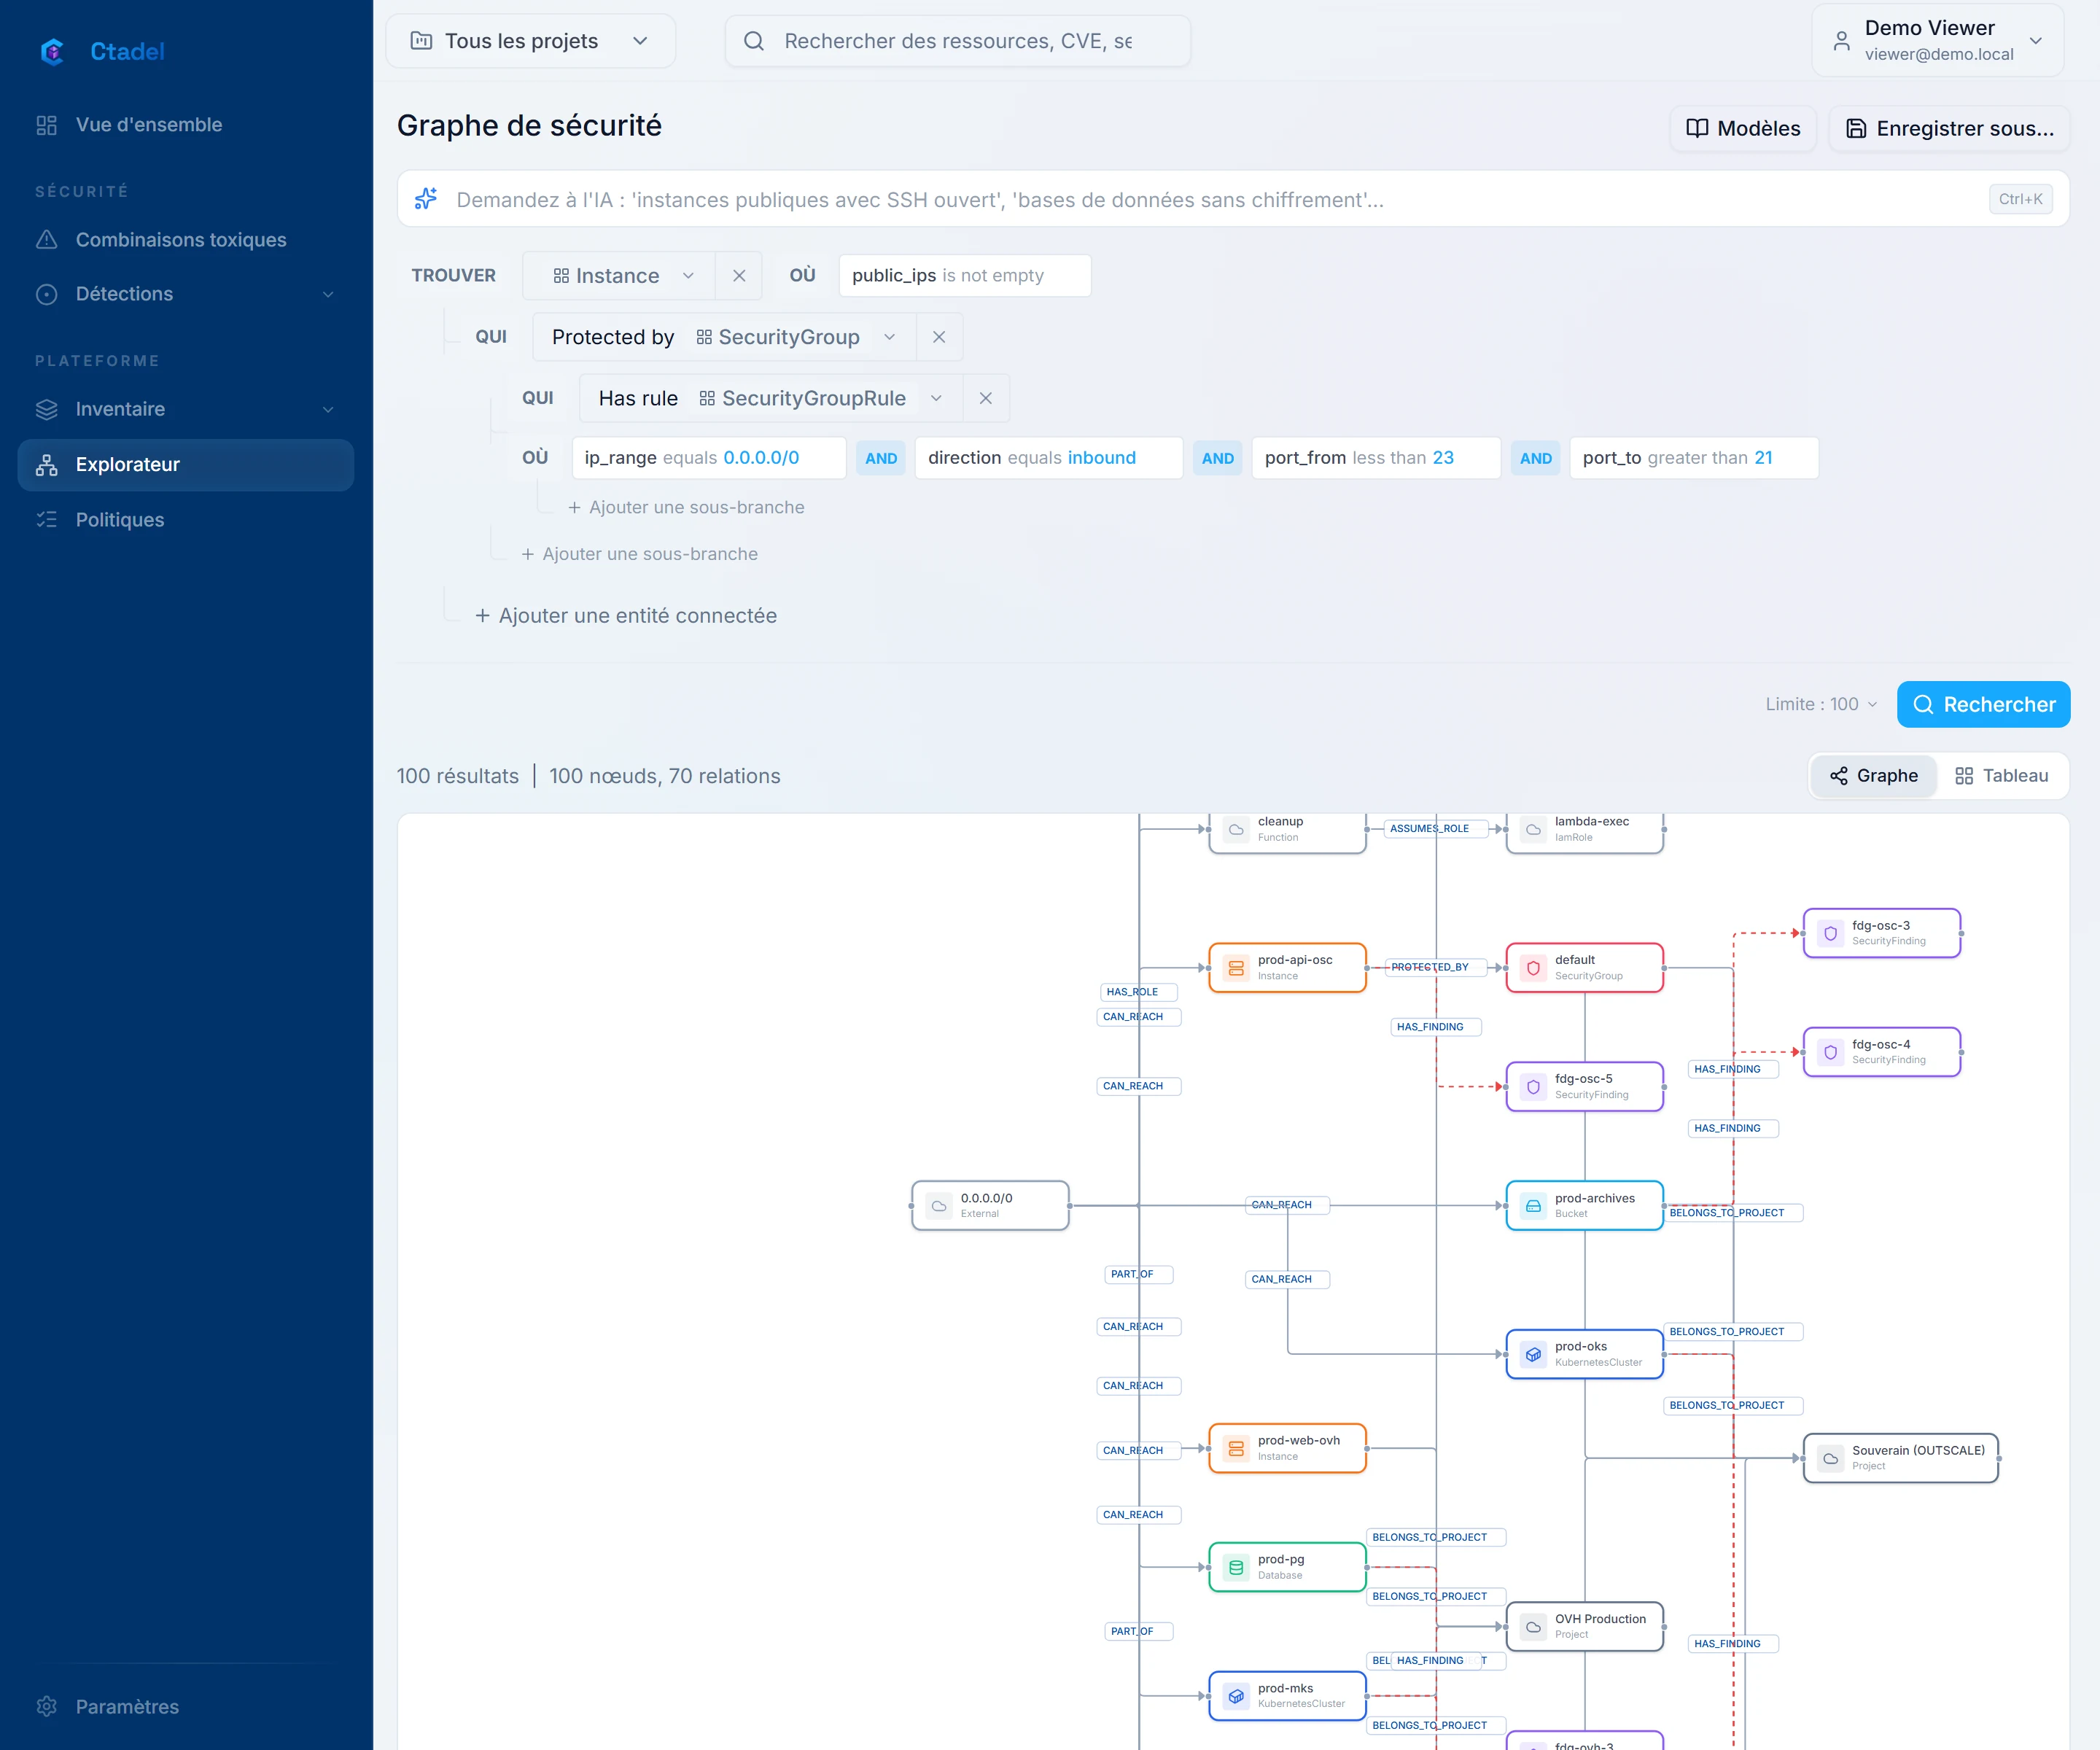
La page « Graphe de sécurité » (entrée « Explorateur » du menu) compose une requête en trois parties, sans écrire une ligne :
- « Trouver » : le type de ressource de départ, choisi dans une liste groupée par catégorie du schéma (« Sélectionner une entité... », champ « Rechercher des ressources... »).
- « Où » : des filtres sur les propriétés de ce type (« + Ajouter un filtre »). Chaque filtre a une « Propriété », un « Opérateur » et une « Valeur ». Les opérateurs sont égal, différent, contient, ne contient pas, commence par, finit par, supérieur, inférieur, vide, non vide, dans une liste ; ceux proposés dépendent du type de la propriété. Les filtres se combinent en
ANDou enOR(« Passer à … »). - « Qui » : des entités connectées (« Ajouter une entité connectée »), choisies parmi les types joignables en un saut depuis le type courant, par relation et dans un sens ou l'autre, d'après le schéma réel du graphe. Une entité connectée accepte à son tour des filtres et des entités connectées ; « Ajouter une sous-branche » ouvre une branche parallèle. Une requête compte au plus 10 pas.
« Limite : N » fixe le nombre de résultats (25, 50, 100, 200 ou 500 ; 100 par défaut). « Rechercher » exécute la requête sur le graphe, en lecture seule ; une requête qui dépasse 15 secondes est interrompue.
Le résultat s'affiche en « Graphe » (les nœuds et leurs relations) ou en « Tableau » (une ligne par résultat, avec le type, l'identifiant, le nom et la région de chaque entité ; champ « Filtrer les résultats... », « Exporter CSV »). Le compteur indique « N résultats » et « N nœuds, N relations », et la requête exécutée sur le graphe est affichée.
Modèles
« Modèles » ouvre les « Modèles de requêtes », des requêtes de sécurité préconfigurées groupées en six catégories : exposition et surface d'attaque, identités et accès, chiffrement et secrets, Kubernetes et conteneurs, données (DSPM), chemins d'attaque. Chaque modèle a un nom, une description et une sévérité ; « Charger » le place dans le constructeur, où vous l'adaptez avant de lancer la recherche.
Enregistrer une requête en politique
« Enregistrer sous... » puis « Enregistrer comme politique CSPM » transforme la requête courante en règle de configuration cloud personnalisée : « Nom de la politique », « Description », « Sévérité », « Catégorie » (« Personnalisé », « Calcul », « Stockage », « Réseau », « IAM », « Kubernetes », « Chiffrement », « Données ») et « Remédiation ». La règle reçoit une clé cspm_custom_…, est évaluée à chaque scan sur tous les projets, et ses résultats arrivent dans les constats de configuration cloud. Il faut le droit de créer des politiques. La confirmation dit : « Politique enregistrée avec succès (clé). Elle sera évaluée lors du prochain scan. »
Assistant de requête
Le champ « Demandez à l'IA : 'instances publiques avec SSH ouvert', 'bases de données sans chiffrement'... » traduit une demande en langage naturel en requête du constructeur. Le modèle reçoit le schéma du graphe et un résumé de la posture du projet actif (constats ouverts par sévérité, règles les plus fréquentes, tendance à 7 jours, incidents), puis renvoie une requête que la page charge dans le constructeur ; vous la relisez et lancez la recherche vous-même. Les demandes suivantes affinent la précédente (« Affiner : 'uniquement les critiques', 'ajouter un filtre par région'... ») ; la conversation garde les 20 derniers messages et « Effacer » la vide. Le modèle de langue est le même que celui des assistants, servi en Europe par Scaleway. Quand aucune requête valide ne sort, la page dit « Aucune requête valide générée. Essayez de reformuler votre demande. »
La page Schéma
La page « Schéma du graphe de sécurité » (/schema) montre le modèle de données tel que Ctadel l'écrit : les types de nœuds avec leurs propriétés et leur catégorie, les types de relations avec leurs extrémités, et le nombre d'instances de chacun dans votre graphe. La liste des types et de leurs propriétés vient du modèle de Ctadel ; les comptes viennent de votre graphe. Un clic sur un type ouvre ses « Propriétés », ses « Relations » (« Sortantes », « Entrantes ») et son nombre d'« Instances ». Sans scan, la page dit « Aucune donnée de schéma disponible ».
Périmètre
Toutes ces pages respectent le périmètre de l'utilisateur, décidé côté serveur : un utilisateur dont le rôle est limité à des projets ne voit que les ressources de son projet actif, quels que soient les identifiants envoyés par le navigateur ; un utilisateur sans projet ne voit rien. Un utilisateur global peut restreindre la vue avec le filtre de projets de l'en-tête.
Limites
- L'inventaire charge au plus 1 000 ressources ; au-delà, seul le compteur dit combien correspondent. Les filtres et la recherche s'appliquent à ce qui est chargé.
- La colonne « Combinaisons toxiques » de l'inventaire compte tous les constats, secrets et CVE rattachés à la ressource, pas seulement les chaînes toxiques.
- Une requête de l'explorateur est limitée à 500 résultats et à 10 pas ; elle est interrompue après 15 secondes. Les propriétés affichées dans le tableau sont le type, l'identifiant, le nom, la région, l'état, le cloud et le projet de chaque entité.
- Les noms et descriptions des modèles de requêtes et de leurs catégories sont écrits en anglais et ne sont pas traduits.
- L'assistant de requête produit une requête du constructeur, pas une requête libre ; il ne connaît que les types et relations du schéma, et peut échouer à traduire une demande. Il n'est disponible que si l'opérateur de l'instance a configuré la clé du service de modèles.
- Une politique enregistrée depuis l'explorateur s'évalue sur tous les projets, sans le filtre de projet qui s'appliquait à la recherche.
- La page Schéma décrit les types que Ctadel sait écrire ; un type connu du modèle mais absent de votre graphe apparaît avec zéro instance.