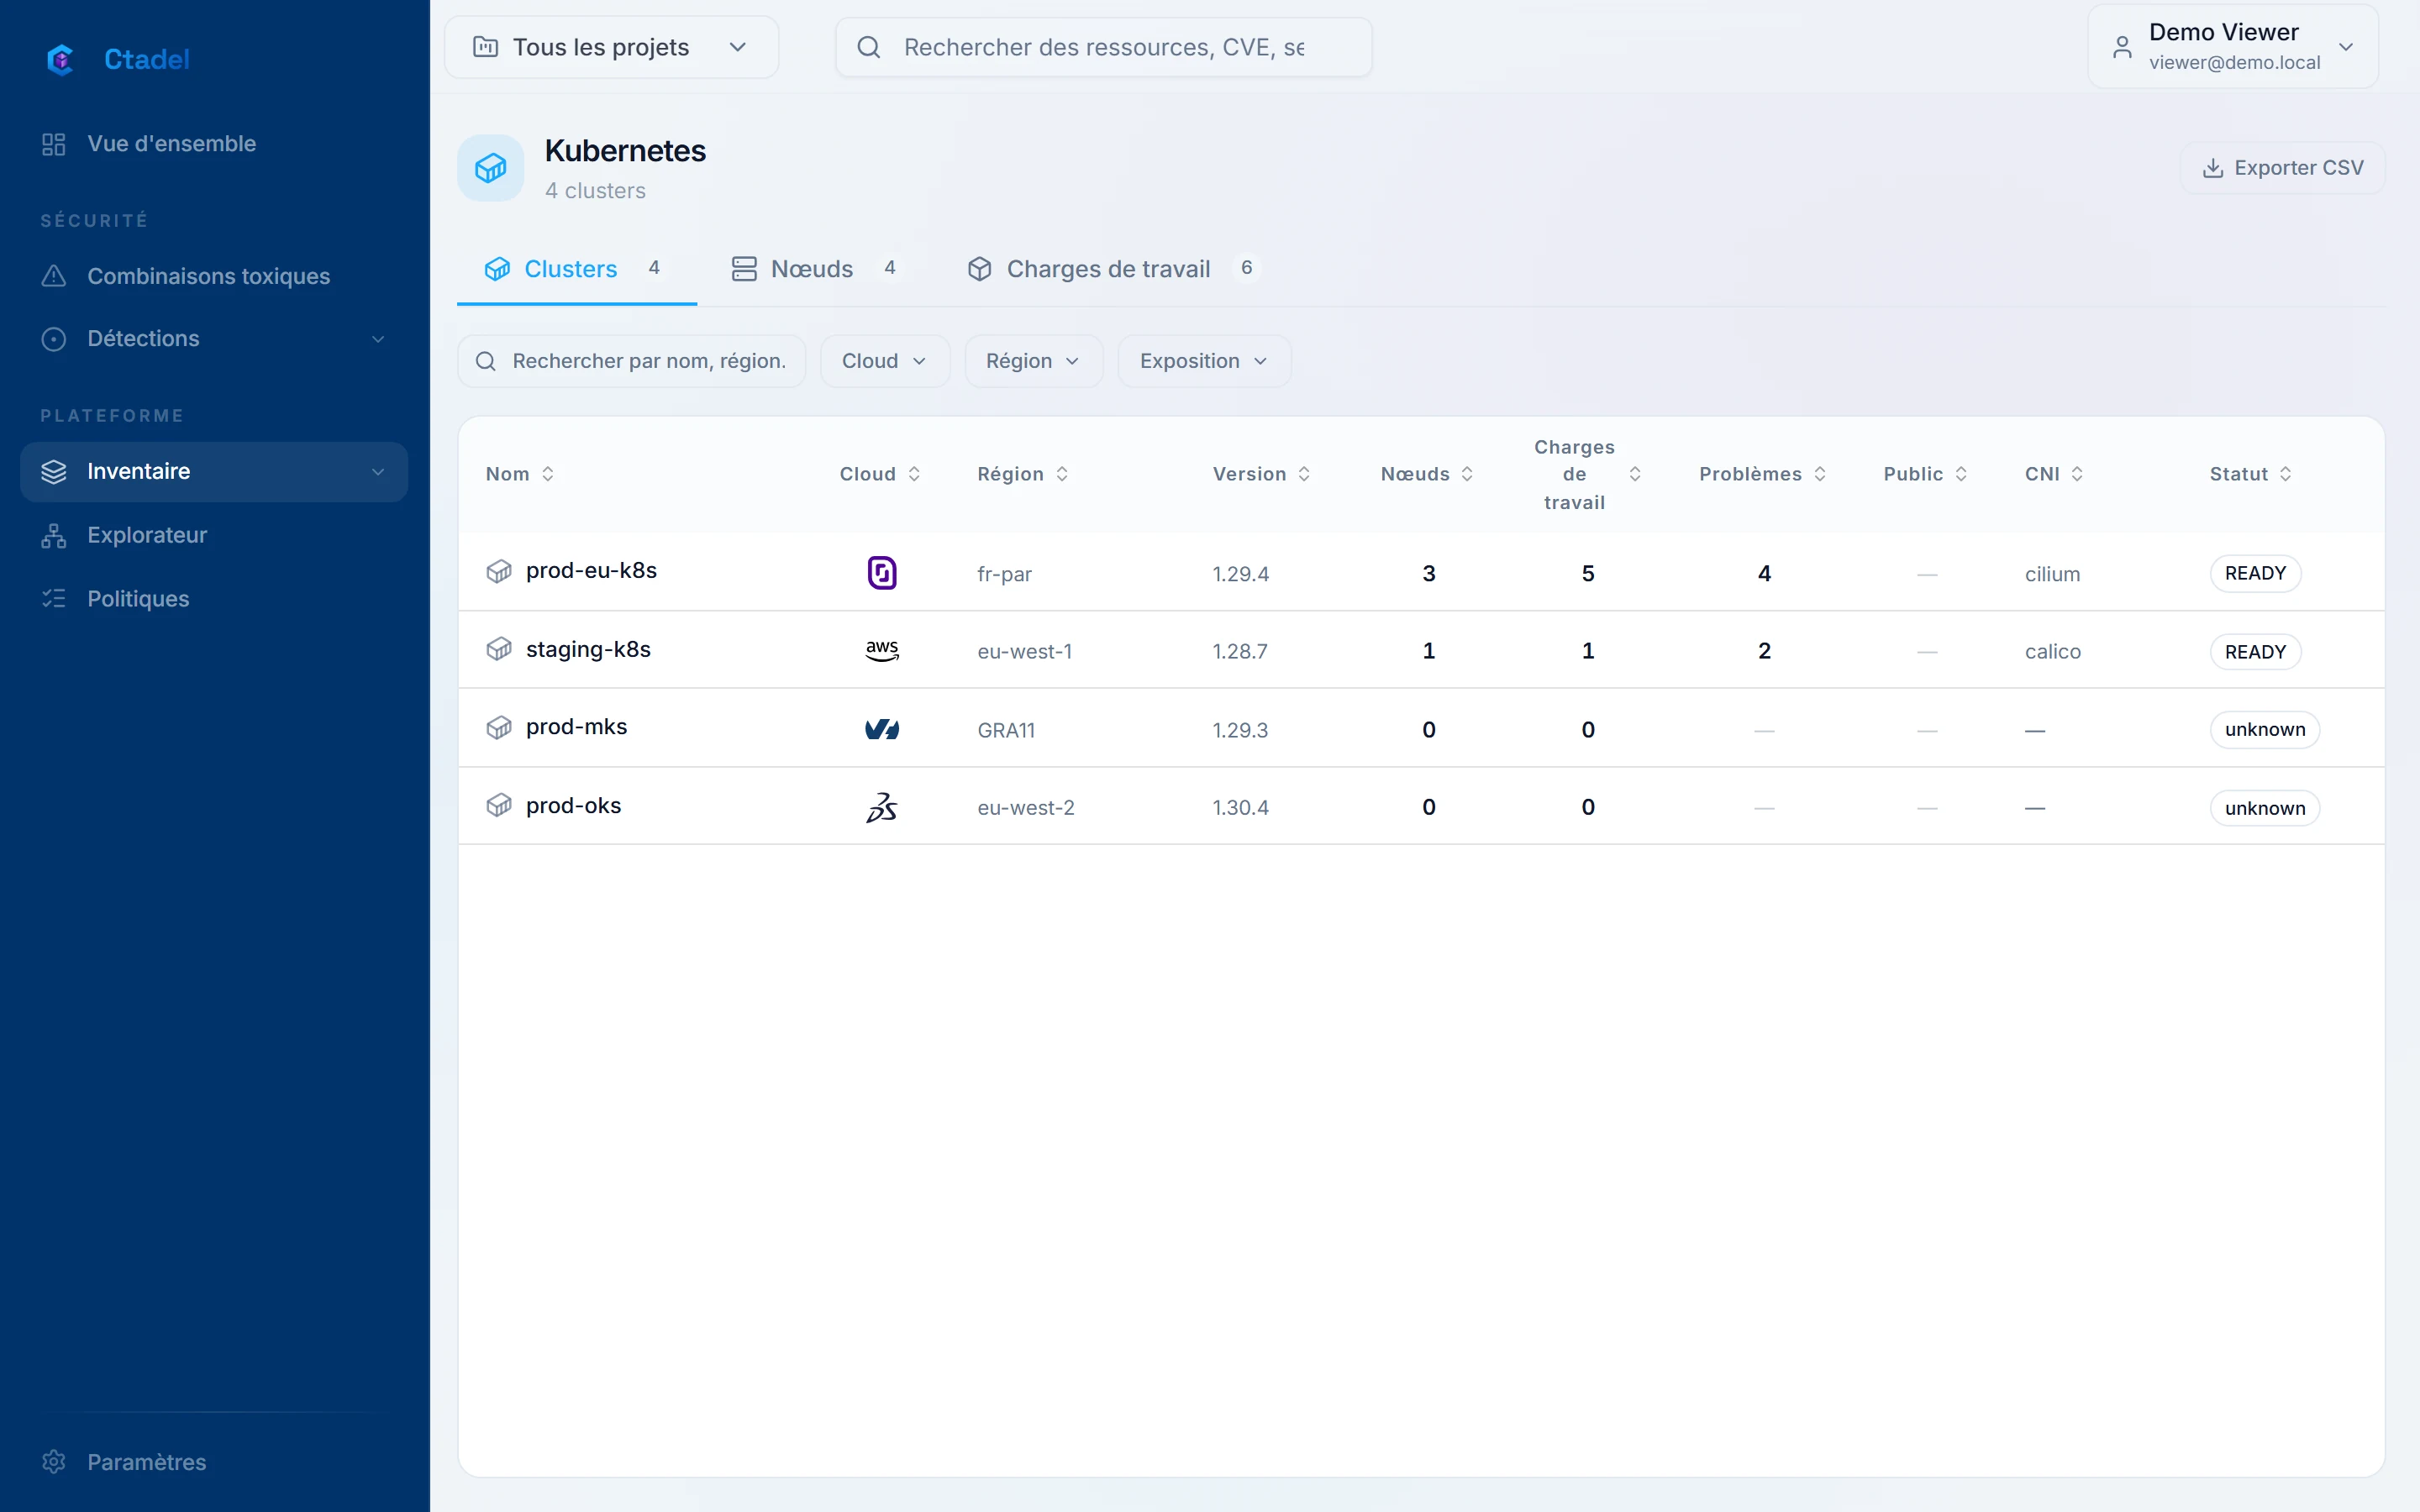
Le cluster est découvert à l’inventaire du compte AWS. Par défaut, le gabarit CloudFormation du rôle Ctadel autorise la création d’une entrée d’accès associée à la politique d’administration du cluster. Le chemin recommandé est de désactiver cette option et d’accorder vous-même un accès en lecture avec le rôle ctadel-scanner que l’application vous donne (get et list seulement), sur le cluster en état « Configuration requise ».
Ce qui est lu
Charges de travail, comptes de service, RBAC, règles réseau, secrets et configmaps, nœuds et images. Les images exécutées sont analysées pour leurs vulnérabilités. Le cluster entre dans le même graphe que le compte cloud qui le porte : un pod privilégié sur un nœud joignable depuis internet devient un maillon de chemin d’attaque.
Conteneur privilégié ou exécuté en root
Serveur d’API exposé sans restriction d’adresses
Compte de service avec un rôle d’administrateur du cluster
Image exécutée avec une vulnérabilité exploitée connue
Voyez-le sur vos comptes
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.