Comment Ctadel accède au cluster
Le cluster est découvert à l’inventaire du compte, région par région. Ctadel demande le kubeconfig à l’API OKS de la région. Un kubeconfig fourni dans l’application prend le pas.

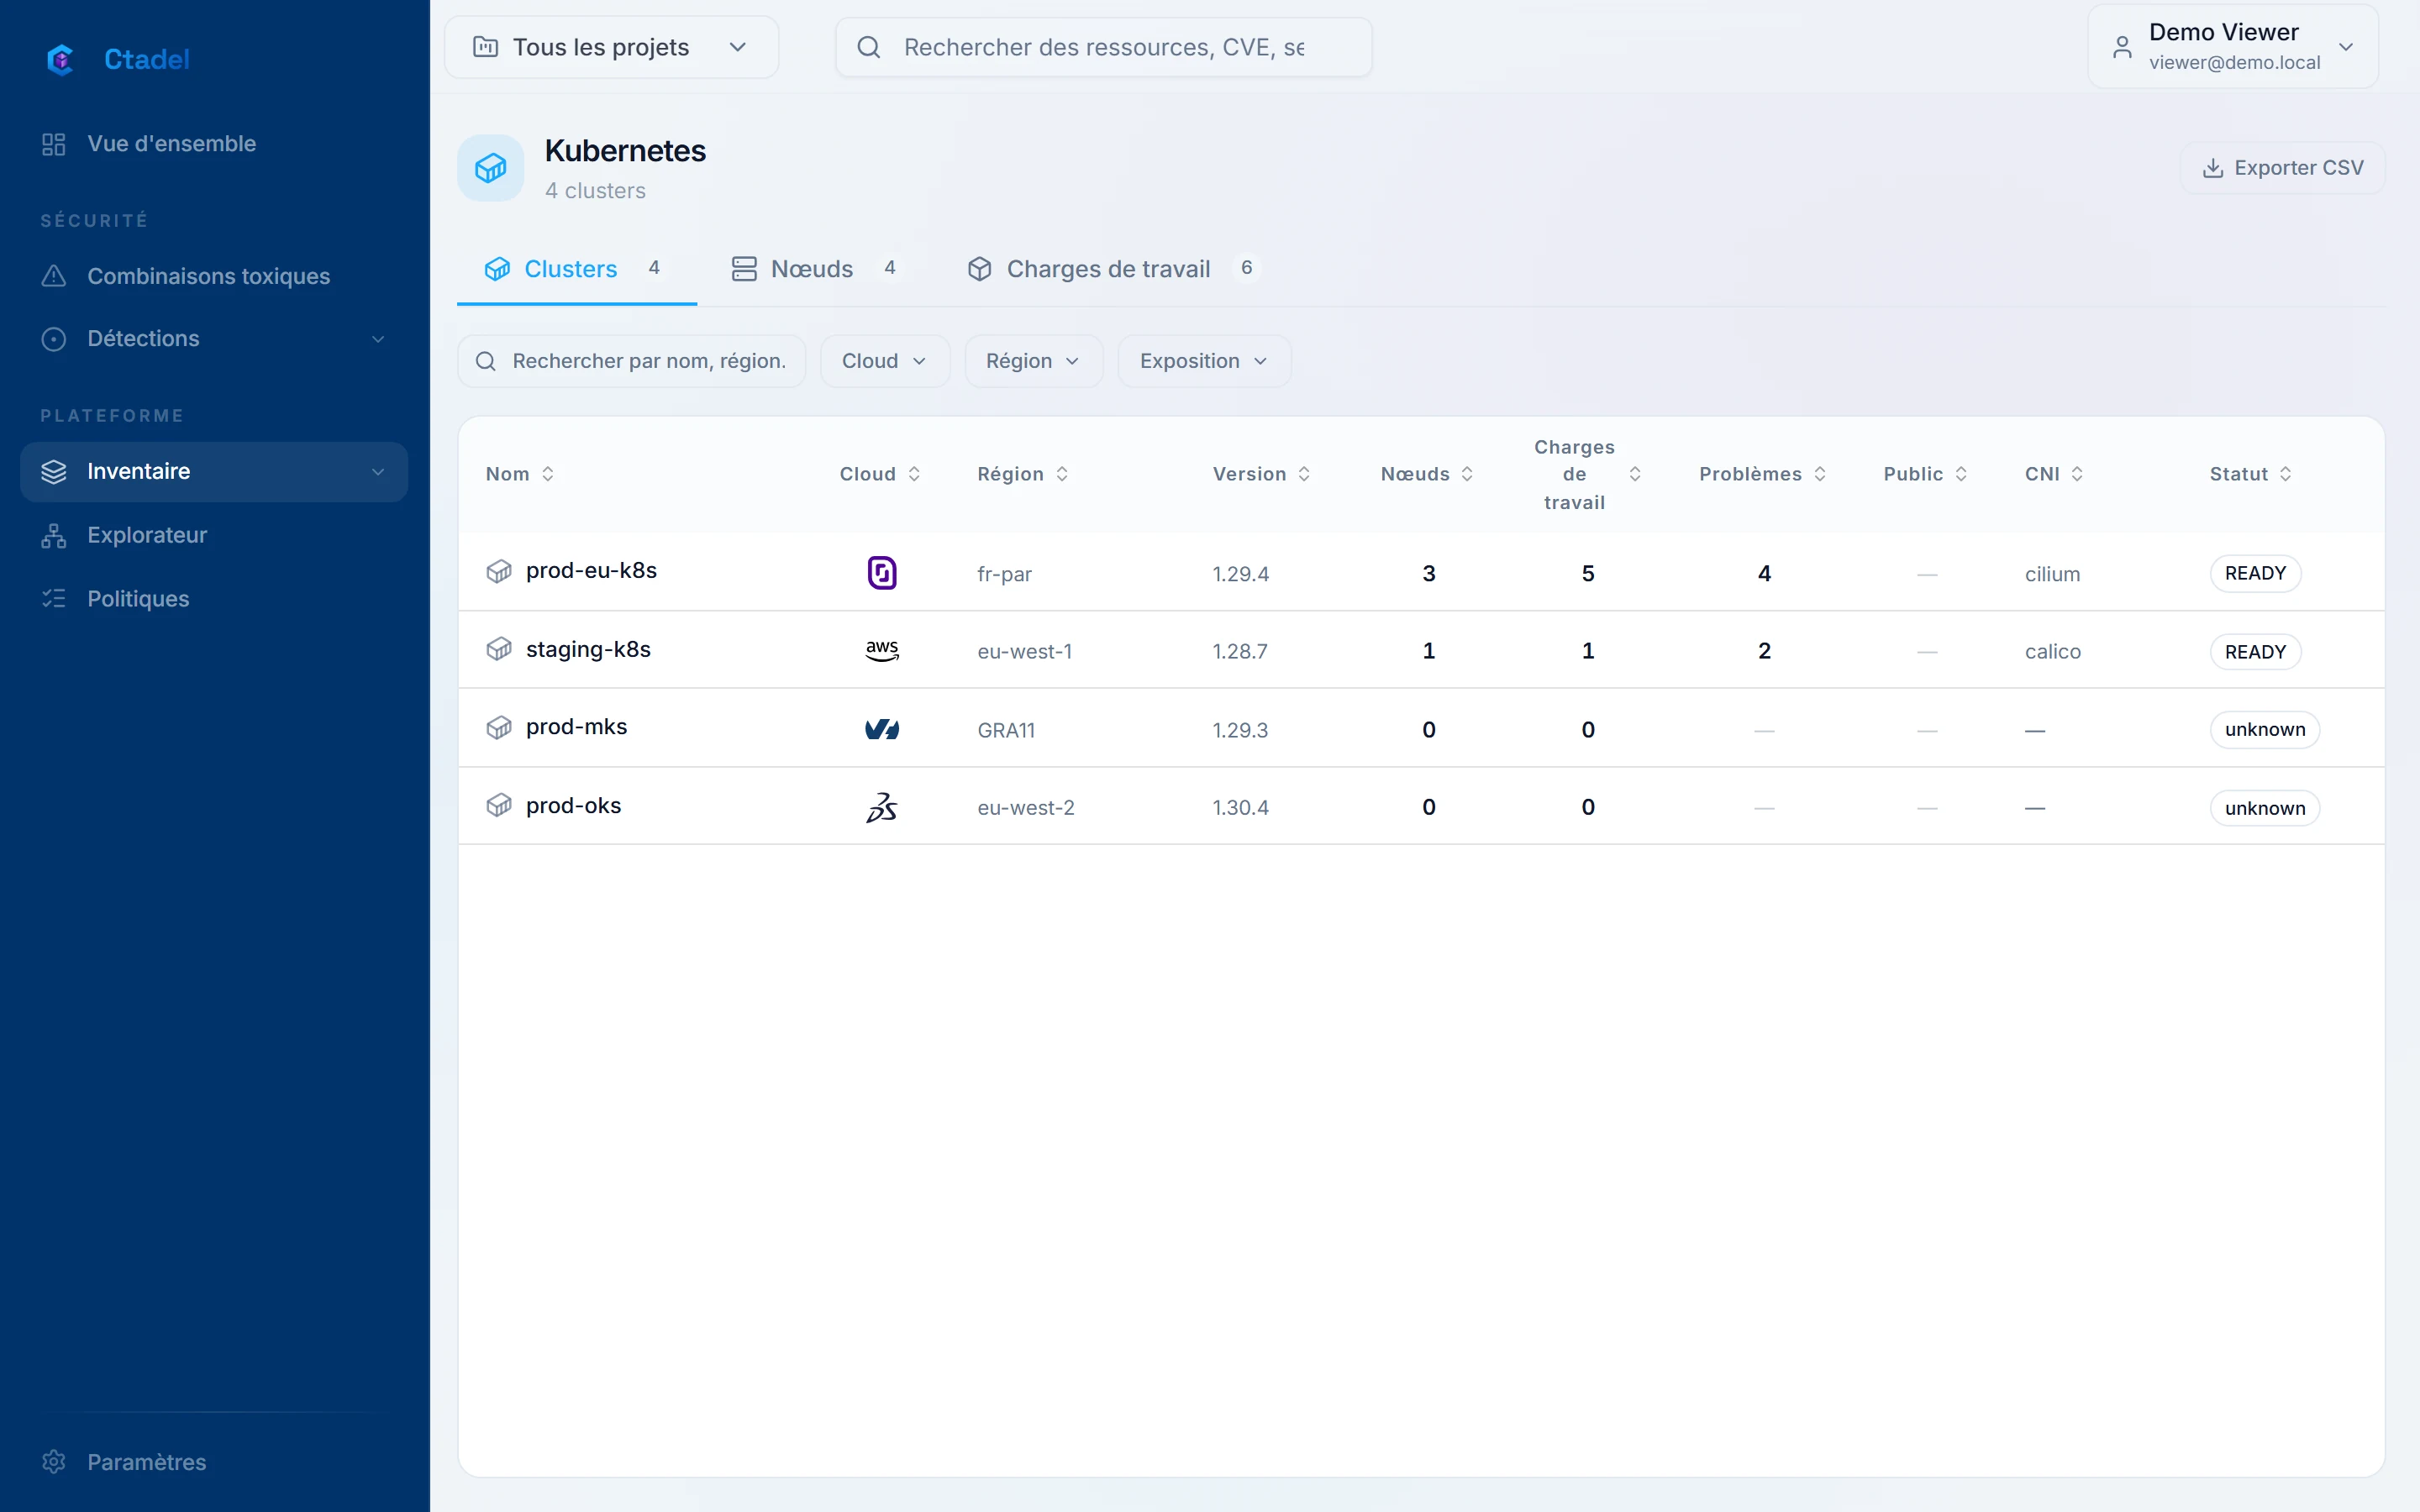
Vos clusters OKS sont découverts depuis le compte OUTSCALE connecté, région SecNumCloud comprise, et lus par leur API, sans agent dans le cluster.
Le cluster est découvert à l’inventaire du compte, région par région. Ctadel demande le kubeconfig à l’API OKS de la région. Un kubeconfig fourni dans l’application prend le pas.
Charges de travail, comptes de service, RBAC, règles réseau, secrets et configmaps, nœuds et images. Les images exécutées sont analysées pour leurs vulnérabilités. Le cluster entre dans le même graphe que le compte cloud qui le porte : un pod privilégié sur un nœud joignable depuis internet devient un maillon de chemin d’attaque.
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.