Ce que les éditeurs viennent chercher
Un questionnaire de sécurité à chaque gros client, un SOC 2 à obtenir pour vendre aux États-Unis, une équipe produit qui déploie plusieurs fois par jour, et une clé d’API qui traîne quelque part.

Répondre aux questionnaires de vos clients avec des preuves à jour, et bloquer les mauvaises configurations avant qu’elles n’atteignent la production.
Un questionnaire de sécurité à chaque gros client, un SOC 2 à obtenir pour vendre aux États-Unis, une équipe produit qui déploie plusieurs fois par jour, et une clé d’API qui traîne quelque part.
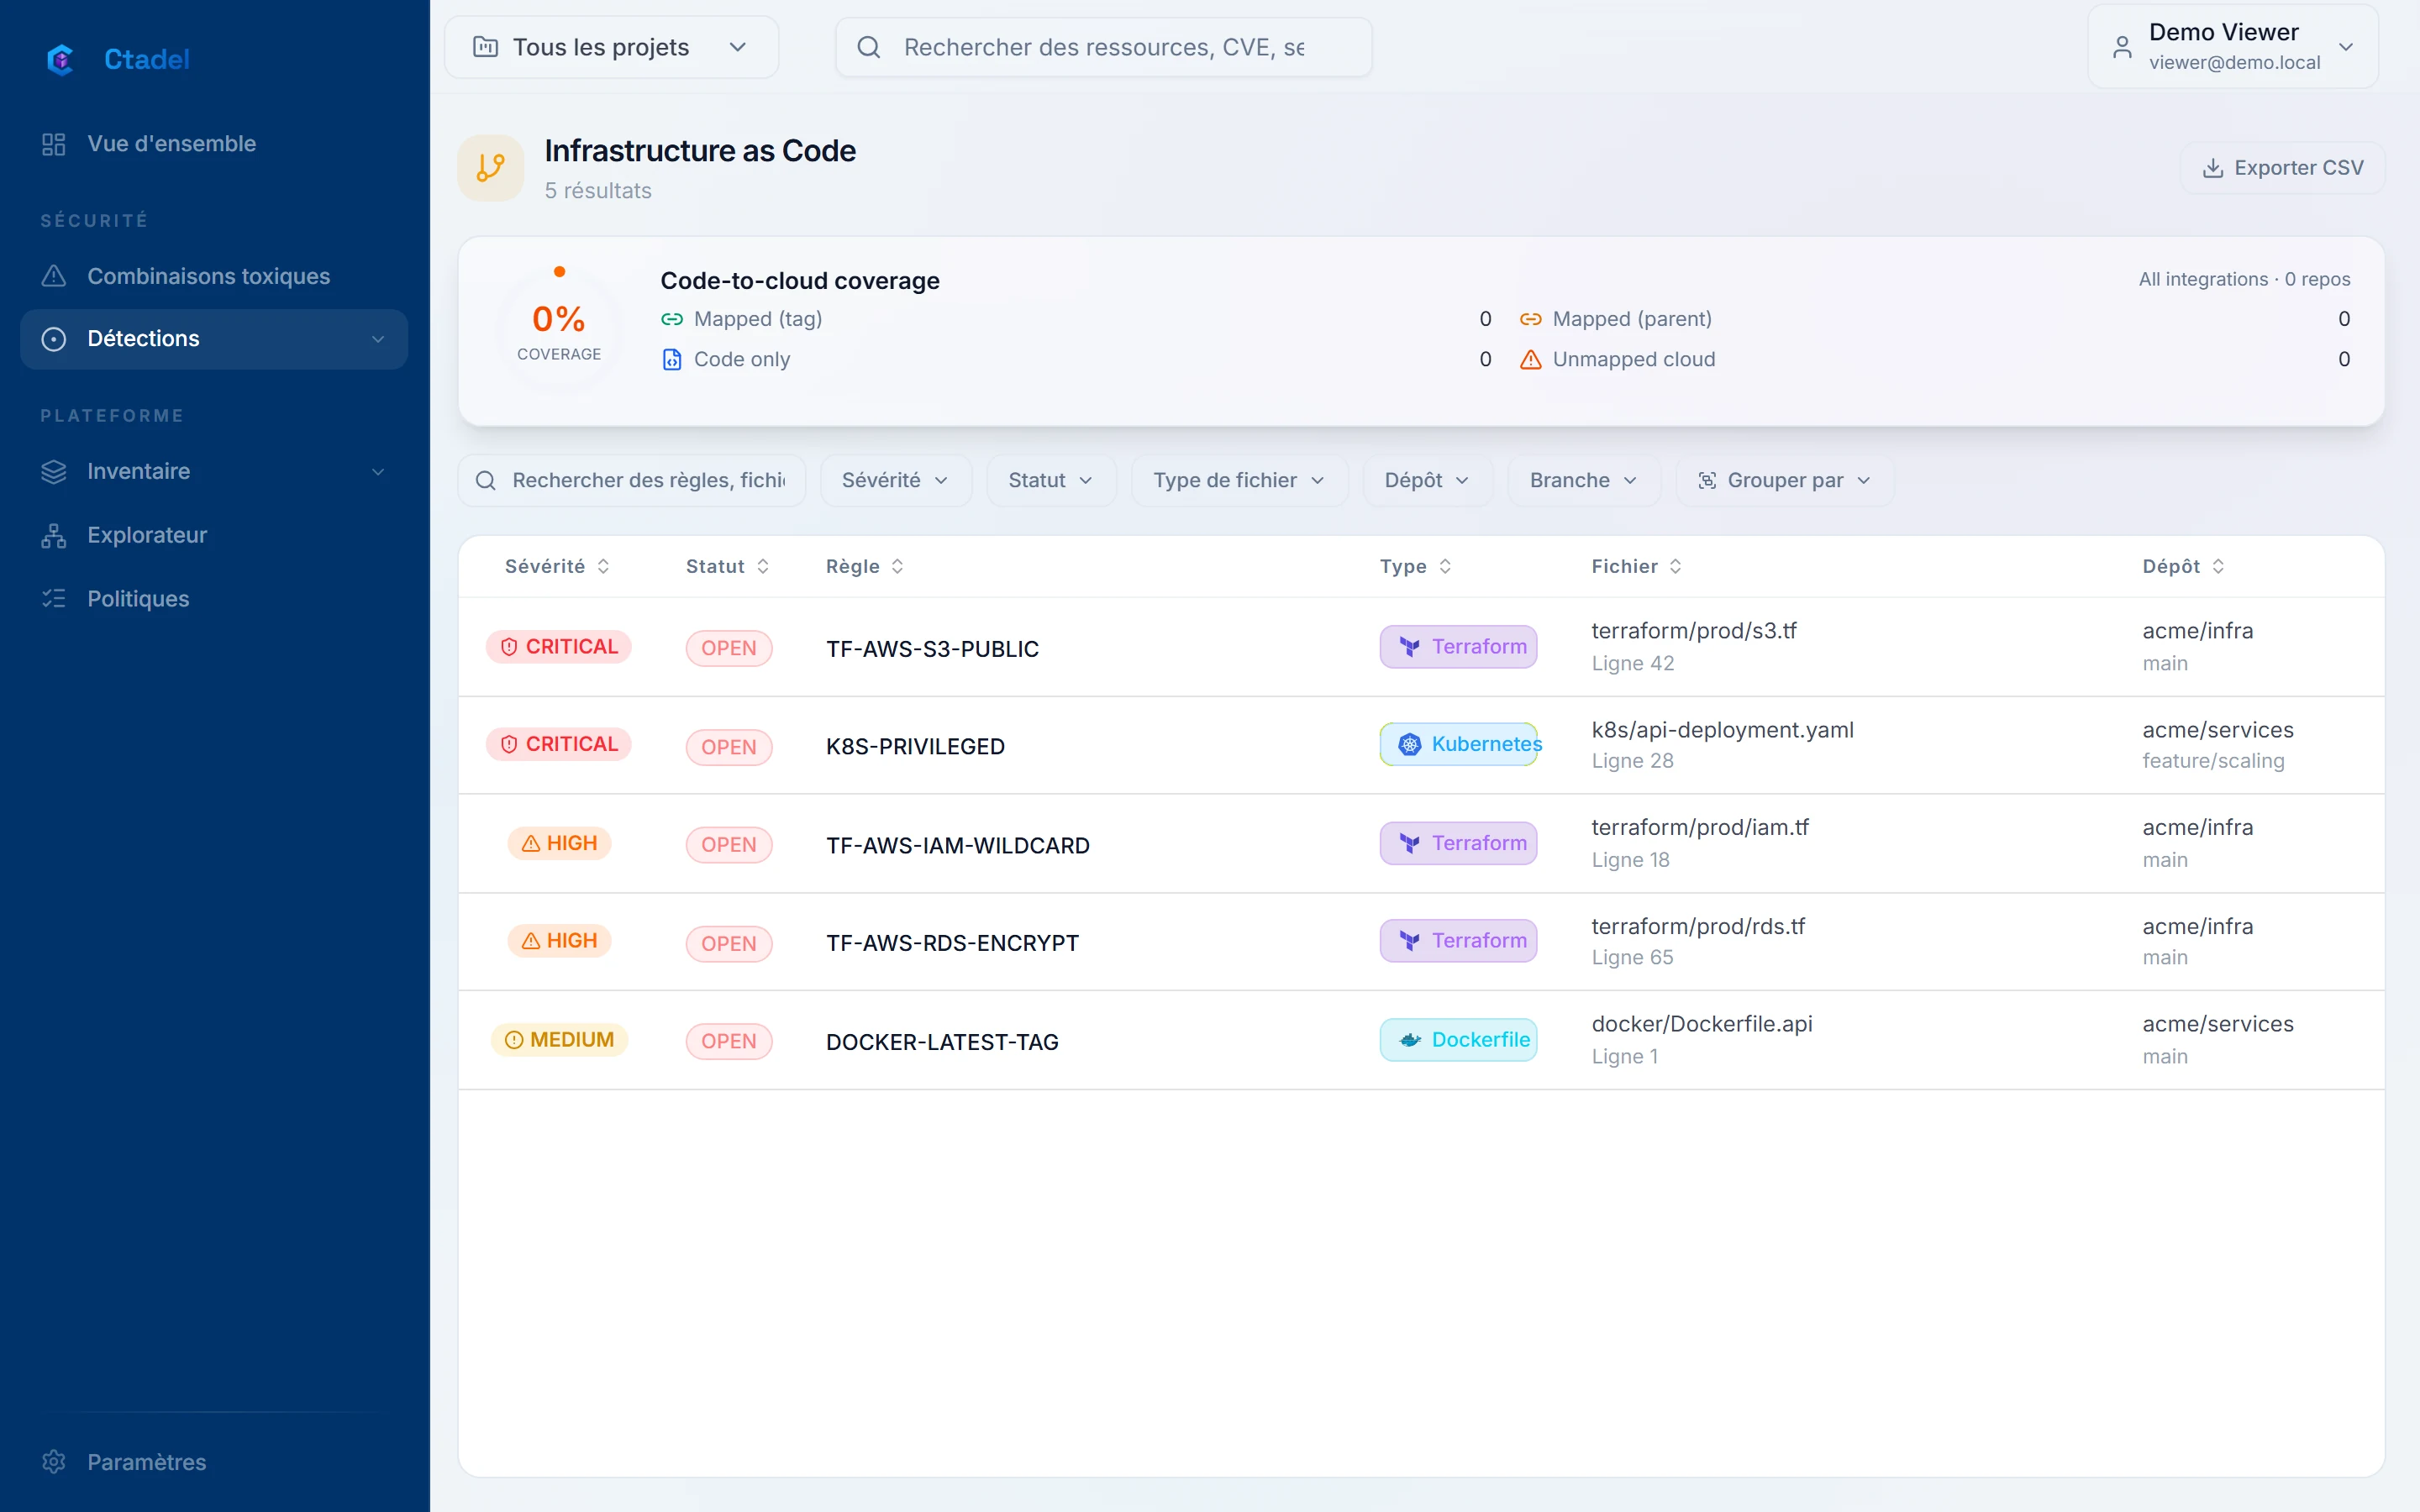
Les pull requests GitHub et GitLab sont analysées à chaque commit : Terraform, Kubernetes, Dockerfiles, secrets, dépendances. Les règles citent les critères SOC 2 et les contrôles ISO 27001 couverts. Le scanner Secrets trouve les clés et vérifie si elles marchent encore. Les détections s’exportent avec leurs références pour les questionnaires.
Ctadel n’émet pas de rapport SOC 2 ; il fournit les preuves techniques à votre auditeur.
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.