Ce que les équipes financières viennent chercher
Un périmètre PCI DSS à délimiter sur plusieurs clouds ; des preuves de segmentation et de chiffrement à produire ; des droits accumulés sur des années de comptes AWS ; un audit ISO 27001 à renouveler.

Des preuves techniques à jour pour PCI DSS et ISO 27001, et les chemins d’attaque qui mènent aux données bancaires, sur tous vos clouds.
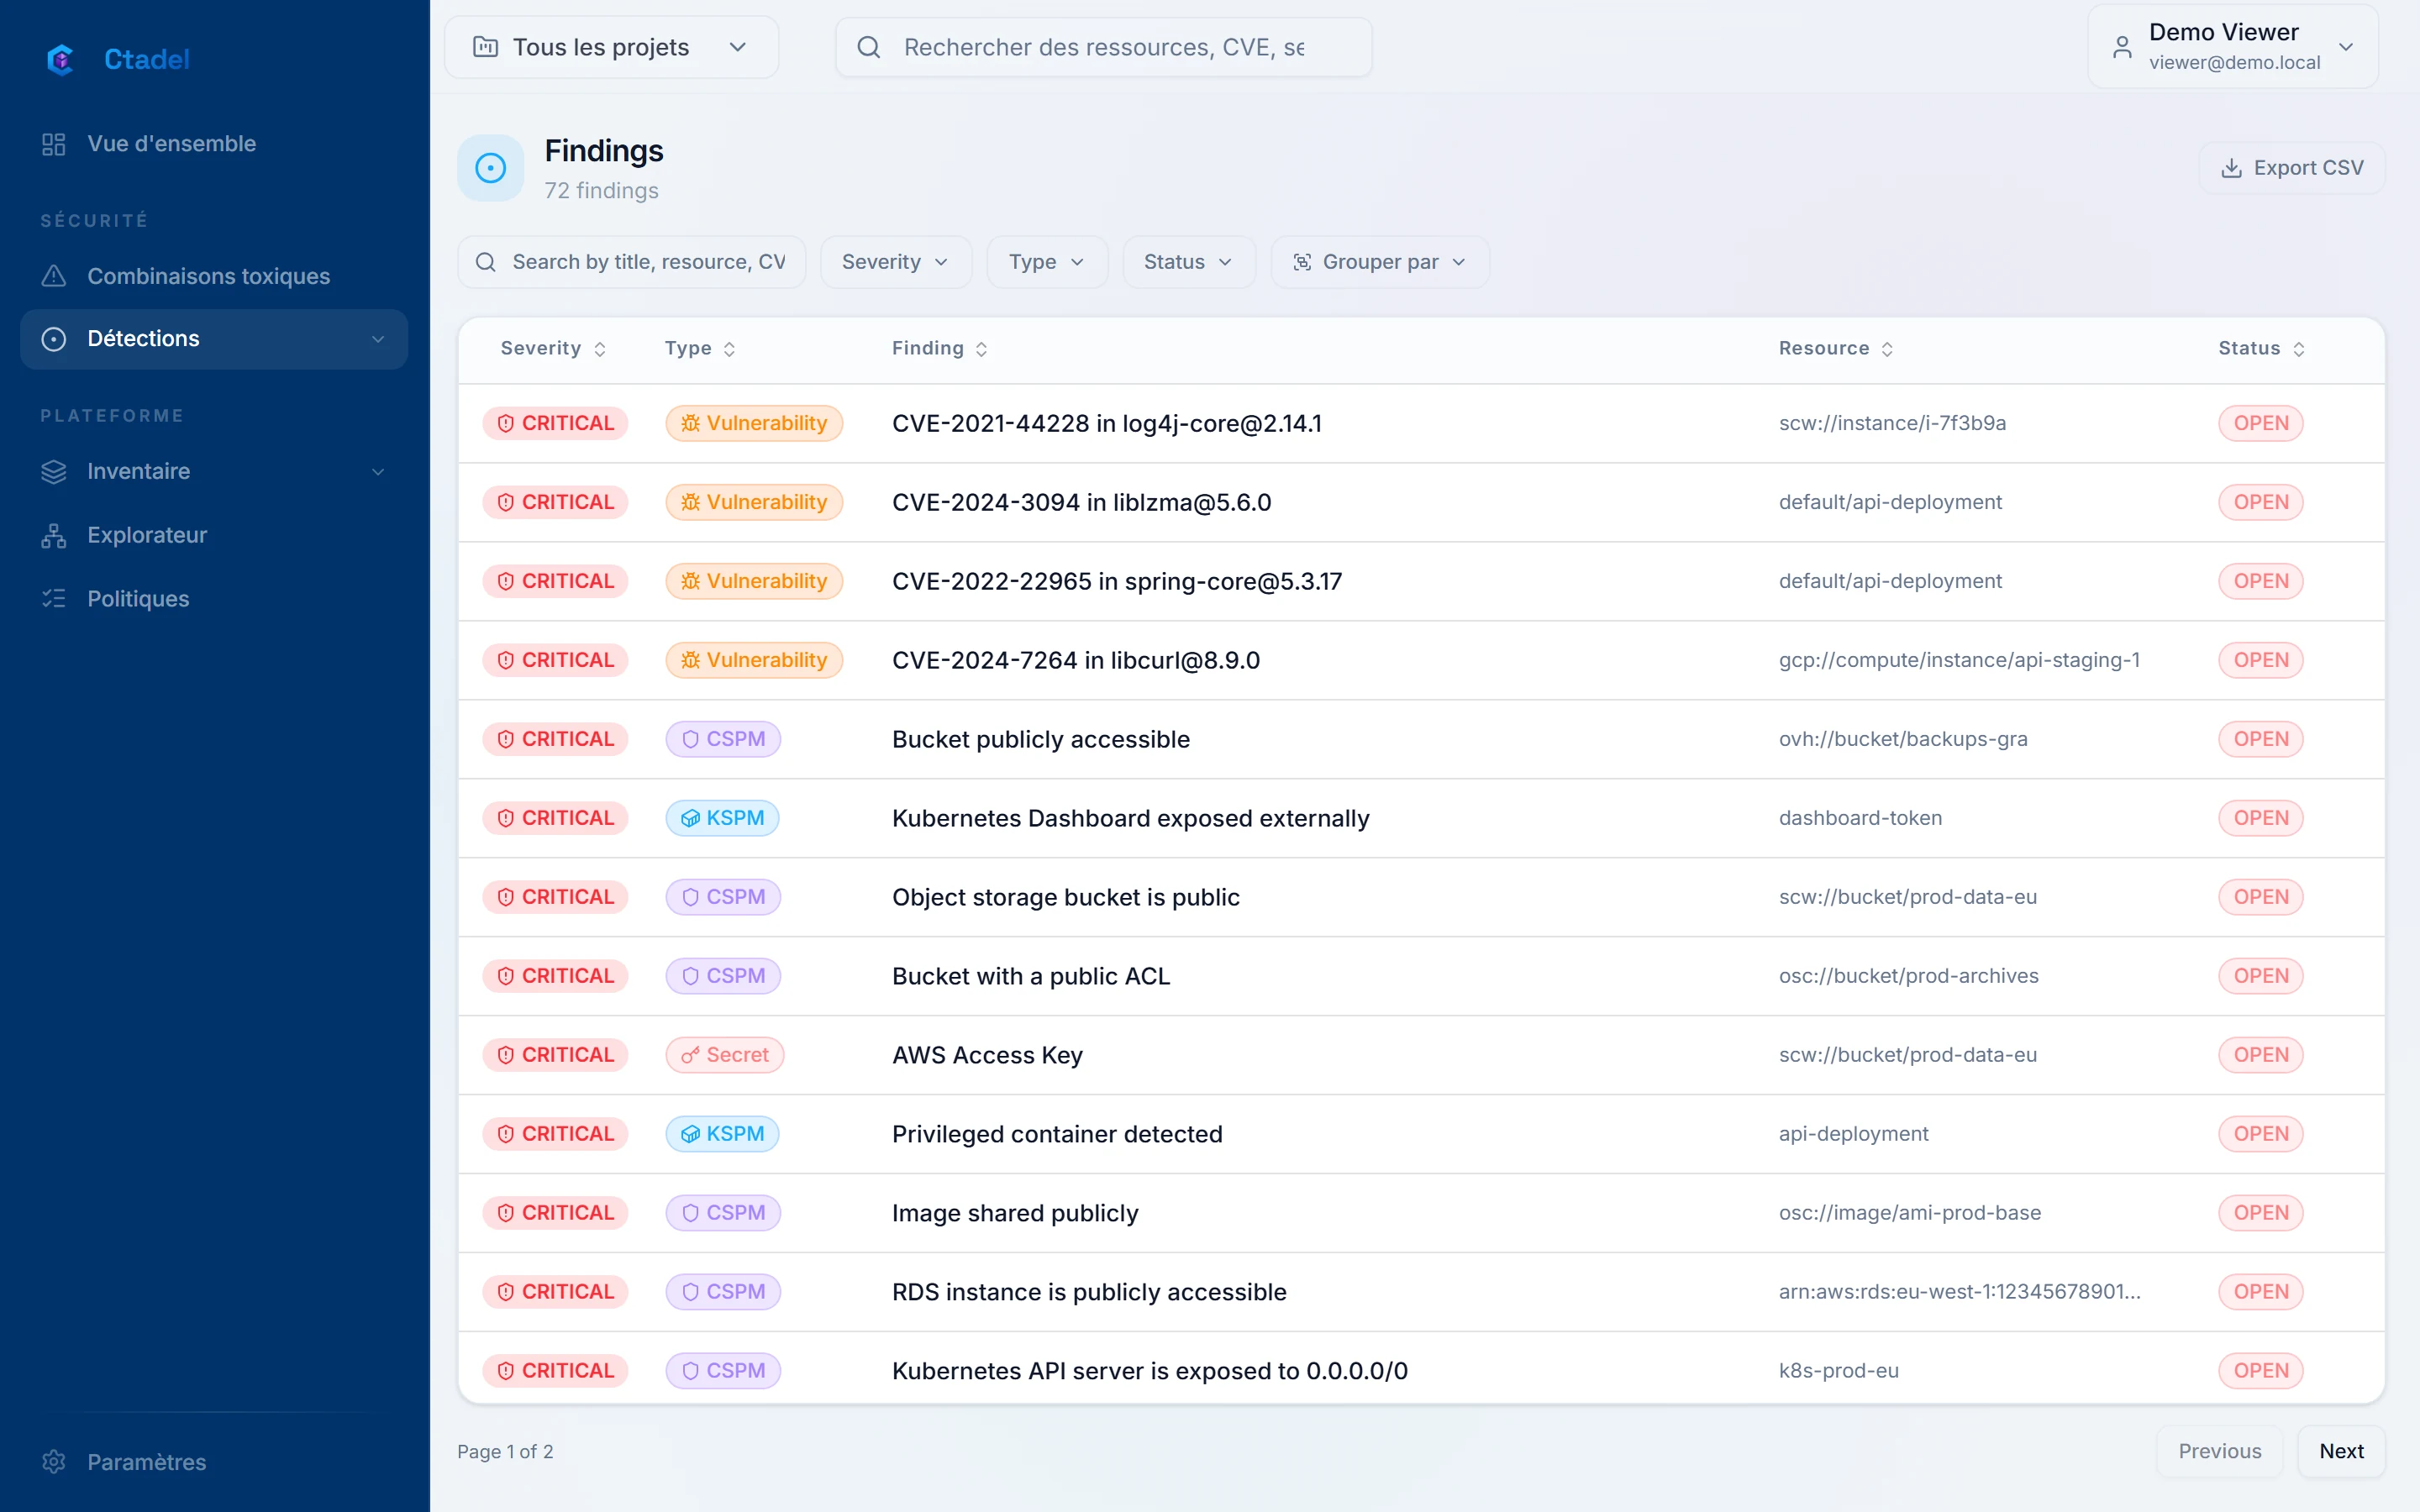
Un périmètre PCI DSS à délimiter sur plusieurs clouds ; des preuves de segmentation et de chiffrement à produire ; des droits accumulés sur des années de comptes AWS ; un audit ISO 27001 à renouveler.
Les règles de configuration vérifient la segmentation, le chiffrement, la journalisation et les accès, et citent l’exigence PCI DSS ou le contrôle ISO 27001 couverts. Le scanner Données repère les numéros de carte et les IBAN. Les droits effectifs et les droits inutilisés réduisent la surface. Les chemins d’attaque montrent ce qui est joignable depuis internet et ce que cela atteint.
Ctadel n’est pas un ASV et ne réalise pas les scans externes trimestriels de PCI DSS. Les rapports par référentiel sont en validation interne.
La démonstration en ligne est ouverte à tous, sur des données fictives. Pour une instance sur vos propres comptes, demandez une démonstration.